


Вымогатель Cactus якобы утащил 1,5 ТБ данных Schneider Electric

Вымогатель Cactus якобы утащил 1,5 ТБ данных Schneider Electric

Вымогатель Cactus якобы утащил 1,5 ТБ данных Schneider Electric

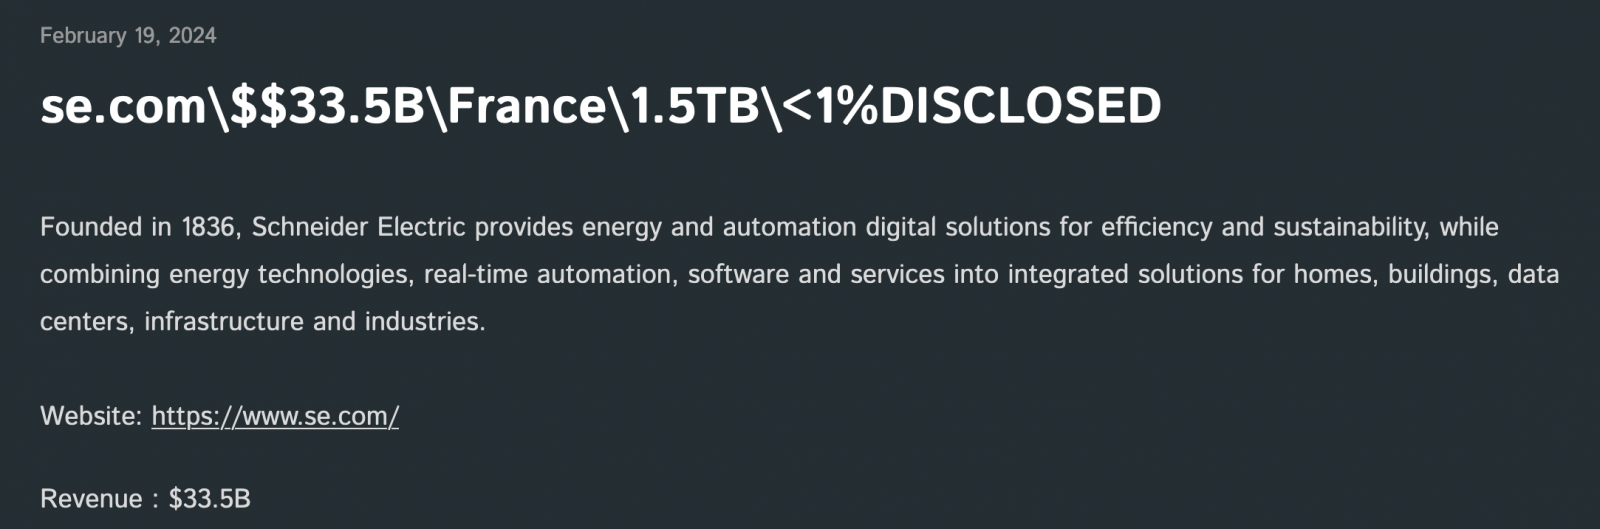
Операторы программы-вымогателя Cactus заявили, что им удалось взломать сеть и украсть 1,5 ТБ внутренних данных французского техногиганта Schneider Electric. Инцидент произошёл в прошлом месяце.

На сайте группировки в дарквебе злоумышленники выложили 25 МБ информации в качестве подтверждения утечки. Как писало издание BleepingComputer, атакующие проникли в сеть Schneider Electric 17 января.

Операторы Cactus грозятся опубликовать все данные, если корпорация не заплатит выкуп. При этом почему-то не указываются конкретные скомпрометированные сведения, есть лишь предположение, что они могут относиться к системам промышленного контроля и автоматизации.

Доходы Schneider Electric в 2023 году, согласно заявлению самой компании, составили 28,5 миллиарда долларов. Интересно, что не так давно системы техногиганта также пробили операторы другого шифровальщика — Clop.

Источник: BleepingComputer


Cactus — относительно новое явление в мире шифровальщиков, впервые его обнаружили в марте 2023-го. Авторы «кактуса» придерживаются принципа двойного вымогательства.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru