


Банки сберегли клиентам 5,8 трлн руб., мошенникам удалось украсть 15,8 млрд

Банки сберегли клиентам 5,8 трлн руб., мошенникам удалось украсть 15,8 млрд

Банки сберегли клиентам 5,8 трлн руб., мошенникам удалось украсть 15,8 млрд

По данным Банка России, в 2023 году кредитно-финансовые организации пресекли 34,8 млн попыток кражи денег со счетов на общую сумму 5,8 трлн рублей. Потери клиентов по вине мошенников составили 15,8 млрд руб. — на 11,5% больше, чем в 2022 году.

В ЦБ полагают, что одной из возможных причин роста объема хищений является изменение характера телефонного мошенничества: злоумышленники стали уделять больше внимания выбору целей и тщательнее готовиться к атакам, изучая открытые источники и результаты утечек.

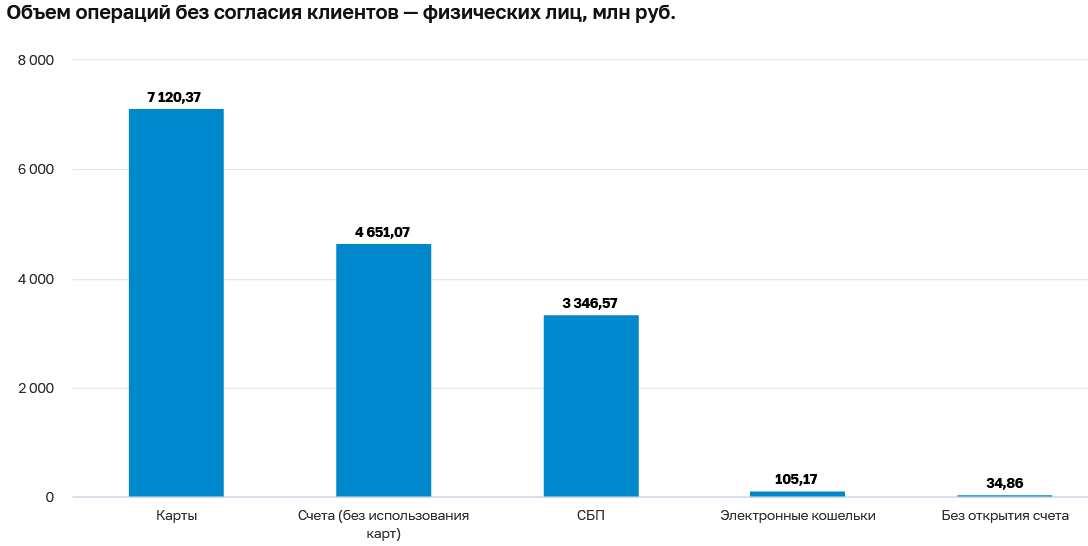
Больше всего было похищено через операции по банковским картам.


При этом обманщики могут украсть не только собственные средства жертв, но также полученные ими в банке кредиты. Чтобы избежать таких потерь, Центробанк собирается ввести дополнительные требования к антифрод-процедурам по выдаче кредитов и займов.

С июля финансовые организации также обяжут на два дня приостанавливать подозрительные транзакции, чтобы клиенты смогли обратить на них внимание и в случае необходимости отозвать. Если счет получателя перевода числится в базе регулятора как мошеннический, а банк не заморозил операцию на положенный срок, он должен будет возместить клиенту потерю.

Доля денежных средств, возращенных клиентам банками, в сравнении с 2022 годом увеличилась на 8,7% — до 1,38 млрд рублей. ЦБ направил операторам связи информацию о 575,7 тыс. телефонных номеров, использованных мошенниками, а также инициировали блокировку 42,8 тыс. сайтов и страниц, созданных обманщиками.

Подпишитесь на новости

Фальшивая декларация ЕС: у россиян выманивают сканы загранпаспортов

Собрали документы, получили шенгенскую визу и уже мысленно гуляете по Парижу? Мошенники решили добавить в маршрут обязательную остановку — фишинговый сайт. Эксперты «Лаборатории Касперского» обнаружили схему, нацеленную на россиян, планирующих поездки в Европу.

Туристам рассылают письма якобы от управления ЕС по миграции и требуют за пять рабочих дней до въезда заполнить цифровую миграционную декларацию.

Для пущей убедительности аферисты прикрываются реальной системой пограничного контроля EES. В письме пугают дополнительными проверками и даже временным отказом во въезде, а затем отправляют на поддельный официальный портал.


Фальшивка сделана не на коленке: символика Евросоюза, аккуратный дизайн и сразу пять языков: русский, английский, турецкий, китайский и испанский. На сайте предлагают указать личные данные, даты поездки, информацию о сопровождающих и загрузить скан загранпаспорта.

Полный набор, чтобы затем устроить жертве персональный спектакль по телефону и попробовать выманить деньги или дополнительные сведения.

В Kaspersky допускают, что рассылка может быть адресной, а электронные адреса туристов злоумышленники получают из утечек баз отелей и сервисов бронирования.

Главное: EES не требует от путешественников предварительной онлайн-регистрации. Поэтому любые внезапные декларации нужно проверять на сайтах консульств и визовых центров.

RSS: Новости на портале Anti-Malware.ru