


Риск фишинга через QR-код у руководства в 42 раза выше, чем у подчиненных

Риск фишинга через QR-код у руководства в 42 раза выше, чем у подчиненных

Риск фишинга через QR-код у руководства в 42 раза выше, чем у подчиненных

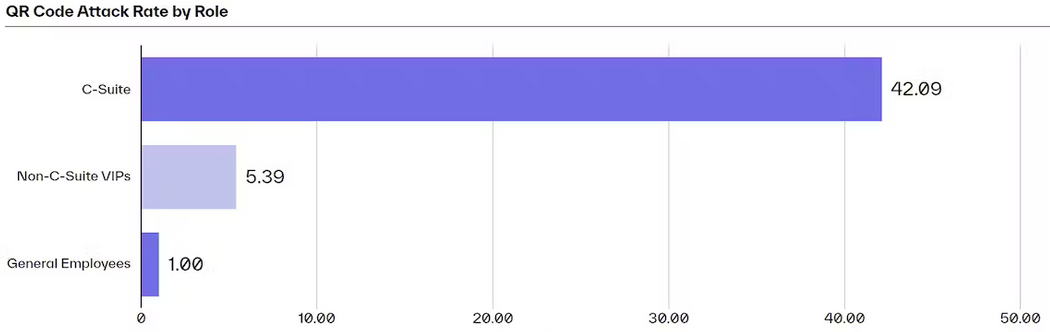
Специалисты Abnormal Security проанализировали данные об имейл-атаках фишеров, использующих QR-коды, во второй половине 2023 года и пришли к выводу, что руководители организаций получают такие письма в 42 раза чаще, чем рядовые сотрудники.

Более 89% квишинг-атак, зафиксированных по клиентской базе провайдера облачной защиты имейл, были нацелены на кражу учетных данных — ключей к аккаунтам, которые впоследствии можно использовать для имперсонации либо проникновения в сеть целевой компании.


Исследователи также выявили излюбленную мишень квишеров: строительные и проектные организации получали поддельные письма с QR-кодами в 19 раз чаще, чем представители других вертикалей. Риск подобной атаки в такой же мере высок для небольших предприятий (500 и менее почтовых ящиков).

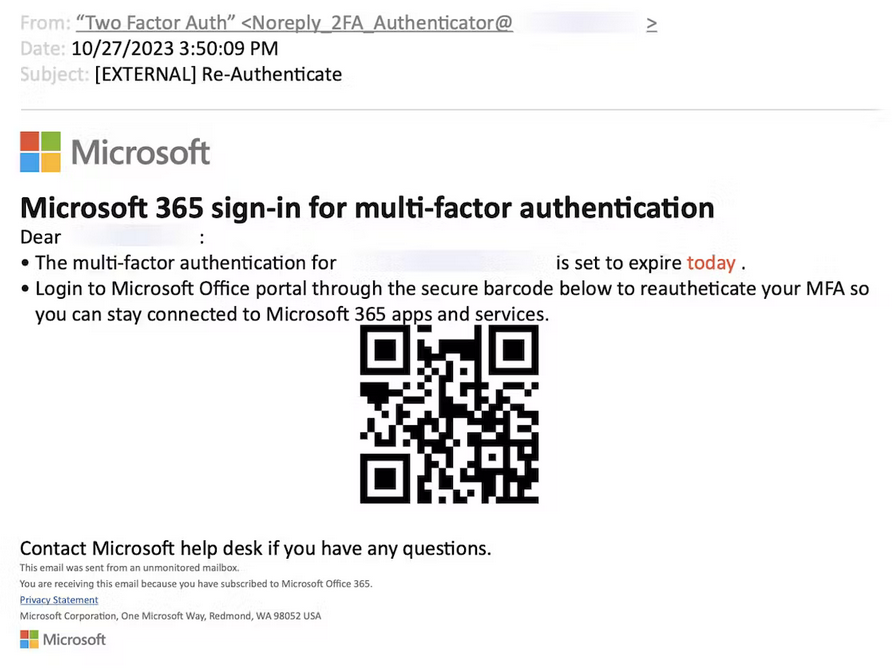
Поддельные письма зачастую использовали тему многофакторной аутентификации (27% случаев) либо доступа к расшаренным документам (21%). Подобные приманки имели единственную цель: заставить получателя просканировать QR-код и перейти по спрятанной ссылке на фишинговую страницу, замаскированную под ресурс известной компании (Google, Microsoft и т. п.).


Новый отчет Abnormal об имейл-угрозах также содержит информацию о BEC-атаках, число которых, по данным американской компании, за полгода возросло в два раза. Полнотекстовая версия доступна, однако для просмотра требуется регистрация.

Рост популярности квишинга в криминальной среде отмечали и другие ИБ-компании. Традиционные средства защиты имейл не способны выявлять и блокировать такие атаки, а пользователи пока не видят в QR-кодах потенциальной угрозы.

Однотонные обои заставляли Windows 7 тормозить при входе

Казалось бы, что может быть проще для компьютера, чем показать рабочий стол, залитый одним цветом? Но ранняя Windows 7 умудрялась превратить даже эту задачу в 30-секундную медитацию на экране «Добро пожаловать». Проблема возникала, если пользователь выбирал вместо картинки однотонные синие, зелёные, чёрные или другие обои.

После ввода пароля Windows могла держать экран приветствия ровно полминуты, хотя система уже была практически готова к работе.

Дело оказалось не в том, что Windows надрывалась, рисуя синий фон. Как объяснил инженер Microsoft Рэймонд Чен, при входе операционная система ждала от компонентов рабочего стола подтверждения готовности. Код, отвечавший за обои, отправлял такой сигнал только после загрузки изображения.

Если пользователь выбирал сплошной цвет, картинка не загружалась — а значит, нужная ветка кода вообще не запускалась. Сигнал WallpaperReady бесследно пропадал, и система ждала его до срабатывания 30-секундного тайм-аута. После этого Windows махала рукой и наконец показывала рабочий стол.

Похожий фокус возникал при одновременном включении групповых политик Normal Wallpaper и Hide all icons on Desktop. Инициализация значков отключалась, но сообщение о её завершении также не отправлялось. Снова ожидание, снова 30 секунд созерцания экрана приветствия.

Microsoft официально подтвердила баг для Windows 7 и Windows Server 2008 R2 и подготовила исправление в ноябре 2009 года. До установки патча пользователям предлагали гениальный по простоте костыль: создать крошечную картинку нужного цвета и поставить её на фон.

Визуально ничего не менялось, зато Windows видела изображение, получала долгожданный сигнал и переставала задумываться при каждом входе.

RSS: Новости на портале Anti-Malware.ru