


Риск фишинга через QR-код у руководства в 42 раза выше, чем у подчиненных

Риск фишинга через QR-код у руководства в 42 раза выше, чем у подчиненных

Риск фишинга через QR-код у руководства в 42 раза выше, чем у подчиненных

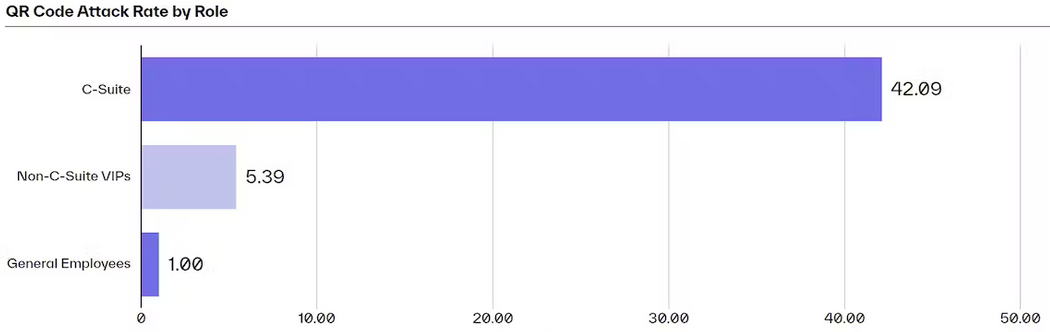
Специалисты Abnormal Security проанализировали данные об имейл-атаках фишеров, использующих QR-коды, во второй половине 2023 года и пришли к выводу, что руководители организаций получают такие письма в 42 раза чаще, чем рядовые сотрудники.

Более 89% квишинг-атак, зафиксированных по клиентской базе провайдера облачной защиты имейл, были нацелены на кражу учетных данных — ключей к аккаунтам, которые впоследствии можно использовать для имперсонации либо проникновения в сеть целевой компании.


Исследователи также выявили излюбленную мишень квишеров: строительные и проектные организации получали поддельные письма с QR-кодами в 19 раз чаще, чем представители других вертикалей. Риск подобной атаки в такой же мере высок для небольших предприятий (500 и менее почтовых ящиков).

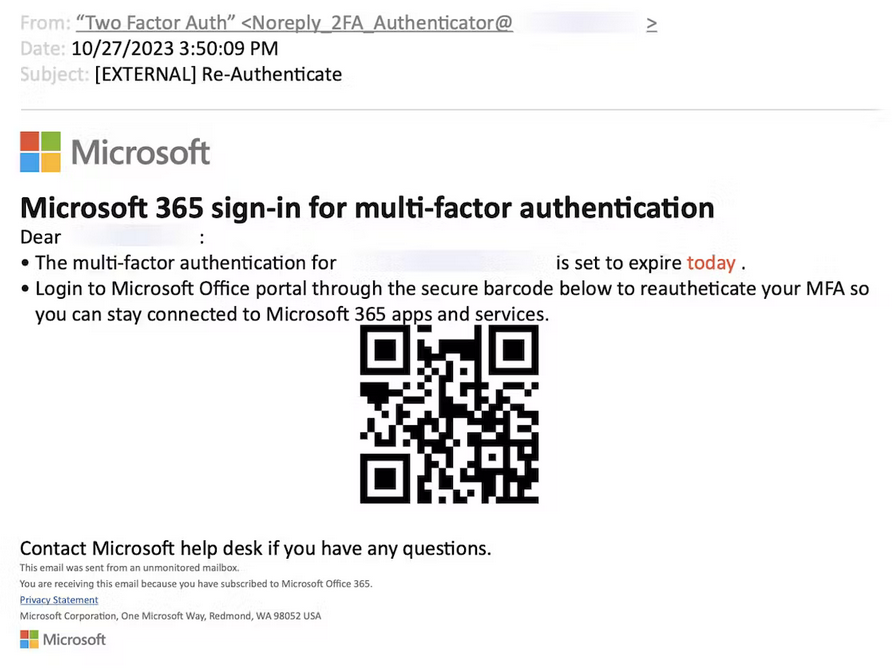
Поддельные письма зачастую использовали тему многофакторной аутентификации (27% случаев) либо доступа к расшаренным документам (21%). Подобные приманки имели единственную цель: заставить получателя просканировать QR-код и перейти по спрятанной ссылке на фишинговую страницу, замаскированную под ресурс известной компании (Google, Microsoft и т. п.).


Новый отчет Abnormal об имейл-угрозах также содержит информацию о BEC-атаках, число которых, по данным американской компании, за полгода возросло в два раза. Полнотекстовая версия доступна, однако для просмотра требуется регистрация.

Рост популярности квишинга в криминальной среде отмечали и другие ИБ-компании. Традиционные средства защиты имейл не способны выявлять и блокировать такие атаки, а пользователи пока не видят в QR-кодах потенциальной угрозы.

UDV NTA 2.0 подключила генеративный ИИ к анализу сетевых атак

UDV Group выпустила UDV NTA 2.0 — новую версию системы анализа сетевого трафика с ИИ-ассистентом. Он должен помочь аналитикам SOC быстрее понимать, что именно происходит в сети и насколько обнаруженная активность опасна для конкретной компании.

Обычная NTA видит подозрительные соединения, отклонения и признаки атак, но не всегда понимает, что перед ней: вторжение или очередной хитрый бизнес-процесс, о котором забыли предупредить безопасников.

Новый ассистент учитывает внутренние регламенты, критичность активов, особенности инфраструктуры и работы организации, после чего помогает расставить приоритеты и предлагает варианты реагирования.

UDV Group называет разработку первым российским NTA-решением с генеративным ИИ. По замыслу компании, ассистент должен сократить поток нерелевантных срабатываний и избавить специалистов от части ручной рутины.

Одним ИИ обновление не ограничилось. UDV NTA 2.0 научилась проверять IP-адреса, домены, URL и хеши по встроенным или пользовательским репутационным спискам.

Сигнатурный анализ теперь учитывает положение узла относительно периметра, а переработанная логика обнаружения DNS-туннелей должна выдавать меньше ложных тревог.

Разработчики также ускорили проактивный поиск угроз. На нагруженных инсталляциях список сетевых сессий загружается в десятки раз быстрее, подсчёт по фильтрам ускорился на 20%, а потребление оперативной памяти сократилось вдвое.

Кроме того, система получила поиск по частичному совпадению доменов и поддержку новых корпоративных и промышленных протоколов, включая Modbus RTU over TCP, Regul, SSDP, mDNS, LLMNR, RTSP, PTP и протоколы Zabbix.

RSS: Новости на портале Anti-Malware.ru