


Интерфейс Kaspersky Antidrone стал в 12 раз шустрее

Интерфейс Kaspersky Antidrone стал в 12 раз шустрее

Интерфейс Kaspersky Antidrone стал в 12 раз шустрее

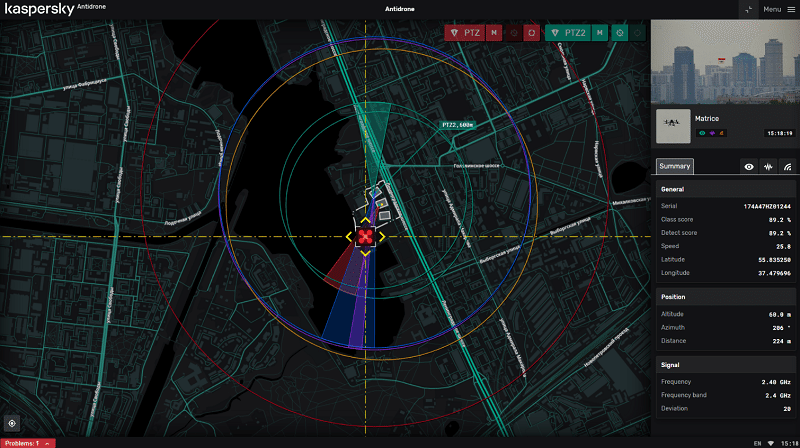
Разработчики Kaspersky Antidrone обновили интерфейс защитной системы, упростив его и ускорив в 12 раз за счет использования нового набора технологий визуализации. Изменения призваны снизить нагрузку на операторов и повысить точность обнаружения БПЛА.

Используя уникальные алгоритмы и технологии машинного обучения, обновленный Kaspersky Antidrone автоматически анализирует данные с разных устройств (радаров, радопеленгаторов, детекторов, оптических камер, тепловизоров) и выводит итог оператору. На карте при этом отображаются только события, обнаруженные датчиками двух и более типов.

Новый набор технологий визуализации позволяет с легкостью отобразить в интерфейсе множество графических элементов. Видео реального времени можно увеличить, чтобы понять, несет ли дрон какой-то груз.

Обновленный интерфейс также предоставляет возможность фильтрации отображаемых событий: через настройки можно, к примеру, отключить обнаружение птиц.

«Этот интерфейс — следующий шаг к получению максимально достоверных данных в области мониторинга дронов, — отметил Владимир Туров, руководитель направления Kaspersky Antidrone в «Лаборатории Касперского». — Мы сумели реализовать уникальный алгоритм, который позволяет повысить качество решения, а также интегрироваться с крупными информационными системами».

Ввод сторонних аппаратных модулей в экосистему и интеграция с другими средствами безопасности еще больше упростились. Масштабировать Kaspersky Antidrone можно как на уровне крупного промышленного предприятия, так и на уровне региона; в обоих случаях процесс много времени не займет.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru