


Шпионы Sticky Werewolf атакуют белорусские компании под видом CCleaner

Шпионы Sticky Werewolf атакуют белорусские компании под видом CCleaner

Шпионы Sticky Werewolf атакуют белорусские компании под видом CCleaner

Киберпреступная группировка Sticky Werewolf, занимающаяся целевыми атаками, пытается добраться до компаний в Белоруссии, подсовывая сотрудникам троян под видом софта CCleaner версии 6.20.

В установщике скрывается троян Ozone, предоставляющий операторам удалённый доступ к компьютеру жертвы.

Скорее всего, тактика Sticky Werewolf связана с прекращением работы Avast и CCleaner на территории России: киберпреступники воспользовались громкой темой, которая пока у многих на слуху.

Как объясняют специалисты компании F.A.C.C.T., на площадку VirusTotal 9 февраля загрузили сначала вредоносную ссылку, а спустя пять минут — самораспаковывающийся архив (SFX), на который и вёл этот URL.

Проанализировав ссылку и архив, исследователи пришли к выводу, что они загружены из одного источника. В F.A.C.C.T. считают, что цели кибершпионов находятся в Белоруссии.


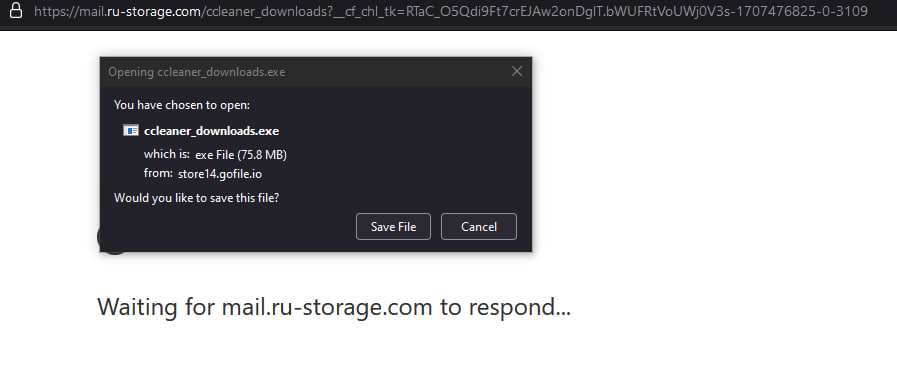
В заблуждение жертву может ввести большой размер скачиваемого файла — почти 76 МБ. Как правило, вредоносы подсовывают вместе с легковесными документами, но тут злоумышленники задействовали инсталлятор программы CCleaner.

Помимо легитимного установщика, пользователь получает на устройство SFX-архив ChemExamples.exe, в котором размещаются обфусцированные AutoIt-скрипт и BAT-файл.

После запуска всего этого добра в память процесса ipconfig.exe внедряется вредоносная составляющая — модуль загрузки Ozone RAT.


Интересно, что а начале января группа Sticky Werewolf пыталась испортить Новый год российскому телекому: 2 и 3 числа злоумышленники разослали на адреса сотрудников компании около 250 вредоносных писем.

А в октябре мы писали про утечку персональных данных платных клиентов CCleaner.

Подпишитесь на новости

Провайдерам хотят запретить подключать абонентов без оборудования СОРМ

Минцифры предложило запретить операторам связи обслуживать абонентов, пока у них не установлено и не принято оборудование СОРМ, через которое силовые структуры получают доступ к трафику. Норму хотят включить в законопроект о реформе отрасли связи. За нарушение требования оператора смогут лишить лицензии во внесудебном порядке.

Об этом пишут «Известия» со ссылкой на источники. Сейчас для получения лицензии достаточно согласовать схему сети, указав места, где оборудование СОРМ уже стоит или будет установлено.

На его внедрение отводилось два года. По словам гендиректора оператора «ЕСК» Алхаса Мирзабекова, некоторые компании годами работали без оборудования, а затем закрывали бизнес и регистрировали новое юрлицо. Новое требование он назвал попыткой закрыть эту лазейку.

Основатель «Интернет-розыска» Игорь Бедеров считает, что оператор без реального подключения к СОРМ создает слепую зону для правоохранительных органов. По его оценке, только в Москве и Подмосковье работают около 1,5 тыс. небольших провайдеров, у которых примерно 30% пользователей домашнего интернета.

Для таких компаний расходы будут заметными. Минимальный комплект СОРМ стоит от 5 млн рублей, это сопоставимо с годовым бюджетом небольшого провайдера на развитие сети, говорит Мирзабеков.

Партнер ComNews Research Леонид Коник подсчитал, что оператору с выручкой около 100 млн рублей полный комплект обойдется более чем в 10 млн рублей, и еще 20-25 млн понадобится на хранение трафика.

Эксперт НТИ Олег Яблоков отмечает, что новым операторам придется платить за СОРМ еще до первой выручки. Там, где у пользователей меньше выбора, домашний интернет может подорожать.

RSS: Новости на портале Anti-Malware.ru