


Android-вредонос XLoader теперь запускается автоматически после установки

Android-вредонос XLoader теперь запускается автоматически после установки

Android-вредонос XLoader теперь запускается автоматически после установки

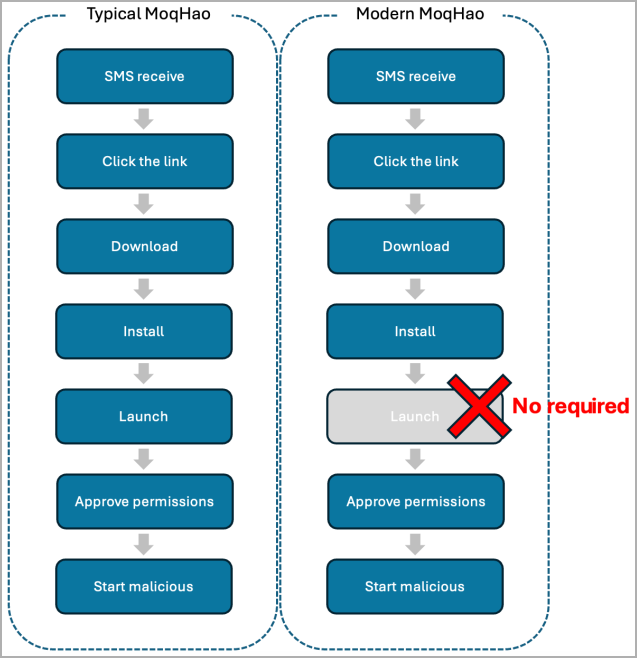
В дикую природу запустили новую версию Android-вредоноса XLoader. Отличаются свежие образцы возможностью автоматически запускаться на устройствах жертв, без всякого взаимодействия с пользователем.

XLoader (его ещё иногда называют MoqHao) управляется финансово мотивированной кибергруппировкой Roaming Mantis, которая ранее атаковала граждан США, Великобритании, Германии, Франции, Японии, Южной Кореи и др.

Вредоносная программа, как правило, доставляется с помощью СМС-сообщений, в которых содержится сокращённая ссылка. Этот URL ведёт на загрузку установочного APK-файла.

Новый варианты XLoader обнаружили и описали специалисты компании McAfee. По их словам, зловред теперь запускается автоматически после инсталляции. Новая функциональность позволяет трояну работать менее заметно.


«Как только вредоносное приложение установлено, его активность стартует автоматически. Мы уже отправили описание нового поведения XLoader представителям Google», — объясняют в McAfee.

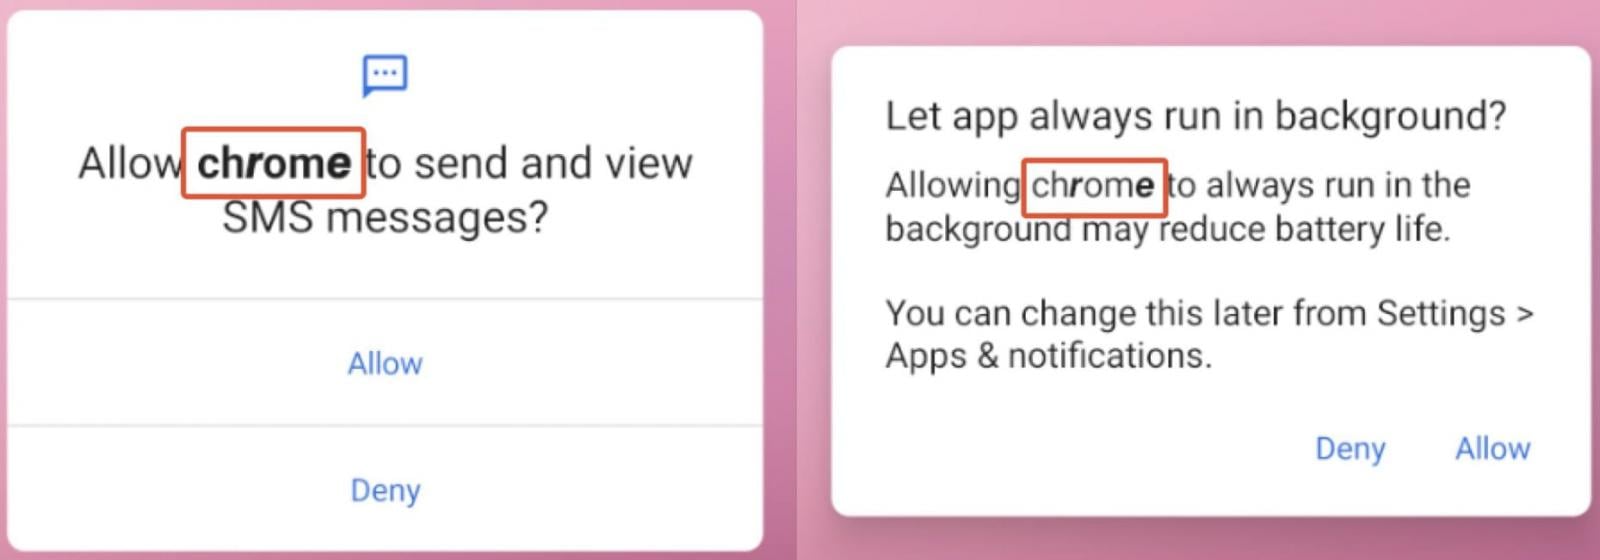
Стоит также отметить, что Roaming Mantis использует Unicode-строки для маскировки кода вредоносного APK, который, как правило, выдаёт себя за что-нибудь легитимное вроде Google Chrome.


Чтобы обойти детектирование антивирусными средствами, XLoader проходит по размещённым в профилях Pinterest ссылкам. Вредонос может выполнять множество команд, которые приходят ему от сервера злоумышленников (C2). Наиболее выделяются следующие команды:

  • get_photo — передаёт все фотографии на контрольный сервер.
  • getSmsKW — отправляет все СМС-сообщения на C2.
  • sendSms — позволяет вредоносу отправлять СМС-сообщения и распространять таким образом XLoader дальше.
  • gcont — экспортирует список контактов.
  • getPhoneState — собирает идентификационные данные устройства (IMEI, номер симки, Android ID, серийные номер).
Подпишитесь на новости

В 5G-смартфоны хотят поселить Кузнечика, но модемы пока не готовы

Надписи «поддерживает 5G» для российского рынка в перспективе может оказаться мало. Минцифры подготовило проект требований, по которым смартфоны в отечественных сетях пятого поколения должны поддерживать российский алгоритм шифрования «Кузнечик».

Срок — 1 марта 2032 года: производителям предлагают заранее подготовиться. О проекте сообщает РБК.

Пока это инициатива, не утверждённое правило. Длинный переходный период нужен для появления совместимых устройств.

Главная загвоздка находится внутри смартфона. Как объясняют опрошенные эксперты, шифрованием радиоканала занимается модем, а используемые чипы Qualcomm и Unisoc российский алгоритм не поддерживают.

Просто поменять сим-карту не получится: для массового внедрения нужна аппаратная поддержка.

По оценке главы «Сигналтека» Алексея Алясева, поддержка в телефонах может появиться не раньше 2030 года. Доработка базовых станций для шифрования радиоканала тоже потребует времени и денег.

При этом объявлять нынешним смартфонам цифровую пенсию рано. В Минцифры заявили, что зарубежные устройства без российского шифра смогут работать в 5G как обычно.

Базовая станция должна включать отечественное шифрование, только если его поддерживает телефон. Порядок применения требований после 2032 года, включая уже купленные аппараты, ещё уточнят.

Напомним, 5G на частоте 4,9 ГГц в России пока ограничивается пилотными зонами.

RSS: Новости на портале Anti-Malware.ru