


Россиянам раздают MetaStealer под видом сертификата безопасности Минцифры

Россиянам раздают MetaStealer под видом сертификата безопасности Минцифры

Россиянам раздают MetaStealer под видом сертификата безопасности Минцифры

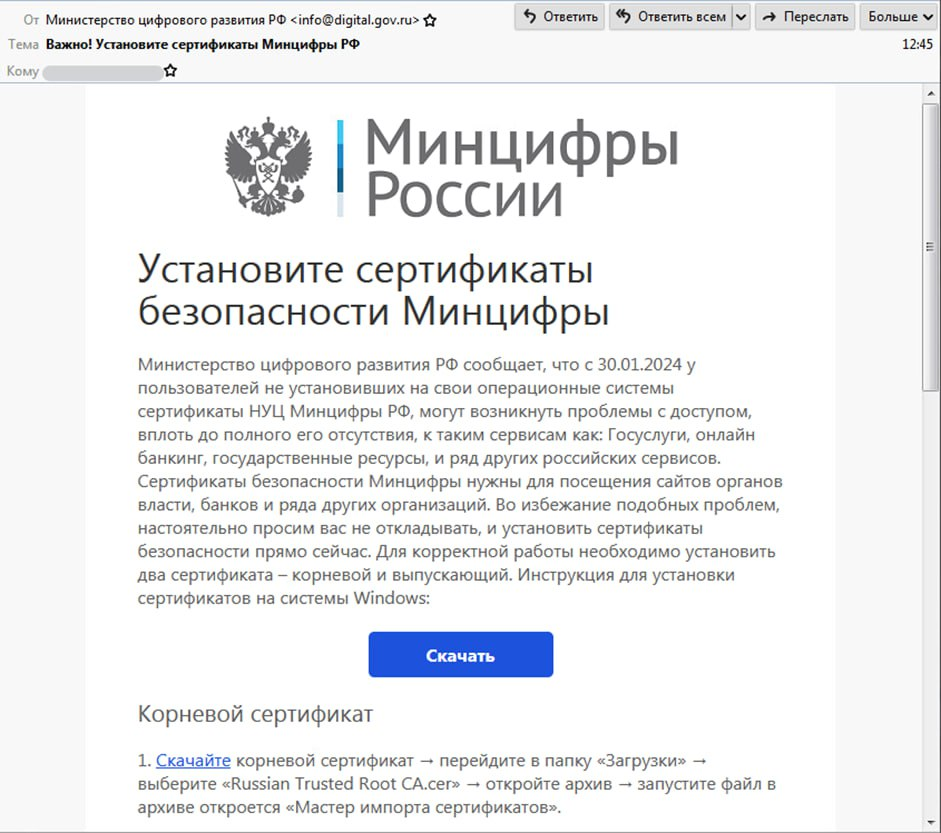
Эксперты F.A.C.C.T. зафиксировали вредоносную рассылку, использующую имя Минцифры РФ. Злоумышленники запугивают россиян, побуждая загрузить инфостилера под видом сертификатов, без которых якобы 30 января отвалятся госуслуги и онлайн-банкинг.

Поддельные письма, по словам аналитиков, выдержаны в стиле официального уведомления и написаны почти без ошибок. Чтобы скрыть истинный адрес отправителя, используется спуфинг.


При переходе по встроенной ссылке на машину жертвы загружается RAR-архив с двумя одинаковыми экзешниками — загрузчиком MetaStealer. Различаются лишь имена файлов, да и то незначительно: russian_trusted_root_ca.cer.exe и russian_trusted_sub_ca.cer.exe (вредоноса распознают 42 антивируса из 70 на VirusTotal по состоянию на 30 января).

Похитителя информации MetaStealer использует также APT-группа Sticky Werewolf, однако эксперты не обнаружили признаков ее причастности к данной рассылке. На черном рынке зловред доступен в двух версиях: для macOS и Windows.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru