


Шифровальщик Kasseika использует драйвер антивируса для отключения защиты

Шифровальщик Kasseika использует драйвер антивируса для отключения защиты

Шифровальщик Kasseika использует драйвер антивируса для отключения защиты

Программа-вымогатель Kasseika использует технику «приноси свой уязвимый драйвер» (Bring Your Own Vulnerable Driver, BYOVD) для отключения антивирусных программ перед шифрованием файлов жертвы.

В частности, авторы Kasseika выбрали драйвер Martini (Martini.sys/viragt64.sys), являющийся частью TG Soft VirtIT Agent System. Ранее вектор BYOVD использовался, например, для установки тулкита Sliver.

Исследователи из Trend Micro первыми обнаружили Kasseika в декабре 2023 года. В отчёте компании отмечаются сходства этого шифровальщика с семейством BlackMatter.

Поскольку BlackMatter прекратил своё существование в конце 2021 года, специалисты считают, что за созданием Kasseika стоят либо бывшие операторы BlackMatter, либо купившие исходный код киберпреступники.

Атаки Kasseika начинаются с фишингового письма, адресованного сотрудникам целевой организации. Цель — обманом вытащить учётные данные служащих, чтобы впоследствии использовать их для проникновения в сеть.

Далее операторы вымогателя задействуют инструмент Windows PsExec для выполнения файлов в формате .bat, а последние проверяют наличие запущенного процесса «Martini.exe». Если вредонос находит такой процесс, он сразу завершает его.

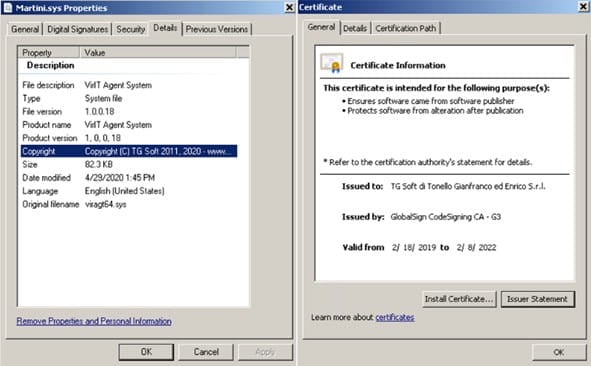
После этого в систему жертвы загружается уязвимый драйвер Martini.sys, при этом имеющий валидную цифровую подпись:


Драйвер Martini.sys играет ключевую роль во всей цепочке: Kasseika завершит работу, если ему не удастся запустить службу «Martini». Техника BYOVD позволяет операторам шифровальщика останавливать 991 процессов в системе.

Все атакуемые процессы жёстко заданы в коде вредоноса, они относятся к антивирусным продуктам, защитным инструментам, софту для анализа и системным утилитам.

После того как все антивирусы отключены, запускается бинарник самого компонента для шифрования — smartscreen_protected.exe, а скрипт «clear.bat» подчищает следы атаки.

Жертве даётся 72 часа на оплату 50 биткоинов (около 177 740 000 рублей), после чего каждые 24 часа злоумышленники добавляют 500 тысяч долларов (44 435 000 руб.).

Подпишитесь на новости

ИИ пишет код, а кто отвечает за безопасность? Разберут на AI AppSec Night

Нейросети ускоряют разработку, пока промпт-инъекции и небезопасные агенты не подбрасывают команде новую головную боль. Как защищать ИИ-системы и договариваться об этом с менеджментом, обсудят на AI AppSec Night — встрече сообщества Альфа-Банка для опытных специалистов по безопасной разработке.

Мероприятие пройдёт 17 ноября на московской площадке «Альфа-Кристалл». Для участников из других городов и стран будет онлайн-трансляция. Регистрация уже открыта.

Вместо сплошного марафона слайдов организаторы готовят ИИ-ток-шоу: практики кибербезопасности представят идеи безопасной разработки, а руководители ИБ из крупных технологических компаний прокомментируют острые вопросы. В центре разговора будут защита ИИ и общий язык между теми, кто разрабатывает системы, и теми, кто принимает решения.

После дискуссии можно будет проверить, насколько уверенно теория держится под давлением вопросов. В командной игре «Что? Где? Безопасность!» участники посоревнуются в знаниях AppSec и поборются за призы.

Для споров в менее формальной обстановке предусмотрена зона Speakeasy bar: горячие темы CyberSec, напитки и возможность продолжить разговор без микрофона. Завершится вечер нетворкингом — время найти коллег, с которыми можно обсудить проблемы, не объясняя сначала, что такое промпт-инъекция.

Программа уже опубликована на сайте мероприятия: можно заранее выбрать, куда направить силы — на дискуссию, интеллектуальную битву или профессиональные знакомства.

Реклама, 18+ АО «Альфа-Банк». ИНН 7728168971
ERID: 2VfnxvrXfxR

RSS: Новости на портале Anti-Malware.ru