


Шифровальщик Kasseika использует драйвер антивируса для отключения защиты

Шифровальщик Kasseika использует драйвер антивируса для отключения защиты

Шифровальщик Kasseika использует драйвер антивируса для отключения защиты

Программа-вымогатель Kasseika использует технику «приноси свой уязвимый драйвер» (Bring Your Own Vulnerable Driver, BYOVD) для отключения антивирусных программ перед шифрованием файлов жертвы.

В частности, авторы Kasseika выбрали драйвер Martini (Martini.sys/viragt64.sys), являющийся частью TG Soft VirtIT Agent System. Ранее вектор BYOVD использовался, например, для установки тулкита Sliver.

Исследователи из Trend Micro первыми обнаружили Kasseika в декабре 2023 года. В отчёте компании отмечаются сходства этого шифровальщика с семейством BlackMatter.

Поскольку BlackMatter прекратил своё существование в конце 2021 года, специалисты считают, что за созданием Kasseika стоят либо бывшие операторы BlackMatter, либо купившие исходный код киберпреступники.

Атаки Kasseika начинаются с фишингового письма, адресованного сотрудникам целевой организации. Цель — обманом вытащить учётные данные служащих, чтобы впоследствии использовать их для проникновения в сеть.

Далее операторы вымогателя задействуют инструмент Windows PsExec для выполнения файлов в формате .bat, а последние проверяют наличие запущенного процесса «Martini.exe». Если вредонос находит такой процесс, он сразу завершает его.

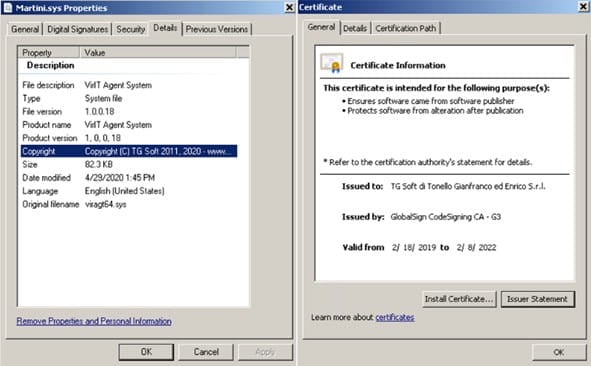
После этого в систему жертвы загружается уязвимый драйвер Martini.sys, при этом имеющий валидную цифровую подпись:


Драйвер Martini.sys играет ключевую роль во всей цепочке: Kasseika завершит работу, если ему не удастся запустить службу «Martini». Техника BYOVD позволяет операторам шифровальщика останавливать 991 процессов в системе.

Все атакуемые процессы жёстко заданы в коде вредоноса, они относятся к антивирусным продуктам, защитным инструментам, софту для анализа и системным утилитам.

После того как все антивирусы отключены, запускается бинарник самого компонента для шифрования — smartscreen_protected.exe, а скрипт «clear.bat» подчищает следы атаки.

Жертве даётся 72 часа на оплату 50 биткоинов (около 177 740 000 рублей), после чего каждые 24 часа злоумышленники добавляют 500 тысяч долларов (44 435 000 руб.).

Подпишитесь на новости

Баллы Плюса выпустили за пределы Яндекса, но сумму выберут за вас

Баллы Яндекс Плюса теперь можно тратить не только внутри экосистемы, их принимают магазины, кафе, аптеки и другие партнёры Яндекс Пэй. Возможность доступна более чем у 10 тысяч партнёров. Бонусам разрешили выйти в город, правда, маршрут и правила по-прежнему задаёт Яндекс.

Новую функцию проверила редакция «Код.ру». Для списания нужна действующая подписка Яндекс Плюс.

При покупке на сайте или в приложении необходимо выбрать Яндекс Пэй и включить переключатель «Списать баллы». В обычном магазине — отсканировать QR-код на кассе или показать код в приложении партнёра.

Есть нюанс: самостоятельно указать, сколько баллов потратить, нельзя. Сумму определяет система, а остаток оплачивается картой через Яндекс Пэй.

За одну покупку можно либо потратить баллы, либо получить их кешбэком. Одновременно провернуть оба действия не получится. Зато списание баллов Плюса разрешено совмещать с бонусами самого магазина.

По данным издания, список партнёров планируют расширять, причём в него входят и небольшие магазины. Для подписчиков это больше вариантов потратить накопленное. Для Яндекса — ещё один повод проводить оплату через Пэй.

RSS: Новости на портале Anti-Malware.ru