


Шифровальщик Kasseika использует драйвер антивируса для отключения защиты

Шифровальщик Kasseika использует драйвер антивируса для отключения защиты

Шифровальщик Kasseika использует драйвер антивируса для отключения защиты

Программа-вымогатель Kasseika использует технику «приноси свой уязвимый драйвер» (Bring Your Own Vulnerable Driver, BYOVD) для отключения антивирусных программ перед шифрованием файлов жертвы.

В частности, авторы Kasseika выбрали драйвер Martini (Martini.sys/viragt64.sys), являющийся частью TG Soft VirtIT Agent System. Ранее вектор BYOVD использовался, например, для установки тулкита Sliver.

Исследователи из Trend Micro первыми обнаружили Kasseika в декабре 2023 года. В отчёте компании отмечаются сходства этого шифровальщика с семейством BlackMatter.

Поскольку BlackMatter прекратил своё существование в конце 2021 года, специалисты считают, что за созданием Kasseika стоят либо бывшие операторы BlackMatter, либо купившие исходный код киберпреступники.

Атаки Kasseika начинаются с фишингового письма, адресованного сотрудникам целевой организации. Цель — обманом вытащить учётные данные служащих, чтобы впоследствии использовать их для проникновения в сеть.

Далее операторы вымогателя задействуют инструмент Windows PsExec для выполнения файлов в формате .bat, а последние проверяют наличие запущенного процесса «Martini.exe». Если вредонос находит такой процесс, он сразу завершает его.

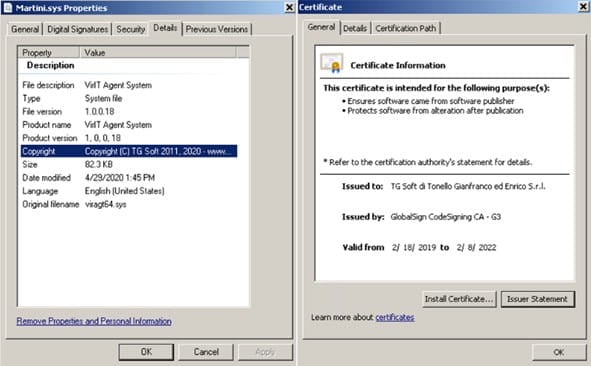
После этого в систему жертвы загружается уязвимый драйвер Martini.sys, при этом имеющий валидную цифровую подпись:


Драйвер Martini.sys играет ключевую роль во всей цепочке: Kasseika завершит работу, если ему не удастся запустить службу «Martini». Техника BYOVD позволяет операторам шифровальщика останавливать 991 процессов в системе.

Все атакуемые процессы жёстко заданы в коде вредоноса, они относятся к антивирусным продуктам, защитным инструментам, софту для анализа и системным утилитам.

После того как все антивирусы отключены, запускается бинарник самого компонента для шифрования — smartscreen_protected.exe, а скрипт «clear.bat» подчищает следы атаки.

Жертве даётся 72 часа на оплату 50 биткоинов (около 177 740 000 рублей), после чего каждые 24 часа злоумышленники добавляют 500 тысяч долларов (44 435 000 руб.).

Подпишитесь на новости

Клиентов российских ЦОДов могут отключать ради сервисов из белых списков

Оплаченный сервер может оказаться недостаточно веским аргументом: российские дата-центры могут обязать отключать неприоритетных клиентов, если мощности понадобятся сервисам из белых списков. Такой механизм обсуждают на случай потери части инфраструктуры.

Об инициативе узнал РБК от трёх источников в ИТ-отрасли. Обсуждение прошло на совещании в Минцифры 6 ноября.

Основа — указ президента о резервировании 10% площадей и мощностей ЦОДов. После решения специальной подкомиссии предоставить ресурсы потребуется в течение суток. Если свободного места не хватит, рассматривается отключение действующих клиентов.

По данным источников, такие отключения предлагают признавать форс-мажором. А невыполнение требований может стать основанием для введения временного управления дата-центром.

Требования предполагается распространить на коммерческие ЦОДы, включая площадки, обслуживающие одновременно внешних клиентов и собственные системы. Корпоративные дата-центры исключительно для внутренних нужд и пострадавшие площадки, по словам собеседников издания, под них не подпадут.

За само резервирование платить не планируют — только за фактически затребованное размещение. Участники рынка предупреждают: освободить мощности и перенести системы за сутки без подготовки крайне сложно.

В Минцифры подчёркивают, что механизм ещё прорабатывается вместе с экспертами и рынком.

RSS: Новости на портале Anti-Malware.ru