


Новый троян-майнер под видом пиратского софта осел на 40 тыс. компьютеров

Новый троян-майнер под видом пиратского софта осел на 40 тыс. компьютеров

Новый троян-майнер под видом пиратского софта осел на 40 тыс. компьютеров

В «Доктор Веб» проанализировали нового трояна-майнера, которого активно раздают в Telegram и на некоторых сайтах вместе с пиратским софтом. Авторам одной из таких кампаний за полтора месяца удалось заразить более 40 тыс. компьютеров Windows.

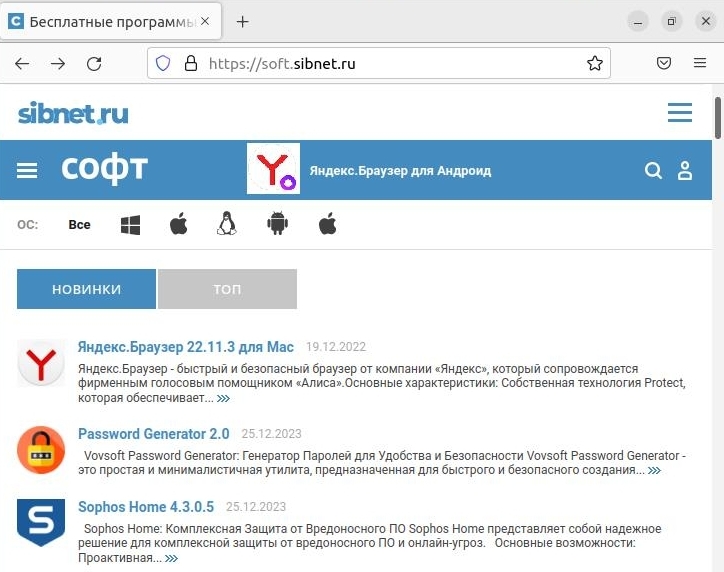
Основными источниками инфекции, по данным экспертов, являются собравший более 5000 подписчиков телеграм-канал t[.]me/files_f , а также сайты itmen[.]software и soft[.]sibnet[.]ru. Вредонос может раздаваться в связке с кейгенами либо репаками различных программ, таких как Яндекс.Браузер, антивирус Sophos, инструменты Adobe.

Защитные решения ИБ-компании детектируют новобранца как Trojan.BtcMine.3767 (загрузчик) и Trojan.BtcMine.2742 (криптомайнер). Первый представляет собой Windows-зловреда, написанного на С++.

После запуска вредоносный загрузчик копирует себя в папку %ProgramFiles%\google\chrome\ под именем updater.exe и создает запланированное задание на автозагрузку. Он также добавляет себя в список исключений Microsoft Defender и принимает меры для бесперебойной работы компьютера. После инициализации в процесс explorer.exe внедряется пейлоад — майнер Trojan.BtcMine.2742.

С помощью загрузчика авторы атаки также могут установить руткит (бесфайловый r77), запретить обновление Windows, заблокировать доступ к сайтам по выбору, приостановить добычу крипты, удалить или восстановить троянские файлы в системе.

Подпишитесь на новости

Мошенники подбирают вредоносные Android-приложения под возраст жертв

Сбер фиксирует рост распространения вредоносных приложений для Android. По данным банка, злоумышленники подбирают приманки с учётом возраста аудитории: детям предлагают игры, людям среднего возраста — приложения для скидок и оплаты ЖКХ, пожилым — программы для записи к врачу.

В сообщении от 20 ноября банк рассказал, что установочные APK-файлы и ссылки на поддельные сайты распространяют через телеграм-каналы, чаты и личные сообщения.

Их выдают за рекламу или рекомендации пользователей. Файл может прийти и от знакомого, чей аккаунт взломали.

После установки и выдачи разрешений вредоносные программы могут читать СМС и уведомления, похищать вводимые данные и коды подтверждения. Некоторые позволяют удалённо управлять смартфоном, создавая риск кражи личной информации и денег.

Сбер рекомендует проверять источник приложения по официальному сайту разработчика. Если установочный файл неожиданно прислал знакомый, стоит связаться с ним другим способом и уточнить, действительно ли он отправлял сообщение.

Отдельное внимание банк советует уделять разрешениям: сомнительным программам нельзя предоставлять доступ к СМС, уведомлениям, специальным возможностям Android и функциям администратора устройства. Также не следует отключать защиту по указанию из переписки или с неизвестного сайта.

По данным Сбера, встроенный антивирус в «СберБанк Онлайн» для Android еженедельно обезвреживает около 100 тысяч угроз. Масштаб роста распространения вредоносных приложений и период сравнения в сообщении не указаны.

RSS: Новости на портале Anti-Malware.ru