


Баг Windows- и macOS-версии Opera позволял запускать любой файл в ОС

Баг Windows- и macOS-версии Opera позволял запускать любой файл в ОС

Баг Windows- и macOS-версии Opera позволял запускать любой файл в ОС

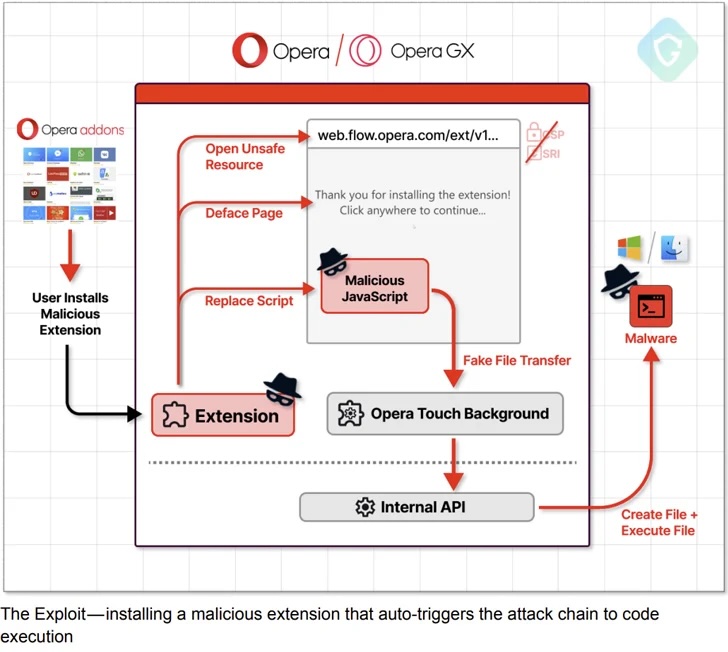
Исследователи из Guardio Labs обнаружили уязвимость в браузере Opera, затрагивающую Windows- и macOS-версию браузера. Эксплуатация этой бреши (ей присвоили имя MyFlaw) позволяет выполнить любой файл в системе.

В сущности, MyFlaw является классическим примером возможности удалённого выполнения кода (RCE). Своим именем баг обязан функции Opera My Flow, которая синхронизирует сообщения и файлы между мобильными устройствами и десктопами.

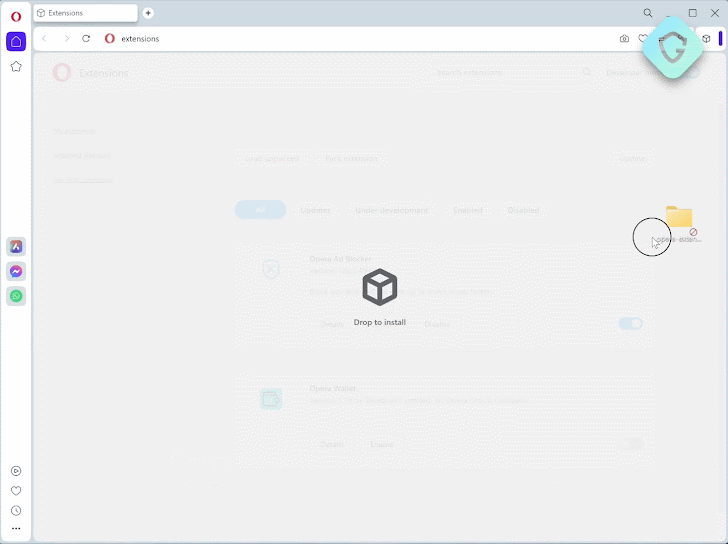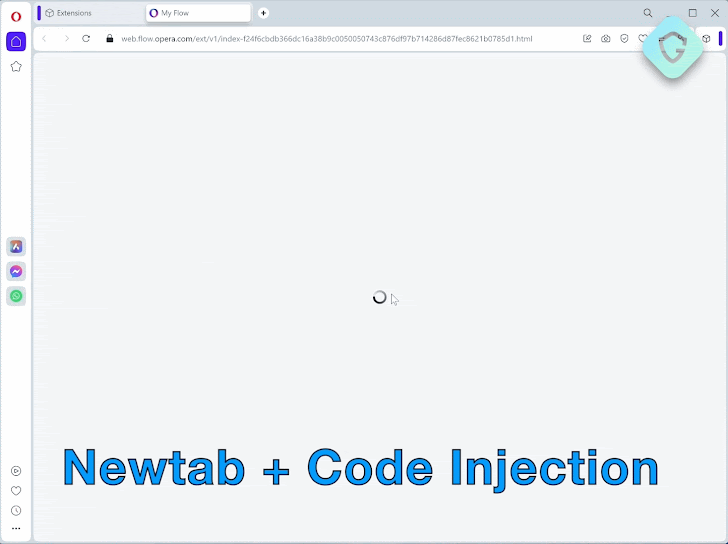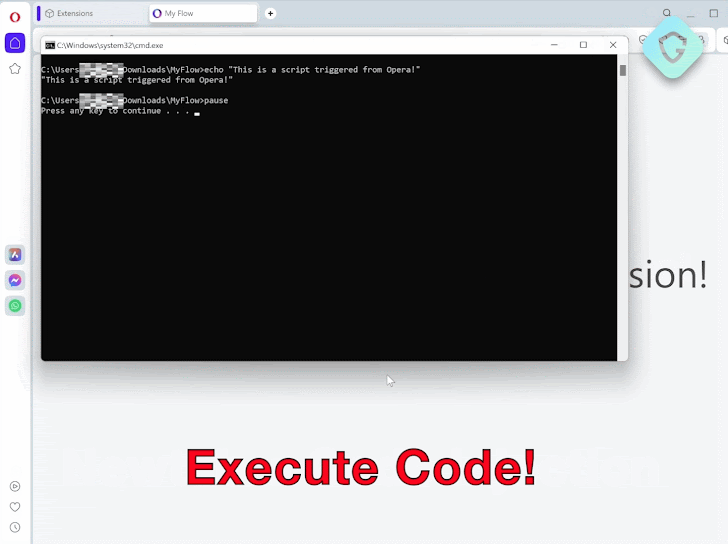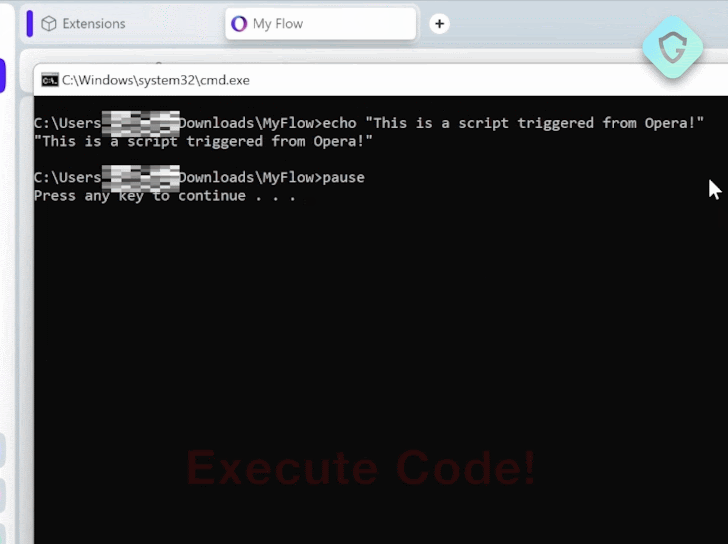
«Добиться эксплуатации уязвимости можно через подконтрольное расширение. В результате условному злоумышленнику удастся обойти не только песочницу интернет-обозревателя, но и сам процесс Opera», — пишут специалисты в отчёте.

Кстати, проблема затрагивает и Opera GX. К счастью, разработчики уже успели выпустить патч в одном из обновлений.

Поскольку функция My Flow изначально предустановлена в браузера, настоятельно рекомендуется проверить актуальность установленной версии браузера.

Особую опасность дыре в My Flow придаёт возможность открыть «поток» в веб-интерфейсе: это значит, что файл можно выполнить за пределами защитных механизмов Opera.


Интересно, что Guardio Labs удалось откопать старую и «давно забытую» версию посадочной страницы My Flow, которая размещалась в домене web.flow.opera.com. В этом исследователя помог сканер urlscan.io.


«Сама страница выглядит практически идентичной той, что используется сейчас, однако отличия можно найти “под капотом“. На ней не только отсутствует метатег content security policy, но и есть скрипт, вызывающий JavaScript-файл без каких-либо проверок».

«Такой реализации вполне достаточно для успешной атаки».

Подпишитесь на новости

Продали российское ПО — можно вылететь из реестра. Что проверить до сделки

Продать программу или передать её с ИП основателя на компанию — ещё не значит автоматически поменять правообладателя в реестре российского ПО. Потребуется отдельное заявление и проверка Минцифры. Если новый владелец не соответствует требованиям, продукт рискует вылететь из реестра.

Как пройти процедуру и где чаще ошибаются заявители, разобрала на Хабре ИТ-юрист Ксения Сальникова.

По её словам, проверка во многом напоминает первоначальное включение: ведомство изучает документы нового правообладателя, хотя техническая экспертиза самой программы повторно не проводится.

Одного договора отчуждения недостаточно. Понадобятся сведения о структуре владения, документы на исключительные права, обновлённая документация и информация о выручке и выплатах иностранным лицам. Договоры на инфраструктуру хранения кода и сборки тоже необходимо подготовить с учётом смены владельца.


Отдельная ловушка — сайт, поскольку документацию нужно разместить на ресурсе нового правообладателя.

Если программа зарегистрирована в Роспатенте, переход исключительного права необходимо зарегистрировать и там. При этом новое свидетельство, поясняет автор, не выдают — в существующем появляется соответствующая отметка.

В личном кабинете реестра легко ошибиться даже с формой: требуется «Заявление о внесении изменений», а не похожее по смыслу уведомление.


Учтите, что проверку покупателя и переоформление документов стоит планировать заранее.

RSS: Новости на портале Anti-Malware.ru