


Avast дополнила бесплатный Babuk-дешифратор вариантом Tortilla

Avast дополнила бесплатный Babuk-дешифратор вариантом Tortilla

Avast дополнила бесплатный Babuk-дешифратор вариантом Tortilla

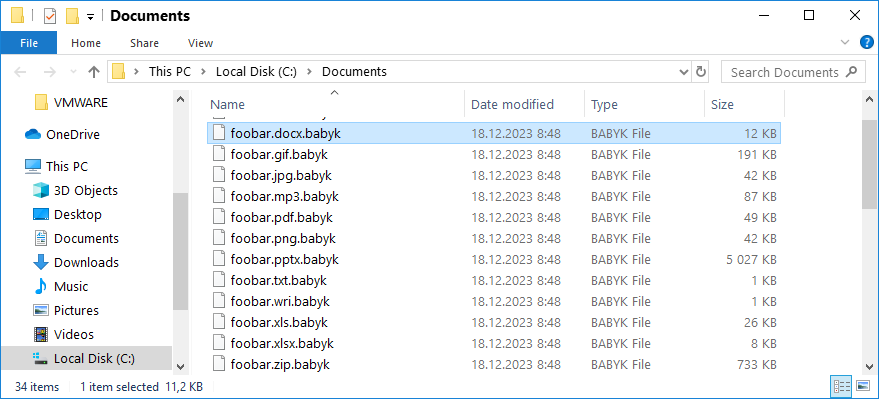
Специалистам Cisco Talos удалось заполучить дешифратор для файлов, пострадавших от Tortilla — одного из вариантов шифровальщика Babuk. Работая совместно с полицией Нидерландов, эксперты смогли добиться ареста одного из операторов программы-вымогателя.

Вариант Babuk под именем Tortilla был замечен в атаках после публикации исходного кода оригинального шифровальщика. Напомним, автор Babuk решил слить сорс из-за печального диагноза — онкология.

В октябре 2021 года специалисты чешской антивирусной компании Avast разработали бесплатный дешифратор для Babuk.

Теперь пришла очередь Tortilla: исследователи из Cisco Talos сообщили, что им удалось получить дешифратор при содействии полиции Нидерландов. Более того, в Амстердаме задержали гражданина, подозреваемого в проведении атак с Tortilla.

По словам экспертов, исполняемый файл дешифратора содержал единственную пару открытого и закрытого ключей. После их извлечения Cisco Talos отправила всю информацию Avast, чтобы последняя обновила инструмент для расшифровки файлов, пострадавших от Babuk.


Чешская компания добавила ключ для расшифровки Tortilla, теперь все желающие могут скачать бесплатный дешифратор по этой ссылке (EXE).

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru