


Новый вектор подмены DLL обходит защиту в Windows 10 и 11

Новый вектор подмены DLL обходит защиту в Windows 10 и 11

Новый вектор подмены DLL обходит защиту в Windows 10 и 11

Эксперты описали новый вектор кибератаки, в котором используется перехват порядка поиска DLL-файлов для обхода защитных механизмов и выполнения вредоносного кода в системах Windows 10 и Windows 11.

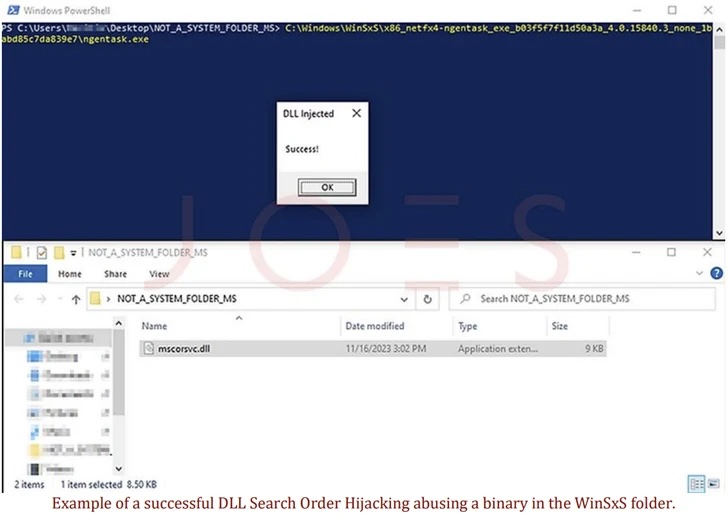
В отчёте компании Security Joes исследователи объясняют, что новый метод задействует исполняемые файлы, которые часто можно найти в доверенной директории WinSxS, после чего использует их в классической схеме перехвата порядка поиска библиотек.

В результате у атакующих не только отпадает необходимость повышать права в системе, но и появляется возможность добавить уязвимые бинарники в цепочку атаки.

Метод перехвата порядка поиска DLL позволяет злоумышленникам подсовывать библиотеки с целью выполнить вредоносный код. Наиболее очевидным плюсом этой техники для киберпреступников является обход защитных средств и одновременное повышение привилегий в системе.

Для успешной эксплуатации атакующим нужны приложения, не указывающие полный путь к нужным DLL, а полагающиеся в первую очередь на порядок поиска библиотек.

Злоумышленники берут этот принцип на вооружение, перемещая системные файлы в нетипичные для них директории, где уже содержатся вредоносные DLL с именами легитимных. Таким образом происходит подмена безобидной библиотеки злонамеренной.


Такой подход работает ещё и по той причине, что вызывающий DLL процесс будет искать её в первую очередь в той директории, из которой запускается сам. Сам порядок такого поиска выглядит следующим образом:

  1. Проверяется папка, из которой стартует программа.
  2. Далее — C:\Windows\System32.
  3. C:\Windows\System.
  4. C:\Windows.
  5. Текущая директория.
  6. Папки, перечисленные в переменной среды системы PATH.
  7. Папки, перечисленные в переменной среды PATH пользователя.

Новый вектор, на который обратили внимание в Security Joes, атакует файлы, размещённые в директории C:\Windows\WinSxS — критически важном компоненте операционной системы, который используется для кастомизации и обновления ОС, а также для проверки совместимости и целостности.

Подпишитесь на новости

Android помогает рекламе узнавать вас. Один инструмент можно отключить

Вашему телефону не нужно сообщать рекламным приложениям имя владельца. Для узнавания устройства существует рекламный идентификатор — случайная строка, которую приложения могут использовать для рекламы и аналитики. Эдакий цифровой бейджик: фамилии нет, зато вас узнают.

В документации Google объясняется, что пользователь может сбросить или удалить этот идентификатор.

Во втором случае приложения, обращающиеся к соответствующему интерфейсу, получат строку из нулей.

Чтобы воспользоваться ей, откройте настройки Android, найдите раздел «Реклама» и выберите «Удалить рекламный идентификатор». В зависимости от производителя путь может отличаться; в инструкции Google указан маршрут через раздел «Конфиденциальность».

Сброс и удаление — разные действия. Сброс выдаёт новый идентификатор, удаление убирает доступ к нему.

Правда, реклама продолжит появляться, а удаление рекламного ID не отменяет остальные способы сбора данных. Google отдельно предупреждает: у приложений могут быть собственные настройки и другие идентификаторы.

Убрать один инструмент отслеживания можно. Устроить рекламной индустрии полную амнезию одним нажатием — пока нет.

RSS: Новости на портале Anti-Malware.ru