



В Операции Триангуляция использовались недокументированные фичи Apple CPU

В Операции Триангуляция использовались недокументированные фичи Apple CPU

В Операции Триангуляция использовались недокументированные фичи Apple CPU

«Операция Триангуляция», ставшая одной из самых громких кибершпионских атак, использовала недокументированные функции в процессорах Apple для обхода аппаратных средств защиты. На новые подробности указали специалисты «Лаборатории Касперского».

Поскольку шпионская операция затронула сотрудников Kaspersky, они продолжают анализ сложной цепочки атак, пытаясь найти новые детали.

Благодаря обратному инжинирингу экспертам удалось выяснить, что киберпреступники грамотно подошли к кампании и задействовали малоизвестные аппаратные возможности.

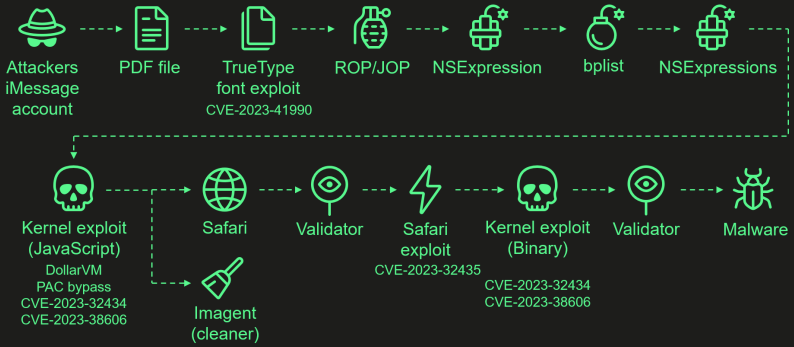
Изучая «Операцию Триангуляция», команда «Лаборатории Касперского» нашла четыре уязвимости нулевого дня: CVE-2023-32434, CVE-2023-32435, CVE-2023-38606 и CVE-2023-41990. После соответствующего уведомления Apple пропатчила эти бреши. Всю цепочку атак исследователи отразили на инфографике ниже:


На фоне других выделяется уязвимость CVE-2023-38606, которая, по словам Kaspersky, и помогла атакующим обойти аппаратную защиту на устройствах Apple. А эксплойт для CVE-2023-32434 позволил злоумышленникам получить доступ к чтению и записи в память ядра.

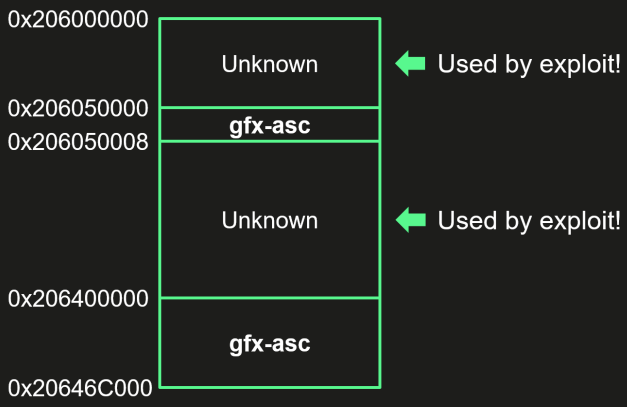
В отчёте «Лаборатории Касперского» отмечается, что CVE-2023-38606 нацелена на неизвестные регистры MMIO (memory-mapped I/O) в процессорах Apple A12-A16. Скорее всего, брешь связана с графическим сопроцессором, который не указан в DeviceTree.


Специалисты считают, что присутствие недокументированной аппаратной фичи в iPhone либо является ошибкой, либо оставлена для отладки и тестирования. В прошлом месяце мы упоминали, что защита авторов Триангуляции была взломана с помощью MitM и промашки Apple.

Подпишитесь на новости

Lazarus рядом с КриптоПро: кому Bybit запретила отправлять криптовалюту

Криптобиржа Bybit разослала пользователям предупреждение о переводах в адрес санкционных организаций. Отправлять им криптовалюту или получать средства от них запрещено, причём как напрямую, так и через посредников. Сумма значения не имеет: комплаенс не растрогает даже перевод на пару долларов.

Биржа опубликовала перечень Restricted Counterparties, который может обновляться в любой момент.

Список получился интересным: среди его участников соседствуют северокорейская киберпреступная группировка Lazarus и российский разработчик средств криптографической защиты «КриптоПро».

Роднит их в данном случае только присутствие в санкционных перечнях? никаких связей между организациями Bybit не заявляет.


Исходящий перевод запрещённому контрагенту биржа отклонит, а поступившие от него или связанных с ним адресов активы может заморозить. Вернуть деньги отправителю получится не всегда: законодательство способно потребовать удерживать их неопределённое время. Вдобавок аккаунт пользователя могут приостановить или окончательно закрыть.

Bybit напоминает, что блокчейн публичен, поэтому маршрут средств виден без признательных показаний владельца кошелька. Причём перечень не считается исчерпывающим: биржа оставляет за собой право остановить операцию даже с пока не указанным в нём контрагентом.

Ограничения закреплены в условиях обслуживания Bybit, которые позволяют прекращать обслуживание лиц и организаций из санкционных списков США, ЕС и Великобритании.

RSS: Новости на портале Anti-Malware.ru