



Исходный код GTA 5 попал в общий доступ спустя год после взлома Rockstar

Исходный код GTA 5 попал в общий доступ спустя год после взлома Rockstar

Исходный код GTA 5 попал в общий доступ спустя год после взлома Rockstar

Исходный код популярнейшей игры Grand Theft Auto 5 слили в Сеть спустя чуть больше года после взлома Rockstar Games. Напомним, киберпреступная группировка Lapsus$ проникла в системы разработчика игр и утащила внутренние данные.

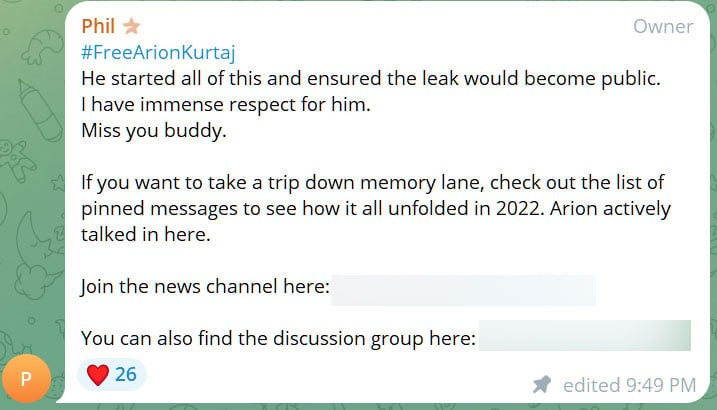
Ссылки на загрузку исходного года появились на самых разных площадках, включая Discord, сайты дарквеба и телеграм-канал, который и ранее использовался для публикации слитых у Rockstar данных.

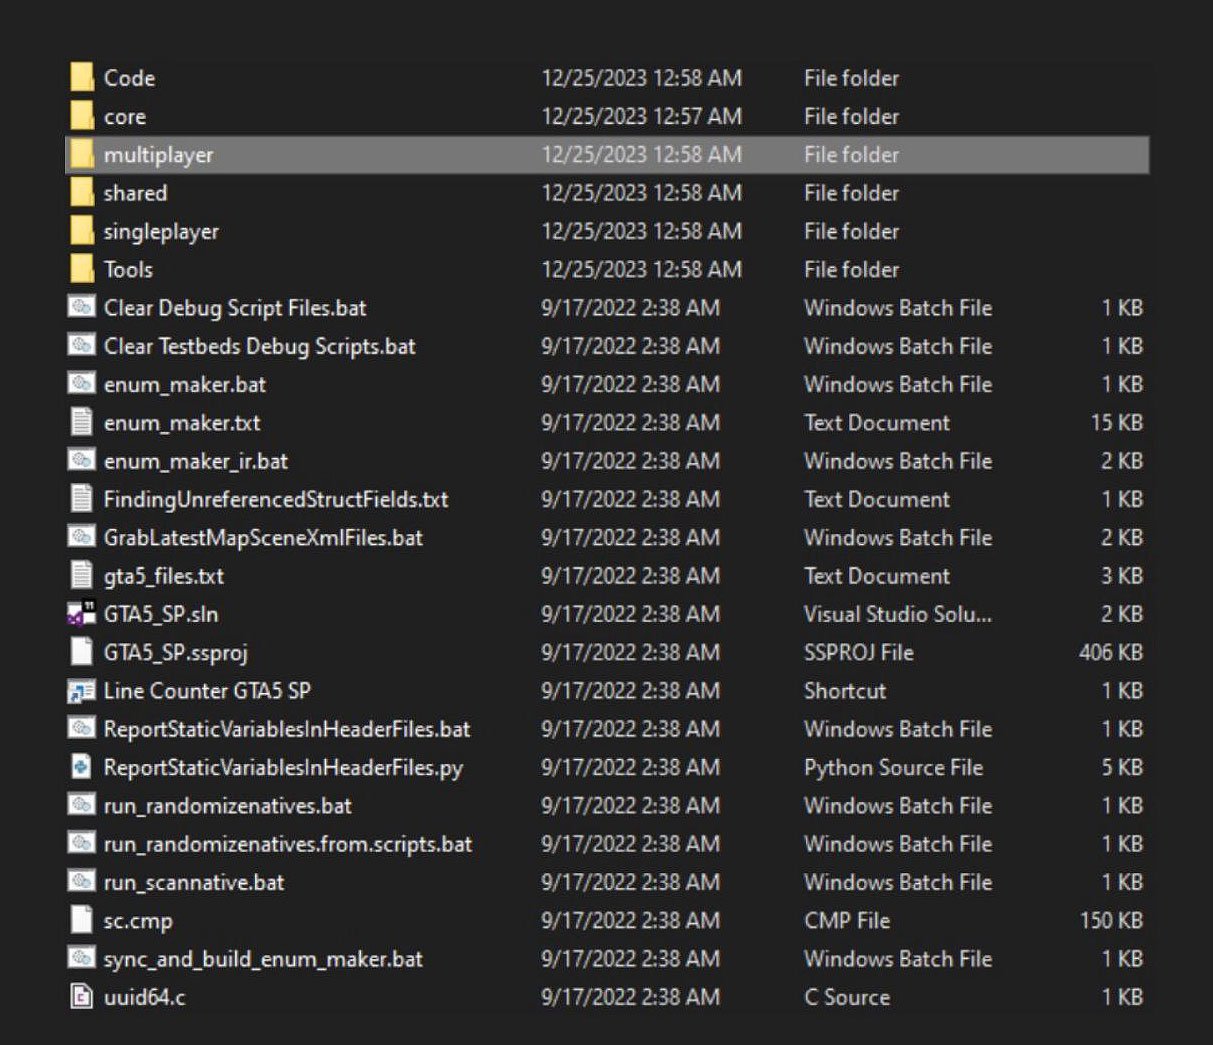
Владелец канала под ником «Phil» запостил ссылки на украденный исходный код, а также разместил скриншот содержимого, включая директории и файлы:


В канале также есть упоминание Ариона Куртая, одного из лидеров кибергруппировки Lapsus$. Именно этот хакер летом был признан виновным в сливе геймплея GTA 6.

Интересно, то буквально на днях Ариона заключили в психиатрическую лечебницу по распоряжению суда присяжных Сазерка, Лондон. Именно поэтому его «коллеги» используют хештег #FreeArionKurtaj в посте.


К слову, вчера мы писали о новом взломе французской корпорации Ubisoft. Информация о проникновении третьих лиц во внутренние системы появилась в X-аккаунте VX-Underground.

Подпишитесь на новости

Хакеры выставили +50 °C в холодильниках европейских супермаркетов

В европейских супермаркетах злоумышленники вмешались в управление холодильниками и морозильными камерами. В отдельных магазинах настройку температуры изменили до +50 °C. Под удар попали сети в нескольких странах, включая Швецию, Бельгию, Люксембург и Эстонию.

Об эстонском инциденте рассказал ERR представитель производителя холодильных систем Kitman Coldtech Янн Мутсо.

По его словам, атакующие получили доступ к компьютеру, управлявшему холодильной системой Danfoss старого поколения. В этом случае вмешательство обнаружили и остановили примерно за десять минут, ущерба удалось избежать.

Мутсо отметил, что злоумышленники нацеливаются на объекты со старыми необновлёнными контроллерами. Такие системы подключают к сети для удалённого обслуживания и контроля оборудования. Удобно для инженеров, но опасно, когда доступ получает посторонний.

О похожих проблемах сообщили шведские сети ICA и Coop. В октябре аналогичные атаки уже затронули французские супермаркеты и привели к порче продуктов.

RSS: Новости на портале Anti-Malware.ru