


Android будет предупреждать о поддельных звонках от родственников

Android будет предупреждать о поддельных звонках от родственников

Android будет предупреждать о поддельных звонках от родственников

Google запускает новую функцию Fake Call Detection, которая должна усложнить жизнь мошенникам, подделывающим номера телефонов и голоса знакомых людей. Технология появится на Android уже в этом месяце. Первыми её получат владельцы смартфонов Pixel, после чего функция начнёт распространяться на другие устройства.

Главная цель новинки — борьба с так называемыми дипфейк-звонками. Речь идёт о ситуациях, когда злоумышленники подменяют номер телефона родственника, коллеги или знакомого, а затем используют ИИ для клонирования его голоса.

Сегодня для создания убедительной голосовой копии достаточно нескольких секунд аудиозаписи из видео, соцсетей или публичных выступлений. Именно поэтому мошенники всё чаще представляются детьми, родителями, руководителями компаний или другими людьми, которым жертва привыкла доверять.

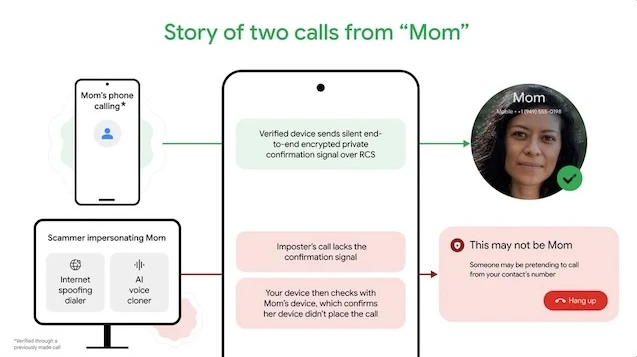
Новая система работает как своеобразная цифровая проверка личности между устройствами. Если оба собеседника используют приложение Phone by Google на Android 12 или более новой версии ОС, смартфоны автоматически обмениваются специальным зашифрованным подтверждением через протокол RCS.


Если звонок действительно поступает с устройства контакта, всё проходит незаметно для пользователя. Но если мошенник подделывает номер, нужного подтверждения не будет.

В этом случае смартфон дополнительно проверит информацию на устройстве контакта. Если окажется, что тот вообще никому не звонит, на экране появится предупреждение о возможном мошенничестве с рекомендацией немедленно завершить разговор.

По словам Google, функция должна стать дополнительным уровнем защиты от атак с использованием голосовых дипфейков, которые в последние годы становятся всё более распространёнными. Причём если раньше такие схемы в основном использовались против частных лиц, особенно пожилых людей, то сейчас они всё чаще применяются для атак на компании, сотрудников и руководителей.

Функция будет включена по умолчанию, однако её можно отключить в настройках Phone by Google.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru