



Атака Terrapin способна снизить уровень защиты OpenSSH-соединений

Атака Terrapin способна снизить уровень защиты OpenSSH-соединений

Атака Terrapin способна снизить уровень защиты OpenSSH-соединений

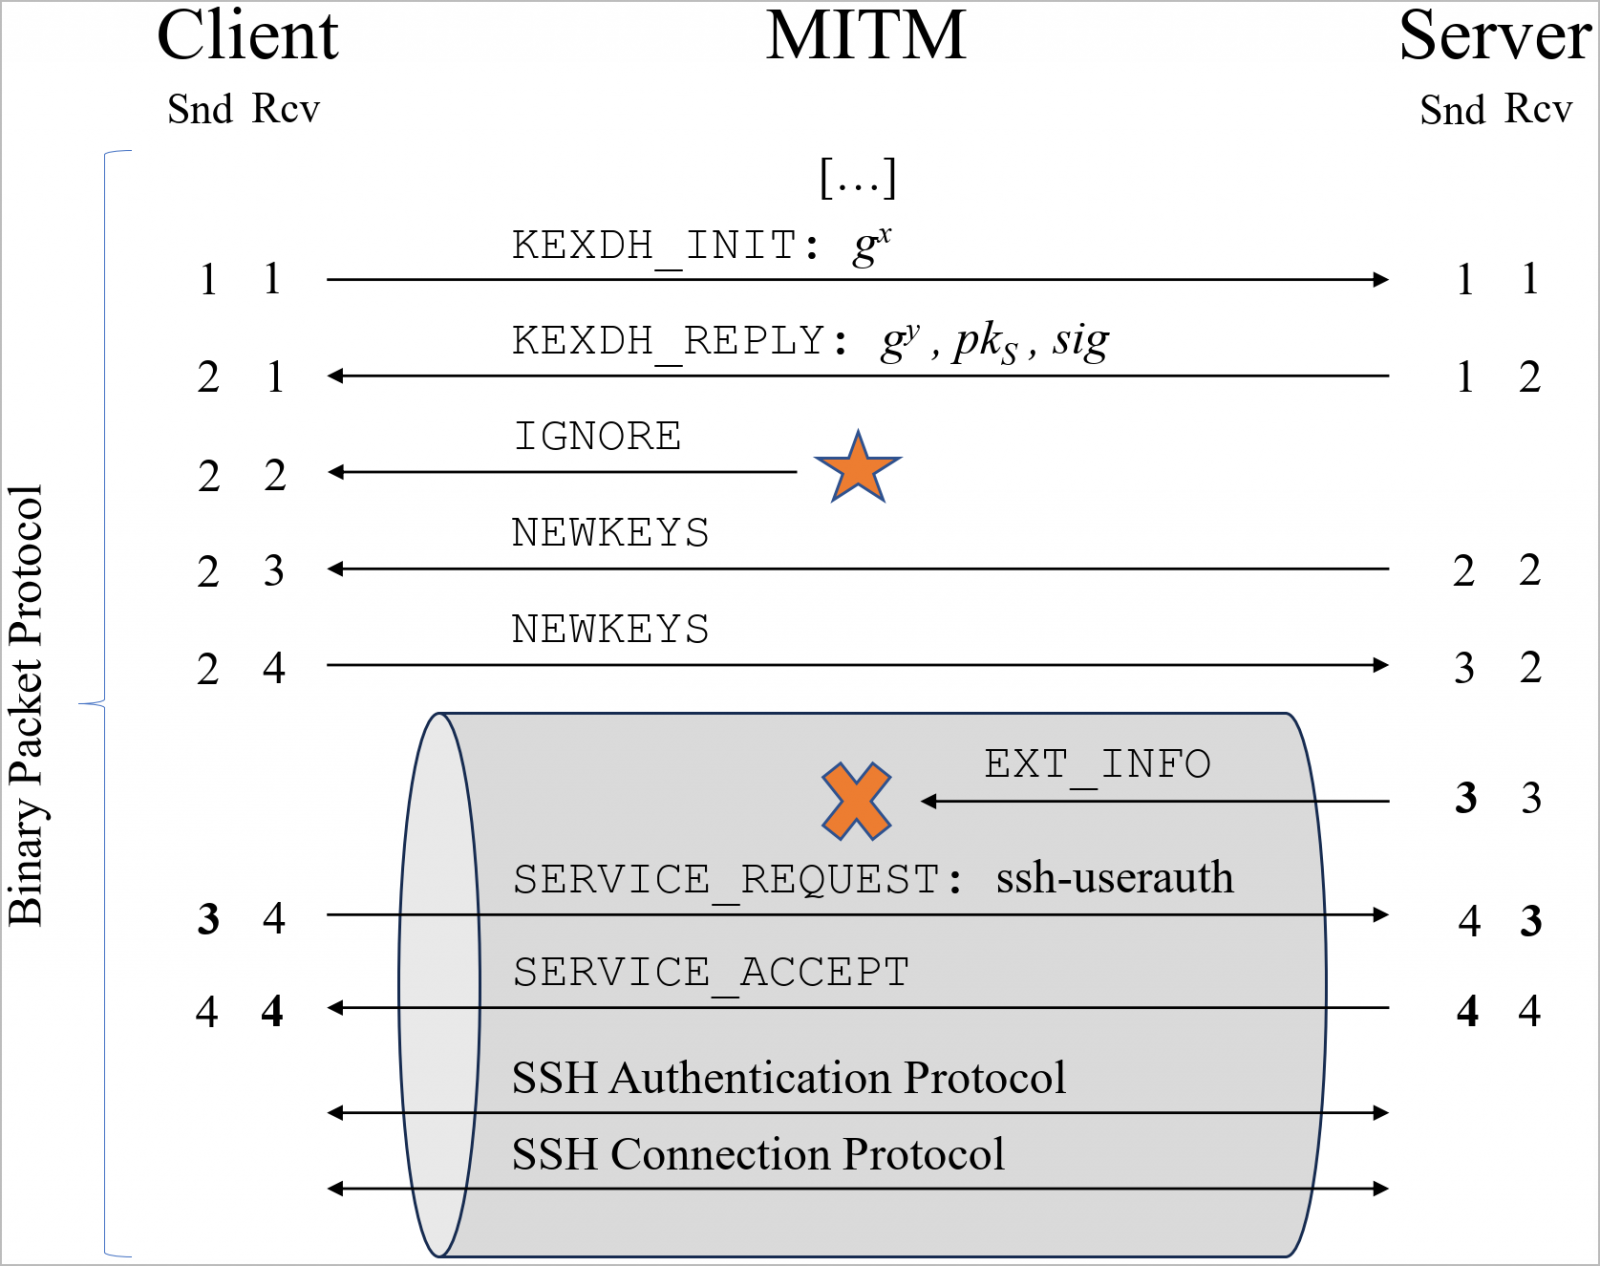
Исследователи разработали новый вектор атаки под названием «Terrapin», в основе которого лежит манипуляция последовательностью номеров при хендшейке. Terrapin позволяет нарушить целостность SSH-канала, если используются распространённые режимы шифрования.

Злоумышленники могут удалить или модифицировать сообщения, проходящие через канал, в результате чего происходит даунгрейд алгоритмов открытого ключа, которые участвуют в аутентификации пользователей.

Terrapin также позволяет отключить защиты от атак, основанных на тайминге нажатия клавиш (угрожает OpenSSH 9.5). Специалисты Рурского университета в Бохуме отмечают:

«Атака Terrapin использует уязвимости в протоколе SSH вместе с криптографическими алгоритмами и режимами шифрования, представленными в OpenSSH более десяти лет назад».

Упомянутые уязвимости, связанные с новым вектором атаки, получили идентификаторы CVE-2023-48795, CVE-2023-46445 и CVE-2023-46446. Стоит отметить, что для реализации Terrapin атакующие должны находится в статусе «злоумышленник посередине» (adversary-in-the-middle, MiTM), а соединение должно быть защищено либо ChaCha20-Poly1305, либо CBC с Encrypt-then-MAC.


В настоящее время многие вендоры принимают меры для снижения риска от эксплуатации Terrapin. Одним из способов борьбы является использование строго обмена ключами, при котором нельзя внедрить пакеты во время хендшейка.

Эксперты отмечают, что по-настоящему эффективные меры защиты подразумевают реализацию как на стороне клиента, так и на стороне сервера, поэтому на полное устранение этого вектора потребуется время.

Пока исследователи опубликовали на GitHub сканер, который администраторы могут использовать для выявления уязвимостей, необходимых для реализации Terrapin.

Подпишитесь на новости

ЦОД судного дня предложили разместить в Арктике

У отработанных арктических шахт может появиться новая специальность — хранить данные вместо полезных ископаемых. Такие подземные сооружения предложили использовать для ЦОДа судного дня, который поможет восстанавливать сервисы при потере основной инфраструктуры.

Идею в разговоре с РИА Новости озвучил координатор экспертного совета проектного офиса развития Арктики, доцент РАНХиГС Александр Воротников. Среди потенциальных площадок он выделил шахты Воркуты.

По мнению эксперта, под землей можно размещать не только резервные, но и основные дата-центры. В частности, они могли бы обслуживать задачи Северного морского пути — помогать отслеживать и контролировать обстановку.

Еще один аргумент Воротникова — арктический холод, который способен сократить эксплуатационные расходы. Пока одни тратятся на охлаждение серверов, другим предлагают присмотреться к региону, где прохладу поставляют без подписки.

Поводом для обсуждения стало заявление зампреда правления «Ростелекома» Валерия Ермакова о необходимости резервной площадки судного дня — места, откуда можно восстановить работу сервисов, если основные мощности станут недоступны.

В приведённом сообщении нет ни выбранной шахты, ни бюджета, ни сроков строительства. Пригодность конкретных объектов ещё предстоит оценить.

RSS: Новости на портале Anti-Malware.ru