



У Сбербанка украли данные участников марафона 8-летней давности

У Сбербанка украли данные участников марафона 8-летней давности

У Сбербанка украли данные участников марафона 8-летней давности

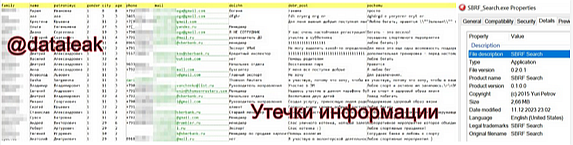
В публичный доступ попала база SQLite на 60 тыс. записей с персональными данными. Их владельцами предположительно являются участники «Зелёного марафона», проведенного в 2015 году.

Организатором этих ежегодных всероссийских мероприятий является Сбербанк. В забегах, проходящих в разных городах России, принимают участие также дети.

Об обнаружении файла с ПДн в составе слитого в Сеть приложения SBRF_Search сообщили сегодня, 12 декабря, в телеграм-канале «Утечки информации» (@dataleak). По словам исследователей, база содержит 59 729 записей со следующей информацией:

  • ФИО;
  • адрес имейл (около 40 тыс. уникальных адресов, включая 4,5 тыс. @sberbank.ru);
  • телефон (порядка 46 тыс. уникальных номеров);
  • пол;
  • должность и стаж;
  • город;
  • дата регистрации;
  • ссылки на соцсети.


В уходящем году от утечек пострадали также пользователи других сервисов банка — «СберЛогистики», «СберПрава», «СберСпасибо». Каждый раз злоумышленники выкладывали в открытый доступ сотни тысяч записей ПДн, а в случае с мобильным приложением СберСпасибо было скомпрометировано около 52 млн номеров телефонов и более 3 млн адресов имейл.

Остается надеяться, что введение стандарта защиты данных в российской ИТ-отрасли поможет сократить число таких киберинцидентов, как утечки ПДн. Инициативу поддержали многие участники Ассоциации больших данных (АБД), в том числе Сбербанк.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru