



У Сбербанка украли данные участников марафона 8-летней давности

У Сбербанка украли данные участников марафона 8-летней давности

У Сбербанка украли данные участников марафона 8-летней давности

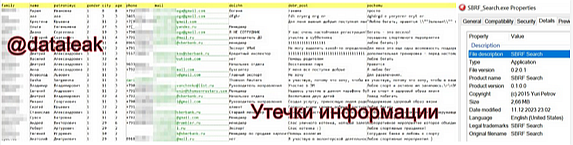
В публичный доступ попала база SQLite на 60 тыс. записей с персональными данными. Их владельцами предположительно являются участники «Зелёного марафона», проведенного в 2015 году.

Организатором этих ежегодных всероссийских мероприятий является Сбербанк. В забегах, проходящих в разных городах России, принимают участие также дети.

Об обнаружении файла с ПДн в составе слитого в Сеть приложения SBRF_Search сообщили сегодня, 12 декабря, в телеграм-канале «Утечки информации» (@dataleak). По словам исследователей, база содержит 59 729 записей со следующей информацией:

  • ФИО;
  • адрес имейл (около 40 тыс. уникальных адресов, включая 4,5 тыс. @sberbank.ru);
  • телефон (порядка 46 тыс. уникальных номеров);
  • пол;
  • должность и стаж;
  • город;
  • дата регистрации;
  • ссылки на соцсети.


В уходящем году от утечек пострадали также пользователи других сервисов банка — «СберЛогистики», «СберПрава», «СберСпасибо». Каждый раз злоумышленники выкладывали в открытый доступ сотни тысяч записей ПДн, а в случае с мобильным приложением СберСпасибо было скомпрометировано около 52 млн номеров телефонов и более 3 млн адресов имейл.

Остается надеяться, что введение стандарта защиты данных в российской ИТ-отрасли поможет сократить число таких киберинцидентов, как утечки ПДн. Инициативу поддержали многие участники Ассоциации больших данных (АБД), в том числе Сбербанк.

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru