



RAT-троян Krasue прячется на серверах Linux с помощью руткита ядра

RAT-троян Krasue прячется на серверах Linux с помощью руткита ядра

RAT-троян Krasue прячется на серверах Linux с помощью руткита ядра

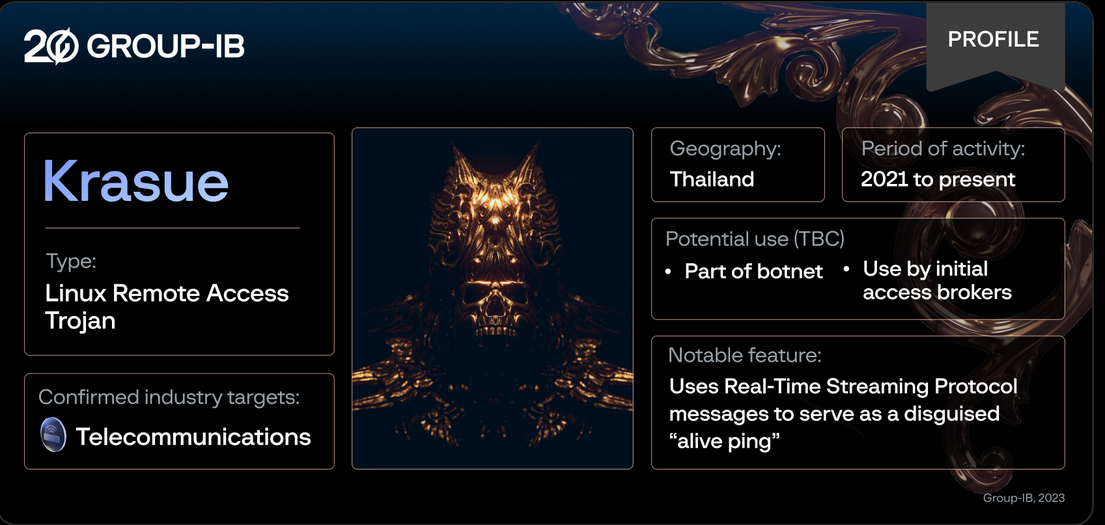
Основной задачей Linux-трояна, которого в Group-IB нарекли Krasue, является поддержание удаленного доступа к зараженному хосту. Постоянное присутствие и скрытность ему обеспечивают руткиты, заточенные под разные версии ядра ОС.

Каким образом вредонос попадает в систему, доподлинно неизвестно; это может быть эксплойт, брутфорс или загрузка под видом легитимного софта. Эксперты не исключают, что RAT-троян развертывается как часть ботнета или продается как услуга первоначального доступа к чужим сетям.

Анализ показал, что в бинарник Krasue встроены семь вариантов руткита режима ядра, совместимого с Linux веток 2.6.x и 3.10.x. Такой выбор, вероятно, обусловлен тем, что современная EDR-сзащита редко распространяется на столь почтенные Linux-серверы.

Сам руткит оказался производным трех opensource-проектов: Diamorphine, Suterusu, and Rooty. По исходникам он также схож с руткитом другого Linux-зловреда — XorDdos.

Для маскировки вредоносный модуль ядра Linux выдает себя за неподписанный драйвер VMware (в описании значится имя VMware User Mode Helper). Зловред умеет перехватывать системные вызовы kill(), ставить хуки на связанные с сетью функции, скрывать свои файлы и папки, процессы, порты.

В код Krasue вшиты девять IP-адресов C2; один из них использует порт 554, на котором обычно работает RTSP-служба. Как оказалось, сообщения RTSP вредоносу нужны для маскировки пакетов проверки активности, и это его визитная карточка.

Для шифрования C2-коммуникаций используется AES-CBC со статическим ключом (22 32 A4 98 A1 4F 2E 44 CF 55 93 B7 91 59 BE A6). По команде вредонос умеет назначать текущий C2-адрес основным, передавать информацию о своем статусе, выполненных действиях и проблемах, а также завершать свой процесс (команда «god die»).

Первые образцы Krasue были загружены для проверки на VirusTotal в 2021 году. Атаки с его использованием в основном нацелены на телеком-сектор Таиланда.

Подпишитесь на новости

Signal расширил защищённые бэкапы на версии для iOS и десктопов

Signal завершил первый этап внедрения защищённых резервных копий на Android, iOS, Windows, macOS и Linux. Финальным шагом стал выпуск Signal 8.30 для iOS, сообщили разработчики. Теперь локальные зашифрованные копии доступны и на iPhone, и на компьютерах.

На выбор — два варианта. Облачные бэкапы Signal бесплатно сохраняют переписку и медиа за последние 45 дней, платный тариф предлагает до 100 ГБ.

Локальные копии не имеют установленного сервисом лимита размера: сколько позволяет хранилище, столько и сохраняйте.

Оба варианта защищены сквозным шифрованием и требуют ключ восстановления. Но есть нюанс: ключ локального бэкапа открывает все прошлые копии, зашифрованные с его помощью. Поэтому хранить его рядом с архивом — идея примерно как приклеить ключ к сейфу.


Медиафайлы теперь хранятся отдельно от архива, а дубликаты сохраняются один раз. При подключении нового устройства оно сможет получить старые вложения, которых не хватает в переписке. Подписчикам также доступна возможность оставлять на устройстве только миниатюры, загружая оригиналы из облачной копии по необходимости.

Исчезающие сообщения с таймером до 24 часов в бэкапы не попадают. При восстановлении локального архива сообщения с уже истёкшим сроком пропускаются.

Ещё один бонус для владельцев iPhone — обновлённый перенос между двумя смартфонами через локальное соединение Wi-Fi Aware со сквозным шифрованием. Signal обещает более быструю и надёжную миграцию.

RSS: Новости на портале Anti-Malware.ru