



Microsoft: Активность Linux-вредоноса XorDDoS выросла на 254%

Microsoft: Активность Linux-вредоноса XorDDoS выросла на 254%

Microsoft: Активность Linux-вредоноса XorDDoS выросла на 254%

Скрытный модульный вредонос XorDDoS, который используется для взлома устройств на Linux и организации DDoS-ботнета, нарастил активность в Сети. По данным Microsoft, за последние шесть месяцев атаки XorDDoS продемонстрировали скачок в 254%.

Впервые об этом зловреде стало известно в 2014 году. Своё имя он получил из-за использования основанного на XOR шифрования, защищающего коммуникации между вредоносом и командным сервером (C2).

Специалисты Microsoft считают, что успех XorDDoS кроется в методах ухода от детектирования и сокрытия в системе жертвы.

«Среди функциональных возможностей вредоносной программы можно отметить обфускацию всех активностей, что помогает обойти защитные меры, действующие на основе правил и поиска по хешу файла. Также бросаются в глаза методы ухода от форензики», — пишут исследователи.

«Мы заметили, что в последних кампаниях XorDDoS прячет свои действия, перезаписывая важные файлы нулевыми байтами».

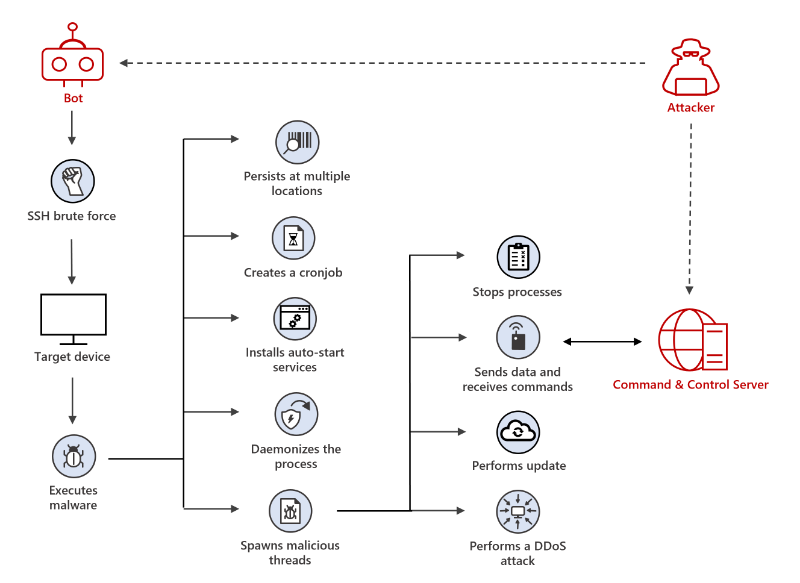
Как известно, вредонос способен атаковать различные архитектуры системы Linux — от ARM (IoT) до x64-серверов. Слабо защищённые ОС XorDDoS пробивает SSH-брутфорсом. Для дальнейшего распространения зловред использует шелл-скрипт, задача которого — аутентифицироваться с правами root, используя различные пароли.


Кроме того, XorDDoS способен устанавливать руткиты и другие пейлоады в атакованную систему.

Подпишитесь на новости

У владельцев Li Auto крадут аккаунты и требуют до 45 тысяч рублей

Российские владельцы Li Auto столкнулись с новой волной краж мастер-аккаунтов автомобилей. После потери доступа у части машин отключаются экраны и климат-контроль, а в отдельных случаях возникают проблемы с запуском. Затем появляется предложение вернуть учётную запись за деньги.

О случаях вымогательства рассказал Autonews.ru. Проблему подтвердил представитель Sinomach Auto — официального дистрибьютора Li Auto в России.

По словам сооснователя клуба владельцев Lixiang Александра Рассказова, известно примерно о 20 пострадавших. Требуемые суммы составляют 35-45 тыс. рублей. Точное количество жертв может быть больше.

Мастер-аккаунт связан с управлением автомобилем через фирменное приложение. Последствия его перехвата различаются: у одних владельцев пропадает машина из профиля, у других перестают работать отдельные функции. Один из собеседников издания смог поехать с физическим ключом, хотя Bluetooth-ключ не срабатывал.

Точный механизм кражи пока неизвестен. Рассказов утверждает, что теперь страдают и владельцы с оплаченными китайскими номерами в сервисе eSender, который раньше помогал сохранять контроль над аккаунтом.

Li Auto и дистрибьютор разрабатывают защиту и процедуру восстановления доступа. Также готовится перенос привязки с китайских номеров на электронную почту. Решения обещают распространить и на официально поставленные машины, и на параллельный импорт; сроки не названы.

RSS: Новости на портале Anti-Malware.ru