



Шифровальщик Play посетил СИЗО в городишке по соседству с Гарвардом

Шифровальщик Play посетил СИЗО в городишке по соседству с Гарвардом

Шифровальщик Play посетил СИЗО в городишке по соседству с Гарвардом

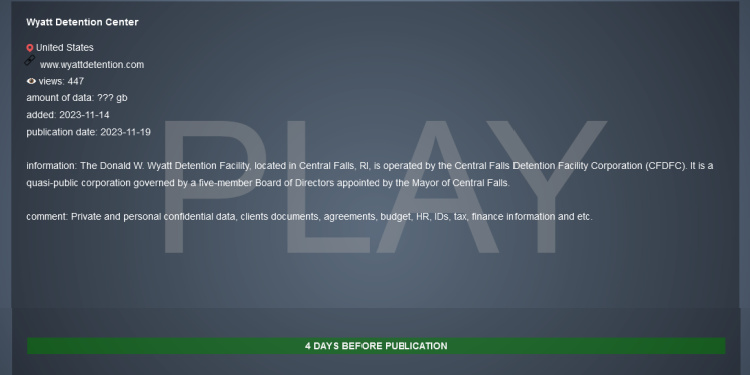
На oniоn-сайте со списком жертв шифровальщика Play появилось новое имя: Donald W. Wyatt Detention Center (Центр предварительного заключения Дональда Уайата). В ходе атаки якобы были украдены ПДн и важные документы; дедлайн уплаты выкупа — 19 ноября.

Данное пенитенциарное учреждение строгого режима — одна из немногих достопримечательностей городка Сентрал-Фолс, штат Род-Айленд. Здесь под стражей содержатся те, кому еще не предъявили обвинение или отказали в освобождении под залог.

Обновление списка на сайте утечек Play обнаружили исследователи из команды Cybernews. Если операторы зловреда действительно добрались до информации о заключенных, они смогут в дальнейшем повлиять на ход судебного процесса, спровоцировав иски о неадекватной защите данных, или шантажировать тех, кому вынесли оправдательный приговор.

Аналитики сообщили в СИЗО Уайата и мэрию Сентрал-Фолс (назначает управленцев для этого частного учреждения) о своих опасениях, но ответа пока не получили.


Шифровальщик Play, он же PlayCrypt, объявился в интернете в июне прошлого года. Стоящая за ним кибергруппа считается продолжателем дела Hive и атакует в основном средний бизнес США, Канады, Латинской Америки и Европы.

Вымогатели Play одними из первых начали применять прерывистое шифрование (дешифратор для жертв подобных заражений уже создан). Недавно злоумышленники также обзавелись RMM-софтом (удаленного управления и мониторинга) и эксплойтами для давно известных уязвимостей в файрволах Fortinet.

В настоящее время список жертв шифровальщика, по данным Cybernews, содержит более 250 имен, среди которых исследователи обнаружили облачного провайдера Rackspace, германскую сеть H-Hotels и BMW France.

Подпишитесь на новости

Apple взялась за интимные ИИ-подделки и грозит разработчикам изгнанием

Apple ужесточила правила App Store против приложений, создающих интимные ИИ-подделки реальных людей без их согласия. Разработчикам придётся предотвращать появление такого контента и удалять его. Иначе приложение рискует отправиться на выход.

Как сообщает 9to5Mac, компания также прямо запретила включать скрытые функции после прохождения проверки.

Именно такой фокус используют некоторые сервисы для раздевания: модераторам показывают безобидную программу, а затем подменяют начинку.

Теперь за подобные трюки можно лишиться не только приложения в магазине, но и участия в Apple Developer Program.

В материале также приводится история Grok от xAI. После угрозы удаления со стороны Apple разработчики чат-бота внедрили защитные меры против подобного контента.

Речь именно об интимных изображениях без согласия человека. Объявлять, что Apple запретила вообще любые дипфейки, было бы перебором. Но авторам придётся адаптироваться, поскольку спрятать функцию от модераторов и спокойно собирать установки теперь ещё рискованнее.

RSS: Новости на портале Anti-Malware.ru