



Роскомнадзор планирует блокировку еще 49 сервисов и протоколов VPN

Роскомнадзор планирует блокировку еще 49 сервисов и протоколов VPN

Роскомнадзор планирует блокировку еще 49 сервисов и протоколов VPN

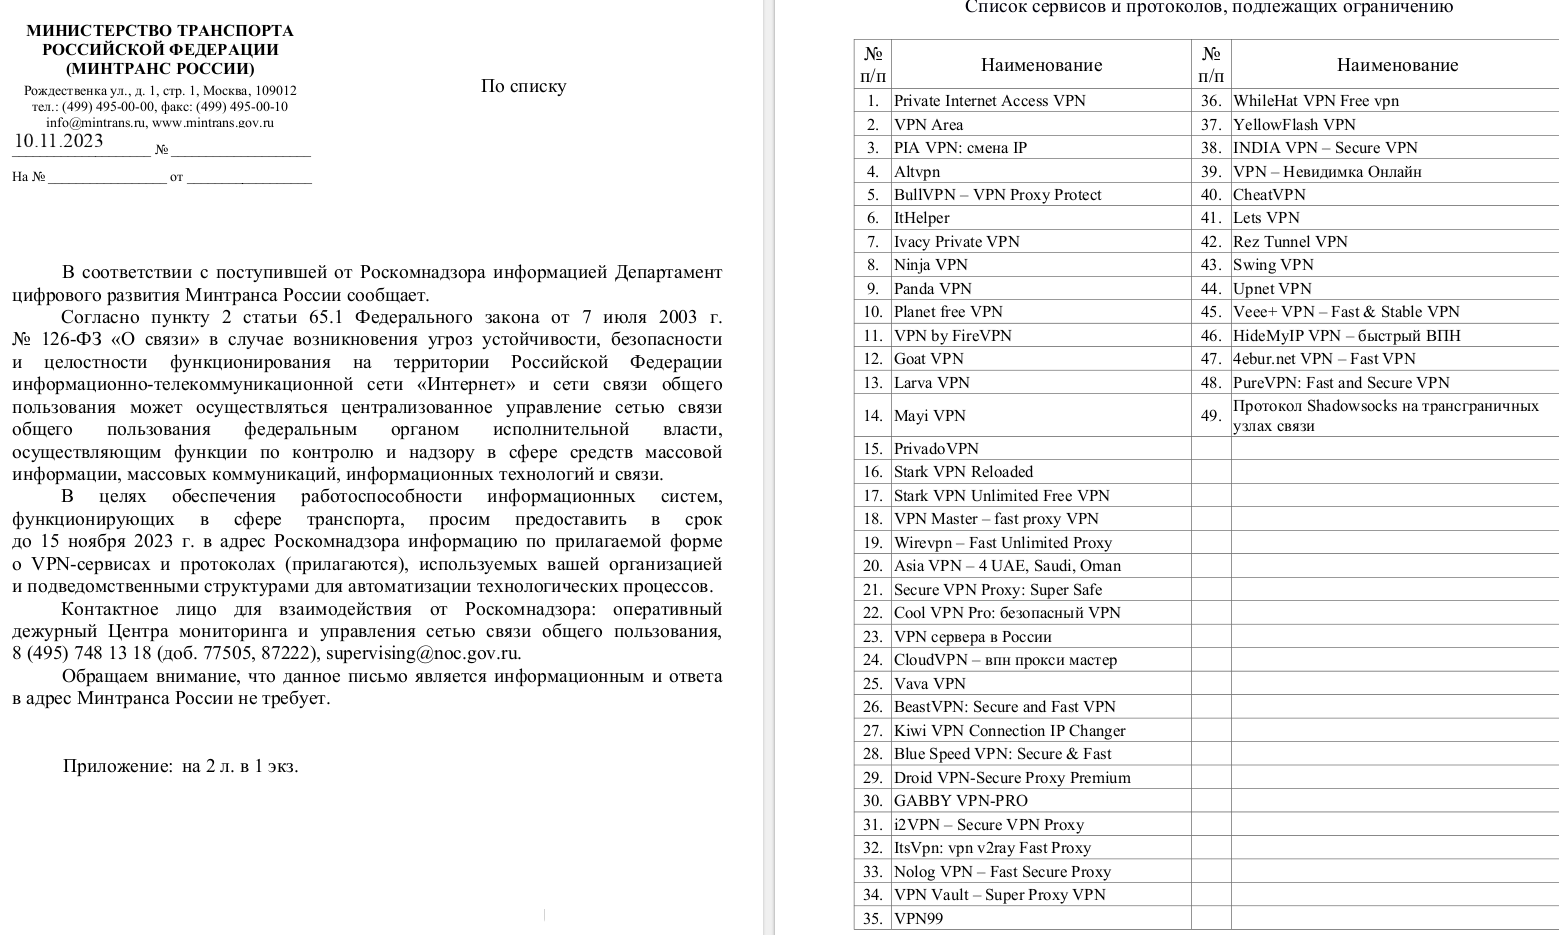
В конце прошлой недели Минтранс РФ разослал в подведомственные организации письмо, из которого следует, что Роскомнадзор может заблокировать 49 VPN-сервисов и протоколов, в том числе Shadowsocks, созданный в Китае для обхода блокировок.

Информацию о введении «централизованного управления» (читай, блокировки с помощью ТСПУ) в отношении провинившихся VPN регулятор публиковать перестал, и СМИ узнают о грядущих репрессиях по счастливой случайности. В данном случае «Ъ» удалось ознакомиться с распоряжением по транспортной отрасли, отданным в соответствии с регламентом формирования белых списков.

Список, спущенный РКН в ведомства с целью сбора информации об использовании VPN, содержит полсотни наименований. Среди них примечателен Shadowsocks — маскирующий трафик протокол с открытым исходным кодом, блокировка которого способна нарушить работу многих легальных сервисов.

В перечне также присутствует ItHelper, сервис российской разработки, созданный для ускорения работы устройств со встроенным VPN. Строка 23 (VPN сервера в России) может ввести в заблуждение (один из комментаторов на «Хабре» испугался, что теперь придется пересылать все данные внутри РФ в открытом виде), однако это просто название Android-приложения, доступного в Google Play.


Не исключено, что тестовые блокировки VPN с подачи регулятора вновь вызовут массовые проблемы у пользователей, как это уже наблюдалось в прошлом и этом году.

По данным ЦМУ ССОП (оператор автоматизированной системы безопасности на основе ТСПУ), в России с 2021 года было заблокировано 167 VPN. Как пояснили в Минцифры, эти сервисы, по всей видимости, были признаны угрозой функционирования интернета на территории РФ.

Подпишитесь на новости

Avanpost представила систему DAG для контроля доступа к данным

Сотрудник давно сменил должность, а доступ к старым папкам остался. Рядом лежат выгрузки персональных данных и инструкция с паролями — корпоративная классика, которую никто не любит. Avanpost представила DAG — решение для контроля доступа к неструктурированным данным на файловых серверах, в облаках и корпоративных базах знаний.

Основные возможности продукта компания описывает в официальной документации.

По словам разработчика, система обнаруживает конфиденциальную информацию по содержимому файлов, показывает фактические права пользователей и выявляет нарушения политик безопасности. Задача — выяснить, кто действительно может открыть конфиденциальные документы, даже если утверждённые регламенты рисуют куда более благополучную картину.

Найти лишние права — половина дела. В DAG встроен движок бизнес-процессов: он позволяет направить запрос владельцу данных, собрать согласования, поставить задачу ИТ-службе и проконтролировать исполнение.

После корректировок повторное сканирование проверяет, что доступ действительно закрыт. Галочка в заявке сама по себе доказательством не считается.

Далее система отслеживает изменения прав и объектов, передаёт сведения о нарушениях в SIEM и SOAR и может запускать внутренние сценарии реагирования.

DAG работает самостоятельно или в связке с IDM. Интеграция позволяет учитывать должность и кадровый статус сотрудника, инициируя пересмотр доступа при переводе или увольнении.

Вендор представил две версии: для крупных корпораций с акцентом на высокие нагрузки и для среднего бизнеса — с упором на простоту интеграции. Заказчикам предлагают пилот на действующей инфраструктуре.

RSS: Новости на портале Anti-Malware.ru