



Появилась Windows-версия вайпера BiBi, затирающая файлы в C:\Users

Появилась Windows-версия вайпера BiBi, затирающая файлы в C:\Users

Появилась Windows-версия вайпера BiBi, затирающая файлы в C:\Users

На ландшафте киберугроз появилась Windows-версия печально известного вредоноса BiBi, который ранее использовался в атаках на Linux. Это классический пример вайпера — деструктивной программы, уничтожающей данные и систему жертвы.

Специалисты BlackBerry назвали новую версию BiBi-Windows Wiper. По словам исследователей, его Linux-версия ранее использовалась в атаках на Израиль, за которыми якобы стоял ХАМАС.

«Появление Windows-версии вайпера даёт нам понять, что автор продолжает развивать свою разработку. Судя по всему, его задача — расширить возможности для атак на разные платформы», — пишут эксперты в отчёте.

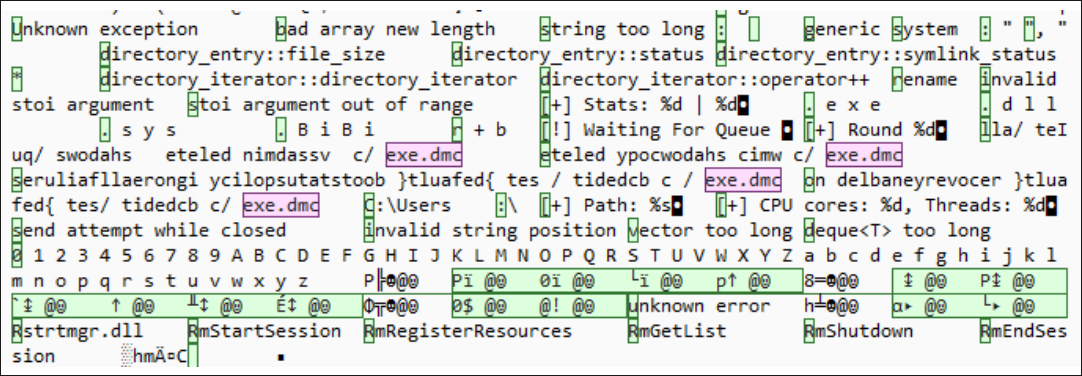
ESET называет стоящего за вайпером киберпреступника (или группу киберпреступников) BiBiGun и отмечает, что Windows-вариант — bibi.exe — рекурсивно перезаписывает мусором данные в директории  C:\Users, добавляя расширение .BiBi к именам файлов.

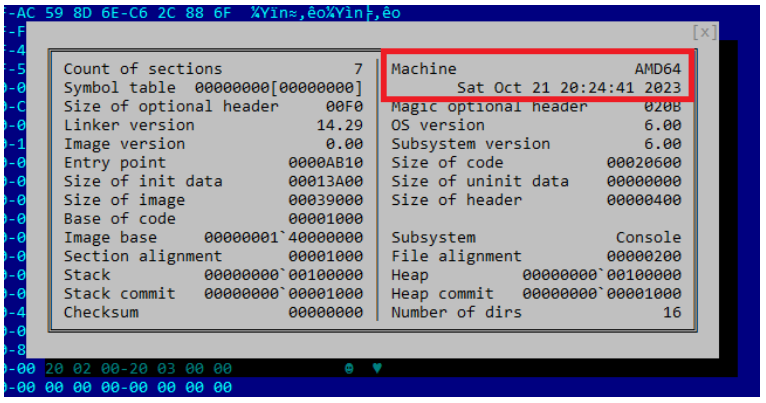
Попавший в руки исследователей образец BiBi-Windows Wiper был скомпилирован 21 октября 2023 года. Точный метод доставки вредоноса в систему пока неизвестен.


При этом вайпер пытается добраться не только до файлов с расширениями .exe, .dll и .sys, но и удалить теневые копии, чтобы жертва не смогла восстановить утерянное.


«BiBi-Windows Wiper пытается выполнить деструктивные действия как можно быстрее, для чего зловред запускает 12 потоков, использующих восемь ядер процессора», — подчёркивают в BlackBerry.

Подпишитесь на новости

Наталья Касперская поставила под сомнение доверие к генеративному ИИ

Генеративный ИИ умеет писать тексты и код, но можно ли на него полагаться? Наталья Касперская считает, что с доверием к таким системам пока больше вопросов, чем ответов. В интервью корреспонденту Anti-Malware.ru Олесе Афанасьевой на BIS Summit она назвала критерий доверенности применительно к генеративному ИИ загадкой.

По объяснению Касперской, доверенная система должна работать с заранее заданными параметрами и обеспечивать предсказуемый результат.

Генеративный ИИ, по её оценке, под это определение не подпадает: он не способен каждый раз выдавать один и тот же результат.

«Критерий доверенности в применении к генеративному искусственному интеллекту для меня является загадкой», — заявила она.

Главная проблема, считает Касперская, — масштаб моделей. Огромное количество параметров и данных делает полноценную проверку такой системы практически недостижимой. Можно протестировать отдельные ответы и сценарии, но это ещё не доказывает надёжность всей модели.

«Вы можете сделать какие-то выборочные проверки, частичные. Они будут выборочными и частичными, они ничего не докажут», — подчеркнула Касперская.

Получается неудобный вопрос для бизнеса и государства: как доверять системе, поведение которой нельзя исчерпывающе проверить? По словам председателя правления АРПП «Отечественный софт», задача создания доверенного ИИ поставлена, но готового способа её решения она пока не видит.

Одними разговорами, считает Касперская, проблему не закрыть. Нужна совместная работа специалистов по ИИ и информационной безопасности, методистов и разработчиков стандартов.

RSS: Новости на портале Anti-Malware.ru