



Карьера повелителя шифровальщиков farnetwork: 4 года, 5 RaaS-сервисов

Карьера повелителя шифровальщиков farnetwork: 4 года, 5 RaaS-сервисов

Карьера повелителя шифровальщиков farnetwork: 4 года, 5 RaaS-сервисов

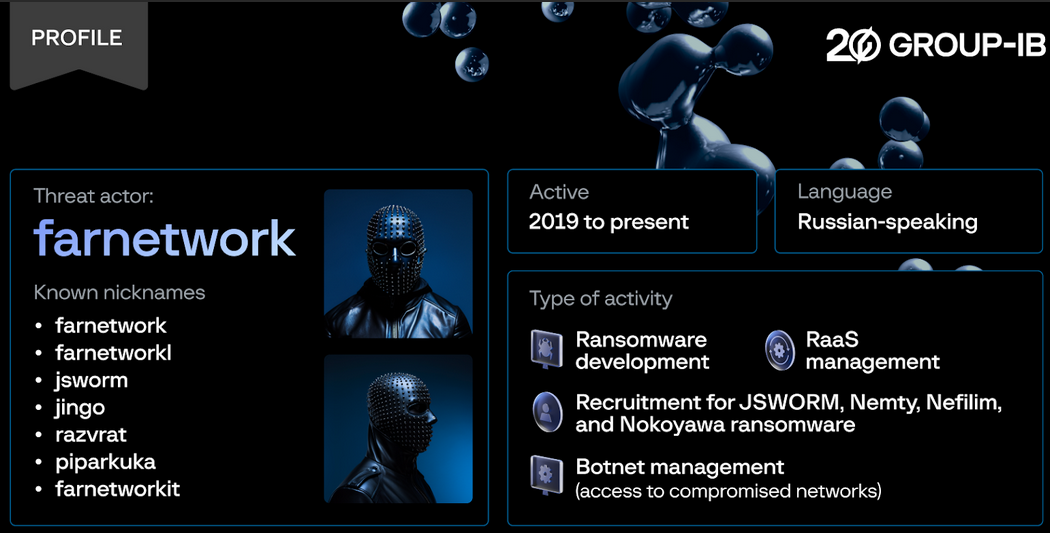
Эксперту Group-IB удалось завоевать доверие владельца RaaS-сервиса (Ransomware-as-a-Service), созданного на основе Nokoyawa, и получить информацию о других операциях спеца по работе с шифровальщиками, использующего ник farnetwork.

Вступив в контакт с русскоговорящим поставщиком Nokoyawa-услуг, исследователь сыграл роль потенциального аффилиата. В ходе собеседования ему пришлось доказать умение развертывать вредоносов этого класса и собирать выкуп.

Как оказалось, карьера farnetwork как киберпреступника началась как минимум в 2019 году. Вначале он под разными никами продавал на подпольных форумах трояна RazvRAT (с модулем hVNC), а также на правах участника RaaS-партнерки помогал совершенствовать шифровальщика JSWorm и сервис на его основе.

По мере развития этого проекта стали появляться производные вымогательской программы — Nemty, Nefilim, Karma (каждый раз проводился ребрендинг). Набравшись опыта, farnetwork запустил собственный RaaS-сервис на базе заинтересовавшего его Nokoyawa и начал набирать аффилиатов.

Он также расширил стандартный пакет услуг, создав бот-сеть для обеспечения готового доступа к корпоративным сетям. На ботнет загружались списки краденых учетных данных, приобретенные в даркнете; результаты автоматизированного взлома предоставлялись клиентам за дополнительные 20% выручки от использования зловреда (за его аренду farnetwork взимал 15%).


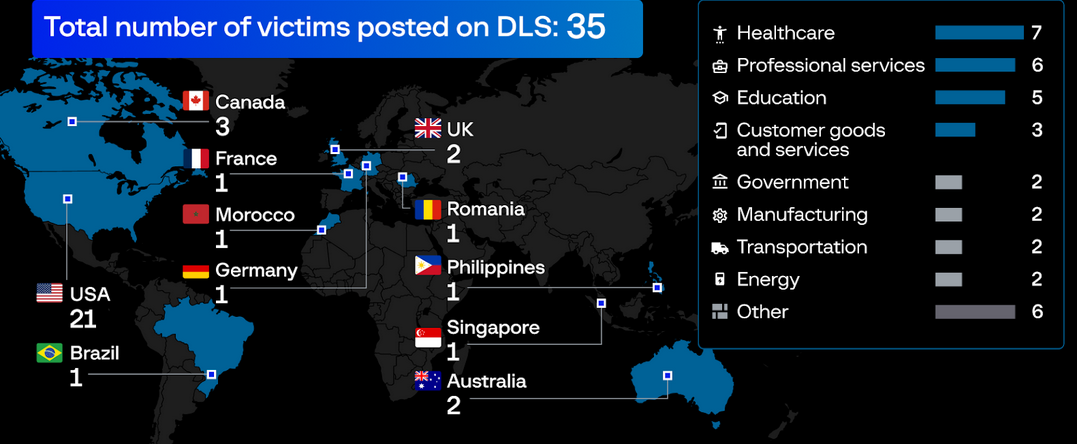
В прошлом месяце сайт утечек, созданный в рамках Nokoyawa-сервиса, перестал работать. На момент закрытия представленный на нем список жертв содержал 35 позиций. В Group-IB не верят, что farnetwork решил уйти на покой; не исключено, что через некоторое время он вновь объявится, под другим именем и с очередной RaaS-программой.

Подпишитесь на новости

5G на российских iPhone всё-таки включили через уязвимость в iOS

Apple не спешит открывать российским iPhone доступ к сетям пятого поколения, поэтому энтузиасты пошли в обход. Скрипт CarrierSIM активирует 5G с помощью профиля венгерского Vodafone и исследовательского эксплойта AirLift.

Схема действительно работает, её проверила «Российская газета».

CarrierSIM не меняет сим-карту, тариф или настройки сети оператора. Вместо этого скрипт заставляет iOS связать российскую симку с уже встроенным профилем Vodafone Hungary, где поддержка 5G разрешена.

В редакции способ протестировали на iPhone 15 Pro Max и iPhone 18 Pro с iOS 26.5 и iOS 27: заработали не только сети пятого поколения, но также VoWiFi и кодек EVS.

Однако бесплатный 5G принесли не на блюдечке, а на эксплойте. Для настройки смартфон необходимо подключить к компьютеру и запустить сторонние скрипты. Этим наверняка воспользуются мошенники: под видом активатора 5G они могут распространять стилеры, шпионский софт и другие цифровые подарки.

Сам AirLift вредоносной программой не считается, пояснили в «Соларе». Но инструмент умеет обходить ограничения файловой системы iPhone, читать и записывать данные в обычно недоступных каталогах.

Полного root-доступа, доступа ко всему Keychain или Secure Enclave он автоматически не даёт, однако пространство для неприятностей всё равно приличное.

Есть и риск сломать сетевые настройки. Ошибка скрипта, несовместимая версия iOS или обрыв соединения способны вывести из строя мобильную связь и режим модема, а в худшем случае закончиться сбросом iPhone.

МегаФон тоже не гарантирует корректную работу: венгерский профиль не тестировался в российских сетях, поэтому возможны проблемы с диапазонами и переключением между LTE и 5G.

Напомним, ранее мы сообщали, что энтузиасты уже предлагают подключаться к 5G. Сервис 5G First предлагает снять ограничение за 399 рублей без джейлбрейка, достаточно подключить смартфон к компьютеру и запустить специальную программу.

RSS: Новости на портале Anti-Malware.ru