



Карьера повелителя шифровальщиков farnetwork: 4 года, 5 RaaS-сервисов

Карьера повелителя шифровальщиков farnetwork: 4 года, 5 RaaS-сервисов

Карьера повелителя шифровальщиков farnetwork: 4 года, 5 RaaS-сервисов

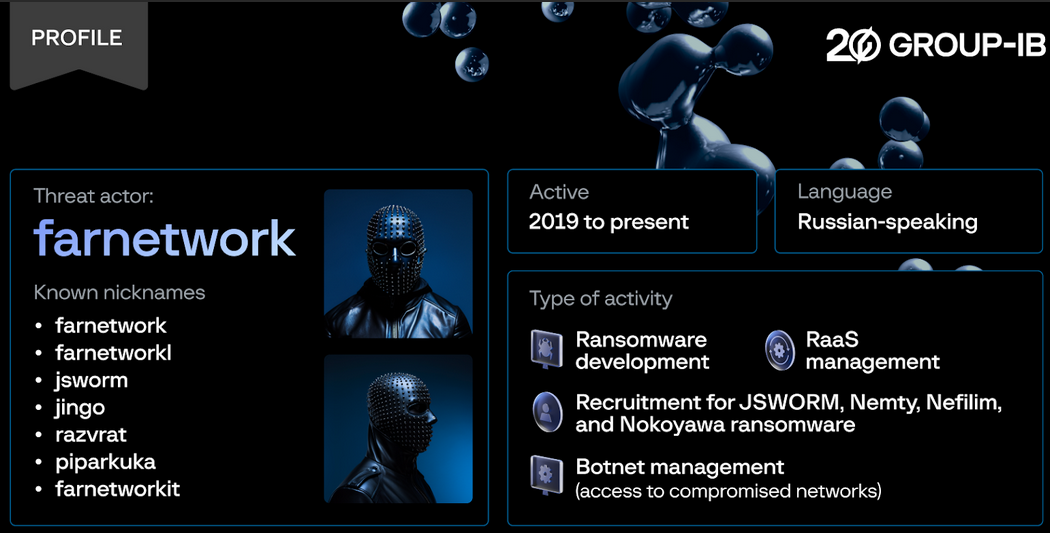
Эксперту Group-IB удалось завоевать доверие владельца RaaS-сервиса (Ransomware-as-a-Service), созданного на основе Nokoyawa, и получить информацию о других операциях спеца по работе с шифровальщиками, использующего ник farnetwork.

Вступив в контакт с русскоговорящим поставщиком Nokoyawa-услуг, исследователь сыграл роль потенциального аффилиата. В ходе собеседования ему пришлось доказать умение развертывать вредоносов этого класса и собирать выкуп.

Как оказалось, карьера farnetwork как киберпреступника началась как минимум в 2019 году. Вначале он под разными никами продавал на подпольных форумах трояна RazvRAT (с модулем hVNC), а также на правах участника RaaS-партнерки помогал совершенствовать шифровальщика JSWorm и сервис на его основе.

По мере развития этого проекта стали появляться производные вымогательской программы — Nemty, Nefilim, Karma (каждый раз проводился ребрендинг). Набравшись опыта, farnetwork запустил собственный RaaS-сервис на базе заинтересовавшего его Nokoyawa и начал набирать аффилиатов.

Он также расширил стандартный пакет услуг, создав бот-сеть для обеспечения готового доступа к корпоративным сетям. На ботнет загружались списки краденых учетных данных, приобретенные в даркнете; результаты автоматизированного взлома предоставлялись клиентам за дополнительные 20% выручки от использования зловреда (за его аренду farnetwork взимал 15%).


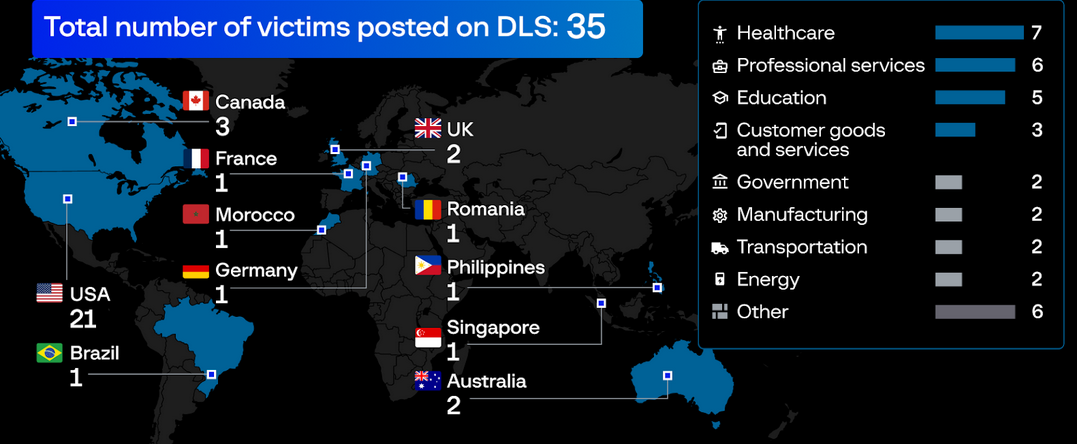
В прошлом месяце сайт утечек, созданный в рамках Nokoyawa-сервиса, перестал работать. На момент закрытия представленный на нем список жертв содержал 35 позиций. В Group-IB не верят, что farnetwork решил уйти на покой; не исключено, что через некоторое время он вновь объявится, под другим именем и с очередной RaaS-программой.

Подпишитесь на новости

Код Безопасности выпустит Secret Net EDR, систему обнаружения кибератак

Пароля для входа в корпоративную сеть мало, сам компьютер тоже должен пройти проверку. «Код Безопасности» выводит на рынок Secret Net EDR 1.3 — систему обнаружения атак и реагирования на инциденты на рабочих станциях и серверах. Главная особенность продукта — рейтинг доверия устройства.

По результатам сигнатурного анализа, YARA-сканирования и поиска скрытых объектов компьютер получает один из трёх статусов: «Доверенный», «Приемлемый» или «Недоверенный».

Изменения записываются в операционный журнал, а рейтинг можно использовать при принятии решений о доступе к корпоративным ресурсам.

Практический сценарий уже предусмотрен: Secret Net EDR работает совместно с «Континент ZTN Клиент». При удалённом подключении сервер доступа может запросить комплексную проверку компьютера у EDR-агента.

По её результатам пользователю разрешают подключение или блокируют его. Логика простая: правильный пароль ещё не делает заражённый ноутбук желанным гостем.

Кроме рейтинга, версия 1.3 предлагает поиск руткитов, YARA-сканирование файловой системы, контроль безопасной конфигурации и сигнатурный анализ сетевого трафика. Для обнаруженных аномалий и вредоносных действий можно настроить автоматические реакции.

Следующий этап — расширение поведенческого анализа и корреляции событий. В версии 1.4 разработчик планирует добавить локальный коррелятор, расширенный поиск для расследований и углубить интеграцию с удалённым доступом.

Релиз 1.4 намечен на первый квартал 2027 года. Получение сертификата ФСТЭК России также входит в планы этой версии.

RSS: Новости на портале Anti-Malware.ru