



Signal запустил тестирование юзернеймов, скрывающих номер телефона

Signal запустил тестирование юзернеймов, скрывающих номер телефона

Signal запустил тестирование юзернеймов, скрывающих номер телефона

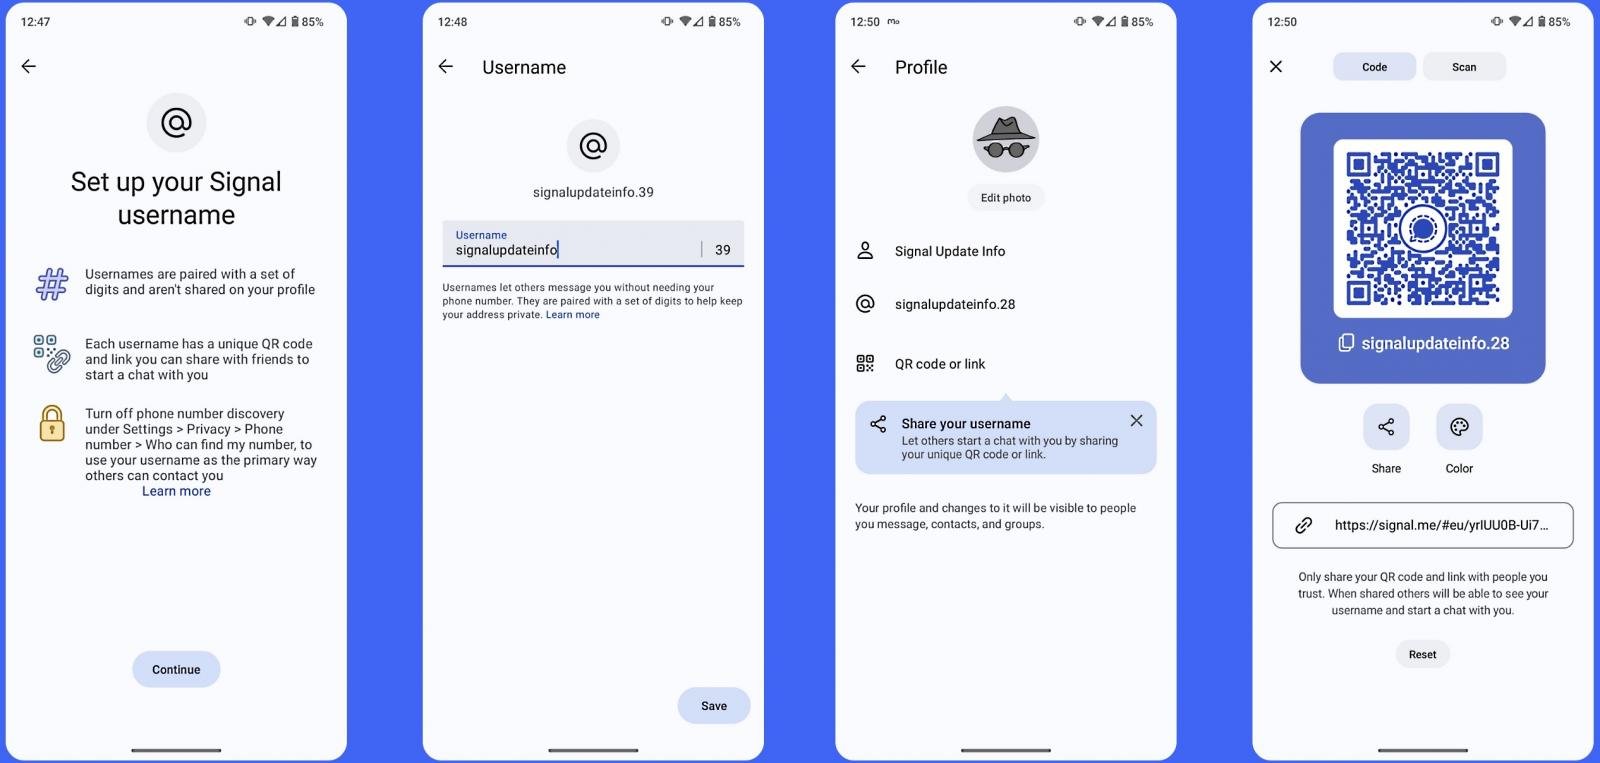
Разработчики Signal тестируют публичные юзернеймы, которые позволят пользователям скрывать привязанные к аккаунтам телефонные номера. Новая функциональность поможет повысить конфиденциальность при общении в мессенджере.

Джим О’Лири, один из руководителей отдела разработки в Signal, сообщил, что в настоящее время нововведение проходит внутреннее тестирование, выделенное в отдельную от стабильного канала ветку.

«Программу тестирования можно сравнить с параллельной вселенной Signal: вам потребуется установить и запустить новую сборку мессенджера, а также зарегистрировать новый аккаунт, чтобы попробовать готовящиеся к выходу функции», — пишет О’Лири.

«Более того, вы сможете общаться только с теми, кто также зарегистрировался в программе тестирования. Никаких гарантий стабильной работы на данном этапе, само собой, нет. Стоит учитывать, что пуш-уведомления вряд ли будут работать».

После установки тестового билда и регистрации новой учётной записи вам нужно будет пройти в настройки Signal, зайти в пункт Privacy > Phone Number и там настроить новую функциональность.

Разработчики призывают попробовать не только создание публичных имён пользователей, но и их расшаривание ссылкой. У каждого юзернейма есть уникальный QR-код и URL, которыми вы можете поделиться со знакомыми.

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru