



Signal запустил тестирование юзернеймов, скрывающих номер телефона

Signal запустил тестирование юзернеймов, скрывающих номер телефона

Signal запустил тестирование юзернеймов, скрывающих номер телефона

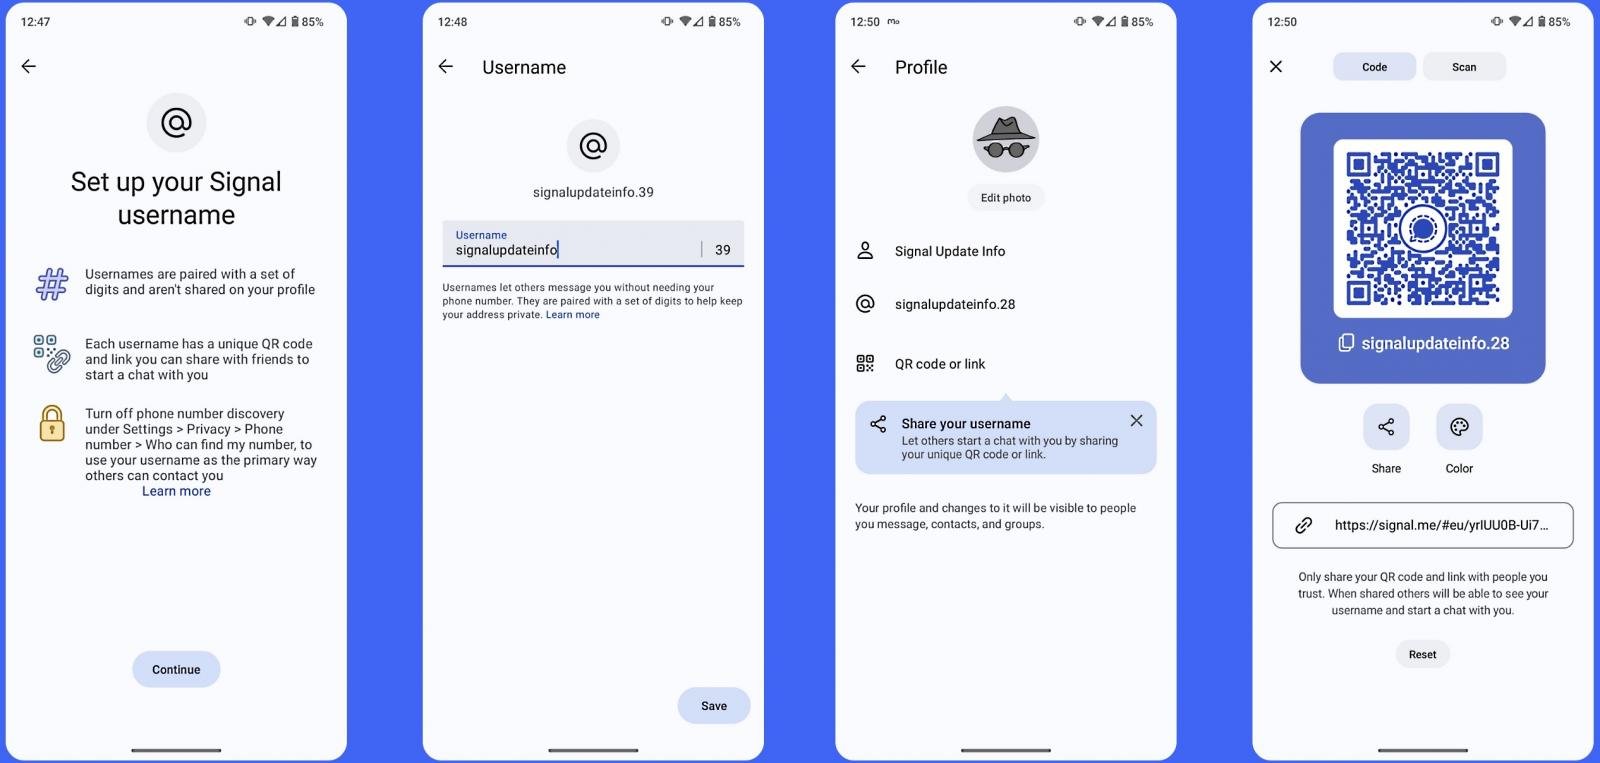
Разработчики Signal тестируют публичные юзернеймы, которые позволят пользователям скрывать привязанные к аккаунтам телефонные номера. Новая функциональность поможет повысить конфиденциальность при общении в мессенджере.

Джим О’Лири, один из руководителей отдела разработки в Signal, сообщил, что в настоящее время нововведение проходит внутреннее тестирование, выделенное в отдельную от стабильного канала ветку.

«Программу тестирования можно сравнить с параллельной вселенной Signal: вам потребуется установить и запустить новую сборку мессенджера, а также зарегистрировать новый аккаунт, чтобы попробовать готовящиеся к выходу функции», — пишет О’Лири.

«Более того, вы сможете общаться только с теми, кто также зарегистрировался в программе тестирования. Никаких гарантий стабильной работы на данном этапе, само собой, нет. Стоит учитывать, что пуш-уведомления вряд ли будут работать».

После установки тестового билда и регистрации новой учётной записи вам нужно будет пройти в настройки Signal, зайти в пункт Privacy > Phone Number и там настроить новую функциональность.

Разработчики призывают попробовать не только создание публичных имён пользователей, но и их расшаривание ссылкой. У каждого юзернейма есть уникальный QR-код и URL, которыми вы можете поделиться со знакомыми.

Подпишитесь на новости

16-летний исследователь получил права администратора в сервисе Microsoft

Шестнадцатилетний исследователь под псевдонимом Faav обнаружил дыру в защите внутренней аналитической платформы Microsoft Titan. Сервис принимал поддельные токены аутентификации и позволял выдавать себя за администратора, а затем выполнять SQL-запросы к подключённым базам данных.

Причиной стала детская ошибка: Titan проверял указанные в JSON Web Token данные — идентификатор арендатора, приложение и имя пользователя, — но не подтверждал криптографическую подпись.

Как рассказал сам Faav, публично доступный API платформы принимал сфабрикованный токен и связывал указанное в нём имя admin с локальной учётной записью администратора. Для атаки не требовались украденные пароли, подбор учётных данных или компрометация аккаунта Microsoft.


Исследователь нашёл 17 подключённых баз ClickHouse почти с 10 тыс. уникальных таблиц. По их метаданным он оценил общий объём хранилищ в 17,3 трлн строк. Это не означает утечку такого количества записей или данные 17,3 трлн пользователей: показатель мог включать копии, историческую информацию и производные наборы.

Во время ограниченной проверки исследователь увидел метаданные и десятки тысяч записей, связанных с аккаунтами, адресами сотрудников и организациями.

Он также выполнил два запроса к аналитике Bing, вернувших по одной строке, но утверждает, что персональные данные клиентов не изучал и массово ничего не скачивал.

Faav сообщил об уязвимости Microsoft 5 сентября. Уже 9 сентября корпорация закрыла публичный доступ к API, а 17 сентября выплатила исследователю $5000. Доказательств того, что брешь ранее использовали злоумышленники, нет.

RSS: Новости на портале Anti-Malware.ru