



Вредонос GHOSTPULSE пробирается на Windows-устройства через пакеты MSIX

Вредонос GHOSTPULSE пробирается на Windows-устройства через пакеты MSIX

Вредонос GHOSTPULSE пробирается на Windows-устройства через пакеты MSIX

В новой киберкампании злоумышленники прибегли к интересному способу доставки вредоносного загрузчика под названием GHOSTPULSE. На этот раз атакующим помогают пакеты MSIX для популярного Windows-софта: Google Chrome, Microsoft Edge, Brave, Grammarly и Cisco Webex.

Джо Дезимоне, один из специалистов компании Elastic Security Labs, пишет в опубликованном на днях отчёте:

«MSIX является форматом пакетов приложений Windows, который разработчики могут использовать для упаковки, распространения и инсталляции своего софта на компьютеры пользователей».

«При этом MSIX требует доступ к купленным или украденным сертификатам для подписи кода, что делает этот формат пригодным для групп с серьёзными ресурсами».

Судя по всему, киберпреступники используют взломанные веб-сайты, вклиниваются в SEO-оптимизацию и задействуют вредоносную рекламу для доставки вредоноса на устройства жертв. В первую очередь на эту уловку попадаются те, кто ищет популярный софт в Сети.

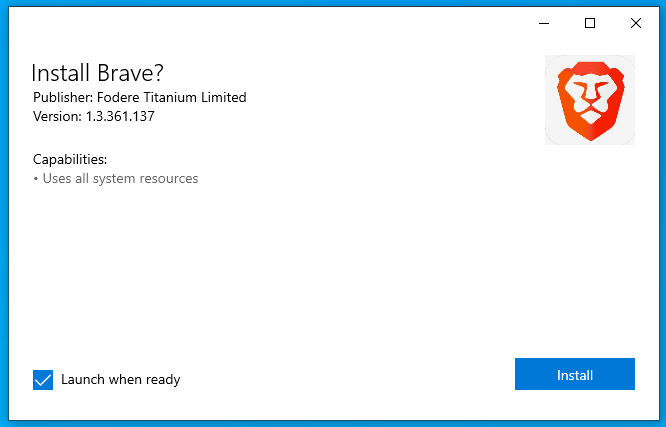
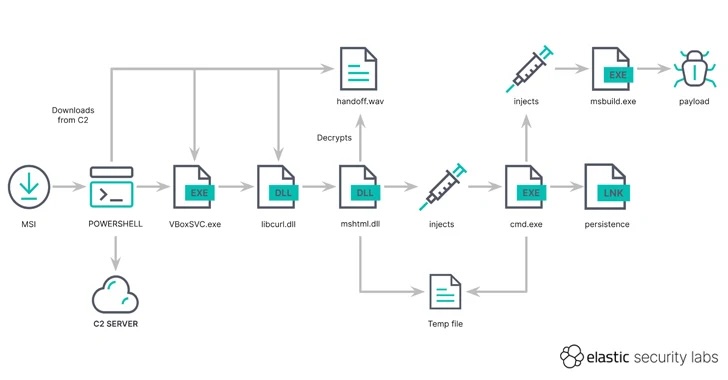
После запуска скачанного файла MSIX пользователь увидит кнопку «Установить», при нажатии на которую произойдёт скрытая загрузка GHOSTPULSE с удалённого сервера (manojsinghnegi[.]com). За этот процесс отвечает скрипт PowerShell.


Пейлоад первой ступени представляет собой TAR-архив, в котором содержится замаскированный под службу Oracle VM VirtualBox (VBoxSVC.exe) исполняемый файл. На деле же это связанный с Notepad++ бинарник — gup.exe.

В архиве также можно найти файл handoff.wav — троянизированную версию библиотеки libcurl.dll, которая приходится кстати из-за уязвимости gup.exe к сторонней загрузке DLL.

«PowerShell-скрипт выполняет VBoxSVC.exe, который загружает вредоносную библиотеку libcurl.dll. Злоумышленникам удаётся обойти антивирусные и другие защитные продукты за счёт минимальных следов на диске», — объясняет Дезимоне.

Дальше происходит парсинг файла handoff.wav, содержащего зашифрованный пейлоад. Он декодируется и запускается с помощью mshtml.dll. GHOSTPULSE, выступающий в качестве загрузчика, запускает вредонос последней ступени — как правило, троян для удалённого доступа.

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru