



Вредонос GHOSTPULSE пробирается на Windows-устройства через пакеты MSIX

Вредонос GHOSTPULSE пробирается на Windows-устройства через пакеты MSIX

Вредонос GHOSTPULSE пробирается на Windows-устройства через пакеты MSIX

В новой киберкампании злоумышленники прибегли к интересному способу доставки вредоносного загрузчика под названием GHOSTPULSE. На этот раз атакующим помогают пакеты MSIX для популярного Windows-софта: Google Chrome, Microsoft Edge, Brave, Grammarly и Cisco Webex.

Джо Дезимоне, один из специалистов компании Elastic Security Labs, пишет в опубликованном на днях отчёте:

«MSIX является форматом пакетов приложений Windows, который разработчики могут использовать для упаковки, распространения и инсталляции своего софта на компьютеры пользователей».

«При этом MSIX требует доступ к купленным или украденным сертификатам для подписи кода, что делает этот формат пригодным для групп с серьёзными ресурсами».

Судя по всему, киберпреступники используют взломанные веб-сайты, вклиниваются в SEO-оптимизацию и задействуют вредоносную рекламу для доставки вредоноса на устройства жертв. В первую очередь на эту уловку попадаются те, кто ищет популярный софт в Сети.

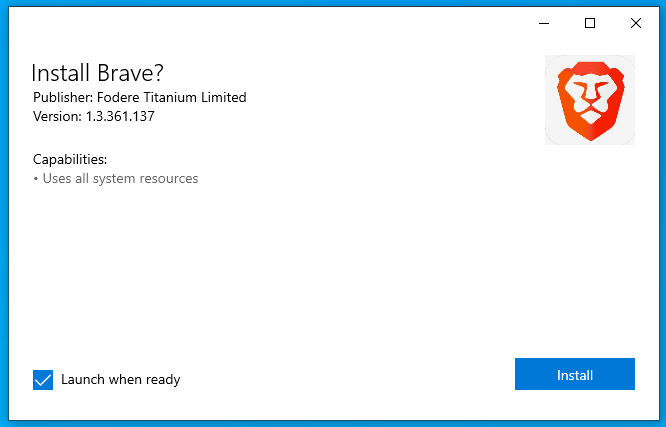
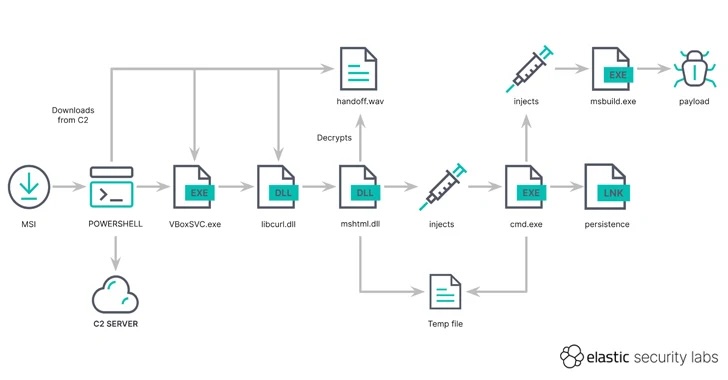
После запуска скачанного файла MSIX пользователь увидит кнопку «Установить», при нажатии на которую произойдёт скрытая загрузка GHOSTPULSE с удалённого сервера (manojsinghnegi[.]com). За этот процесс отвечает скрипт PowerShell.


Пейлоад первой ступени представляет собой TAR-архив, в котором содержится замаскированный под службу Oracle VM VirtualBox (VBoxSVC.exe) исполняемый файл. На деле же это связанный с Notepad++ бинарник — gup.exe.

В архиве также можно найти файл handoff.wav — троянизированную версию библиотеки libcurl.dll, которая приходится кстати из-за уязвимости gup.exe к сторонней загрузке DLL.

«PowerShell-скрипт выполняет VBoxSVC.exe, который загружает вредоносную библиотеку libcurl.dll. Злоумышленникам удаётся обойти антивирусные и другие защитные продукты за счёт минимальных следов на диске», — объясняет Дезимоне.

Дальше происходит парсинг файла handoff.wav, содержащего зашифрованный пейлоад. Он декодируется и запускается с помощью mshtml.dll. GHOSTPULSE, выступающий в качестве загрузчика, запускает вредонос последней ступени — как правило, троян для удалённого доступа.

Подпишитесь на новости

Детское свидетельство в МАКС примут в поликлиниках, МФЦ и транспорте

Бумажное свидетельство о рождении можно будет реже доставать из папки. Правительство расширило перечень ситуаций, в которых родители смогут подтверждать личность несовершеннолетнего ребёнка через Цифровой ID в МАКС. Электронный документ разрешат предъявлять при покупке билетов, оформлении льготного или бесплатного проезда и при посадке в транспорт.

В списке также медицинская помощь по ОМС, посещение МФЦ, музеев, культурно-просветительных и спортивных мероприятий, покупка льготных билетов.

Возможность предусмотрена и для других услуг, при которых родителю или ребёнку нужно подтвердить личность. Но есть нюанс: сервис заработает по мере подключения организаций.

Поэтому наличие QR-кода в телефоне ещё не означает, что ближайшая регистратура уже готова его считать.

Само свидетельство находится в разделе «Семья и дети» сервиса Цифровой ID в МАКС. Родитель показывает QR-код, сотрудник организации считывает сведения.

При заселении в гостиницы такой сценарий уже действует. По представленным данным, к сервису подключены более 3 тыс. гостиниц по России.

Использование электронной версии добровольное, бумажное свидетельство продолжает действовать, просто у документа появляется больше шансов остаться дома, пока ребёнок едет в музей, на соревнования или к врачу.

RSS: Новости на портале Anti-Malware.ru