



Число кибердиверсий в России в 2023 году выросло на 140%

Число кибердиверсий в России в 2023 году выросло на 140%

Число кибердиверсий в России в 2023 году выросло на 140%

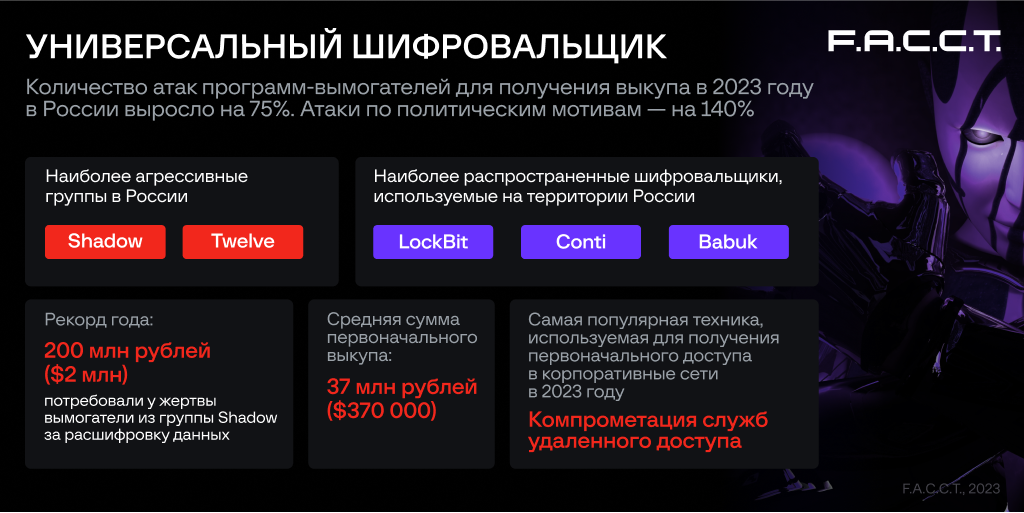
Число сложных кибератак на российские организации, в которых участвуют программы-вымогатели, за девять месяцев 2023 года выросло на 75% в сравнении с аналогичным периодом 2022-го. Такую статистику привели специалисты лаборатории цифровой криминалистики компании F.A.С.С.T.

При этом, как отметили исследователи, средняя сумма требуемого выкупа уже превысила 37 миллионов рублей. Но самую большую положительную динамику показало число политически мотивированных кибератак — рост в 140%.

Целью таких атак, как правило, является кража конфиденциальных данных. Иногда киберпреступники пытаются полностью разрушить ИТ-инфраструктуру жертвы.

Больше всех в России орудовали операторы шифровальщиков. Как выяснили в F.A.С.С.T., чаще всего целями таких атак становилась сфера розничной торговли, а также организации из строительной, туристической, страховой и производственной областей.

Что касается самих кибергрупп, наиболее агрессивными стали Shadow и Twelve. Первую больше интересует выкуп (как правило, в районе 5—10% от годового дохода компании), а вторая просто уничтожает ИТ-инфраструктуру жертвы. Кстати Shadow недавно провела ребрендинг и стала называться C0met.


Политически мотивированные атакующие интересовались объектами критической информационной инфраструктуры (КИИ), государственным сектором и оборонкой. Помимо них, в зоне интереса злоумышленников оказались онлайн-ретейлеры, разработчики софта и интеграторы.

За первую половину 2023 года эксперты F.A.С.С.T. отметили 114 утечек данных российских компаний и государственных организаций.

Подпишитесь на новости

Служба безопасности прокачалась: к давлению на жертв добавили дипфейки

Телефонным аферистам мало представиться банковской безопасностью или силовиками, теперь к психологическому давлению они добавляют дипфейки. А сценарии подгоняют под возраст жертвы. Технологии новые, но цель неизменная: заставить человека испугаться и сделать то, что нужно преступникам.

Об этом говорится в материалах МВД, с которыми ознакомился ТАСС. Ведомство отмечает, что злоумышленники постоянно меняют тактику и комбинируют разные способы воздействия.

В частности, звонки от якобы сотрудников банков и силовых структур могут сопровождаться использованием созданных ИИ подделок. Дипфейк в такой схеме становится дополнительным аргументом для убеждения жертвы: одной легенде человек не поверил, попробуют усилить впечатление технологией.

Отдельная проблема — вовлечение подростков в противоправные действия. По данным МВД, здесь преступники преимущественно используют шантаж и обещания лёгкого заработка. За привлекательной подработкой или требованием выполнить поручение может скрываться участие в чужой преступной схеме.

При этом в сообщении нет статистики, показывающей масштаб применения дипфейков.

Тем не менее вектор понятен: мошенники обновляют инструменты, сохраняя старую механику давления.

RSS: Новости на портале Anti-Malware.ru