



Число кибердиверсий в России в 2023 году выросло на 140%

Число кибердиверсий в России в 2023 году выросло на 140%

Число кибердиверсий в России в 2023 году выросло на 140%

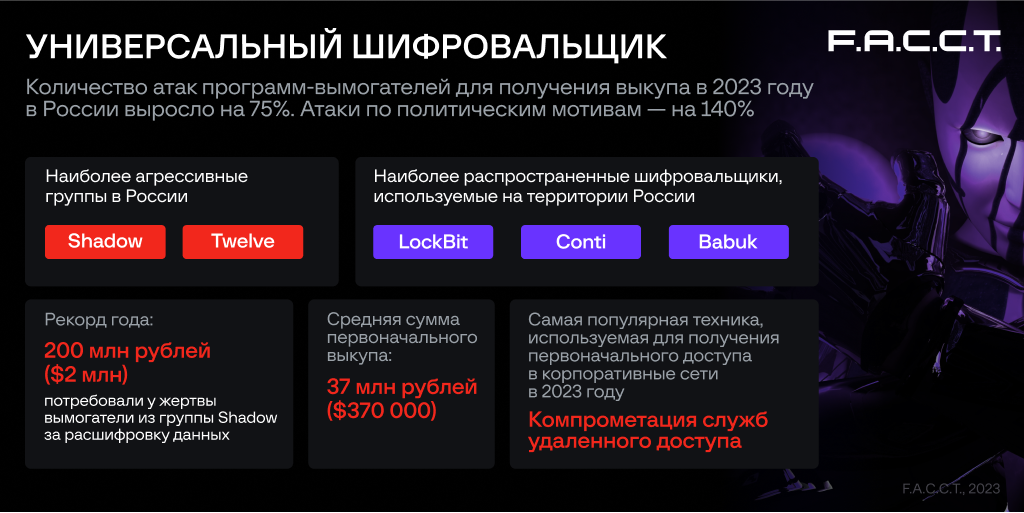
Число сложных кибератак на российские организации, в которых участвуют программы-вымогатели, за девять месяцев 2023 года выросло на 75% в сравнении с аналогичным периодом 2022-го. Такую статистику привели специалисты лаборатории цифровой криминалистики компании F.A.С.С.T.

При этом, как отметили исследователи, средняя сумма требуемого выкупа уже превысила 37 миллионов рублей. Но самую большую положительную динамику показало число политически мотивированных кибератак — рост в 140%.

Целью таких атак, как правило, является кража конфиденциальных данных. Иногда киберпреступники пытаются полностью разрушить ИТ-инфраструктуру жертвы.

Больше всех в России орудовали операторы шифровальщиков. Как выяснили в F.A.С.С.T., чаще всего целями таких атак становилась сфера розничной торговли, а также организации из строительной, туристической, страховой и производственной областей.

Что касается самих кибергрупп, наиболее агрессивными стали Shadow и Twelve. Первую больше интересует выкуп (как правило, в районе 5—10% от годового дохода компании), а вторая просто уничтожает ИТ-инфраструктуру жертвы. Кстати Shadow недавно провела ребрендинг и стала называться C0met.


Политически мотивированные атакующие интересовались объектами критической информационной инфраструктуры (КИИ), государственным сектором и оборонкой. Помимо них, в зоне интереса злоумышленников оказались онлайн-ретейлеры, разработчики софта и интеграторы.

За первую половину 2023 года эксперты F.A.С.С.T. отметили 114 утечек данных российских компаний и государственных организаций.

Подпишитесь на новости

В справке WhatsApp нашли скрытые указания для бота не упоминать GDPR

В коде справочных страниц WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) обнаружились скрытые указания для ИИ-поддержки: не рекомендовать обращение к регуляторам, а при упоминании суда или адвоката — не ссылаться на законодательство о защите данных. Пользователь видел обычную справку, а бот получал дополнительную методичку о том, чего лучше не говорить.

Находку опубликовала компания Redact. Исследователи проверили 545 страниц и обнаружили 102 скрытых блока на 80 из них.

Большинство содержало обычные служебные пояснения, но некоторые явно заслуживали отдельного внимания.

Например, пользователю, потерявшему доступ к номеру и не способному удалить аккаунт, бот не должен был советовать обращаться в надзорные органы. При этом европейская политика конфиденциальности WhatsApp прямо предусматривает возможность такой жалобы.


Другая инструкция запрещала обсуждать GDPR, LGPD и CCPA после упоминания юридического разбирательства, даже если пользователь сам спрашивал об этих нормах.

WhatsApp подтвердил WIRED, что указания предназначались собственному чат-боту поддержки. Их появление в публичном коде компания объяснила ошибкой, а ограничения — стремлением не давать юридические советы. К 18 октября скрытые блоки удалили.

RSS: Новости на портале Anti-Malware.ru