



Атака RowPress пробивает защиту DDR4 от проброса битов

Атака RowPress пробивает защиту DDR4 от проброса битов

Атака RowPress пробивает защиту DDR4 от проброса битов

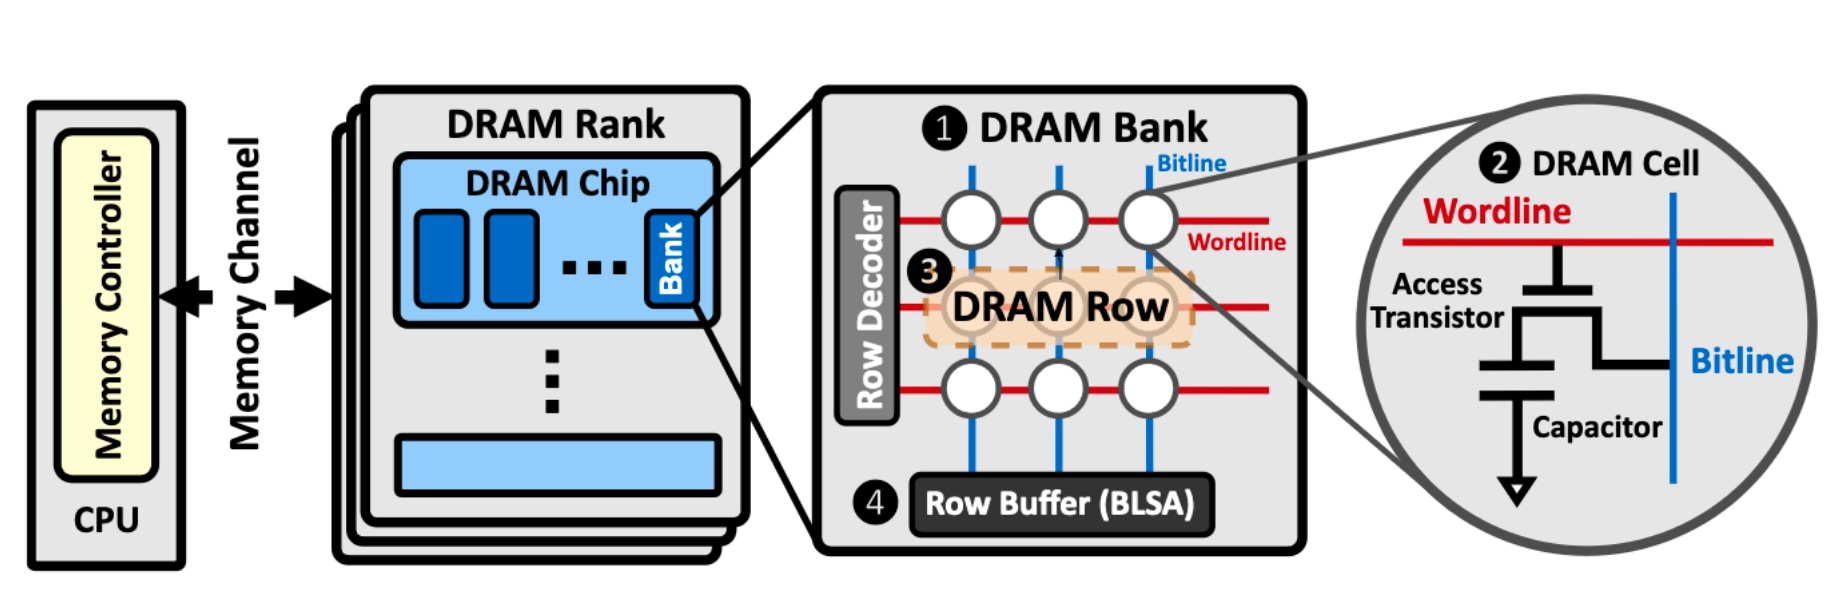
Исследователи выявили новую вариацию атаки, основанной на пробросе битов, которая на данный момент работает против четвёртого поколения оперативной памяти — DDR4 (славится защитой от RowHammer). Вектор получил имя RowPress.

Отличие RowPress заключается в том, что техника работает не классическим повторным «забиванием» тщательно выбранных участков, а за счёт того, что эти области остаются дольше открытыми.

Таким образом, RowPress по-новому раскрывает уязвимость DDR4-чипов. Если объединить проброс битов RowPress с RowHammer, атаку можно усилить. Повышение температуры чипа также влияет на результативность.

Онур Мутлу, специалист из Швейцарской высшей технической школы Цюриха, выступил одним из авторов исследования «RowPress: Amplifying Read Disturbance in Modern DRAM Chips» (PDF). В отчёте эксперты пишут:

«Мы показали демонстрационный эксплойт RowPress, который можно использовать для проброса битов в реальных системах с защитой от атак вида RowHammer».

«Обращаем ваше внимание, что это не сама по себе кибератака, но хорошая демонстрация многих возможностей проброса битов, которые могут стать основой уже для реальной атаки».


Исследователи также отметили, что RowPress может осуществить проброс битов даже при наличии защиты Target Row Refresh (TRR), то есть способна отработать там, где бессильна RowHammer.

Подпишитесь на новости

Невидимое СМС смерти обрывает звонки на Android, даже в экстренные службы

Для сбоя Android иногда достаточно сообщения, которое пользователь даже не увидит. Исследователь Марк Блащик показал атаку через специально сформированное СМС: оно аварийно завершает телефонную службу и обрывает текущий звонок, включая вызов экстренных служб. Открывать сообщение или нажимать ссылку не требуется.

Подробности исследователь опубликовал на отдельном сайте проекта SMS of Death.

Проблема находится в обработчике служебных WAP пуш-сообщений. Некорректные данные вызывают необработанное исключение, после чего телефонная служба перезапускается. В обычной переписке такое СМС не появляется, искать подозрительную ссылку тут бесполезно.

По результатам тестов автора, серия примерно из 20 сообщений способна надолго сделать устройство непригодным для использования. Ситуацию усугубляет повторная доставка: оператор снова отправляет неподтверждённое сообщение, а смартфон снова падает. В отдельных случаях возникает цикл перезагрузок, для выхода из которого нужен компьютер.

Исследователь воспроизвёл сбой на Pixel и Samsung Galaxy. По его данным, патч вошёл в октябрьский набор 2026 года для версий 14-17. Старые устройства, оставшиеся без поддержки, могут его не получить.

RSS: Новости на портале Anti-Malware.ru