



Google: Российские и китайские APT-группы эксплуатируют дыру в WinRAR

Google: Российские и китайские APT-группы эксплуатируют дыру в WinRAR

Google: Российские и китайские APT-группы эксплуатируют дыру в WinRAR

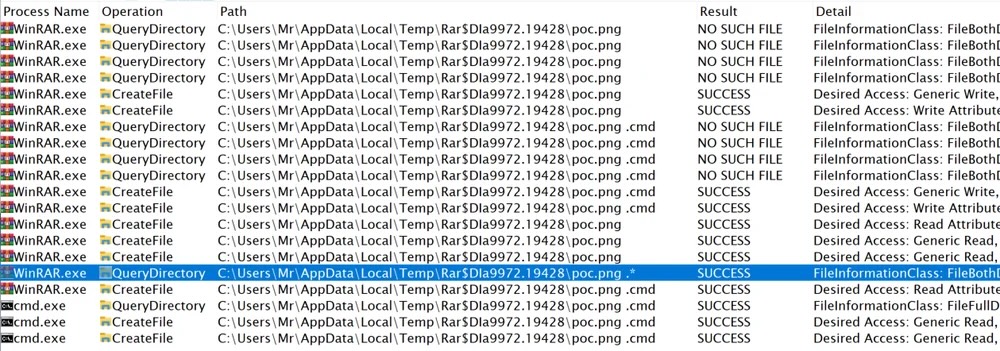
Google считает, что несколько правительственных кибергруппировок используют в кампаниях опасную и раскрученную уязвимость в WinRAR. Само собой, обвиняются российские и китайские APT-группы.

Команда Google Threat Analysis Group (TAG) зафиксировала кибератаки высококвалифицированных злоумышленников, которые якобы связаны с группировками Sandworm, APT28 и APT40.

«За последние недели наша команда отметила активность спонсируемых правительством кибергрупп, которые эксплуатируют уязвимость под идентификатором CVE-2023-38831 в WinRAR», — пишет TAG в отчёте.

«Несмотря на доступность патча, многие пользователи по-прежнему уязвимы перед такими кибератаками».


По данным исследователей, группировка Sandworm, которую принято на Западе связывать с Россией, в начале сентября распространяла вредоносную программу Rhadamanthys. В этих фишинговых атаках использовался эксплойт для CVE-2023-38831.

Ещё одна якобы российская группа — ATP28 — использовала ту же уязвимость и вредоносный скрипт PowerShell (IRONJAW) для кражи учётных данных из браузеров.

Помимо этого, Google упомянула и китайскую кибергруппировку APT40, взявшую на вооружение дыру в WinRAR. С её помощью злоумышленники якобы разворачивали вредоносные программы ISLANDSTAGER и BOXRAT.

Напомним, на днях специалисты компании Cluster25 также обвинили «российских хакеров» в эксплуатации CVE-2023-38831.

Подпишитесь на новости

Yandex B2B Tech объединила полнотекстовый и векторный поиск в одном запросе

Найти точный номер документа и одновременно разобраться, что пользователь имел в виду, — теперь обе задачи можно решать в YDB. Yandex B2B Tech добавила в базу данных гибридный поиск, объединяющий полнотекстовый и векторный подходы.

Как объясняют разработчики в блоге YDB, два вида поиска дополняют друг друга.

Например, в запросе о выплате по страховке номер полиса нужно найти точно, а описание страхового случая — сопоставить по смыслу, даже если в документах использованы другие формулировки.

Полнотекстовый поиск отвечает за слова, названия и коды, векторный — за смысловую близость. YDB объединяет результаты и ранжирует их внутри одного SQL-запроса.

Практический бонус для компаний: данные остаются в одной базе. Для такого сценария не нужно отдельно поддерживать поисковый движок и векторную базу, а затем следить, чтобы информация между ними не разъехалась. Индексы обновляются вместе с данными в рамках одной транзакции.

Технология рассчитана на чат-ботов, рекомендательные сервисы и ИИ-ассистентов, которым мало простого совпадения слов. Особенно когда приходится искать по технической информации, где точный код детали и человеческое описание проблемы одинаково важны.

Гибридный поиск доступен в корпоративной версии YDB 26.3 для развёртывания на собственной инфраструктуре и в облачном Managed Service for YDB.

RSS: Новости на портале Anti-Malware.ru