



Вектор атаки HTTP/2 Rapid Reset позволил побить рекорды DDoS

Вектор атаки HTTP/2 Rapid Reset позволил побить рекорды DDoS

Вектор атаки HTTP/2 Rapid Reset позволил побить рекорды DDoS

С августа киберпреступники используют технику «HTTP/2 Rapid Reset» для запуска DDoS-атак. Она оказалась настолько успешна, что позволила злоумышленникам побить все предыдущие показатели DDoS.

На соответствующие кампании, в которых применяется HTTP/2 Rapid Reset, указали специалисты Amazon Web Services, Cloudflare и Google. AWS зафиксировала 155 миллионов запросов в секунду, Cloudflare — 201 млн, Google — 398 млн.

«Корпорация добра» смогла успешно противодействовать этим DDoS-атакам, расширив вместимость на границе сети. А по словам представителей Cloudflare, они отбивали атаки, в три раза превышающие предыдущие рекорды DDoS по мощности.

Интересно, что киберпреступникам удалось добиться такой результативности с помощью относительно небольшого ботнета, включающего всего 20 тысяч устройств.

В Cloudflare уверены, что злоумышленники в скором времени задействует более крупные ботнеты, что приведёт к установлению новых рекордов.

«Сегодня существуют ботнеты, созданные из сотен тысяч или даже миллионов машин. Используя описанный метод, атакующие смогут достичь цифр запросов по всей Сети — 1-3 млрд», — комментирует Cloudflare.

HTTP/2 Rapid Reset использует брешь нулевого дня, которая отслеживается под идентификатором CVE-2023-44487. Корень проблемы кроется в уязвимом протоколе HTTP/2.

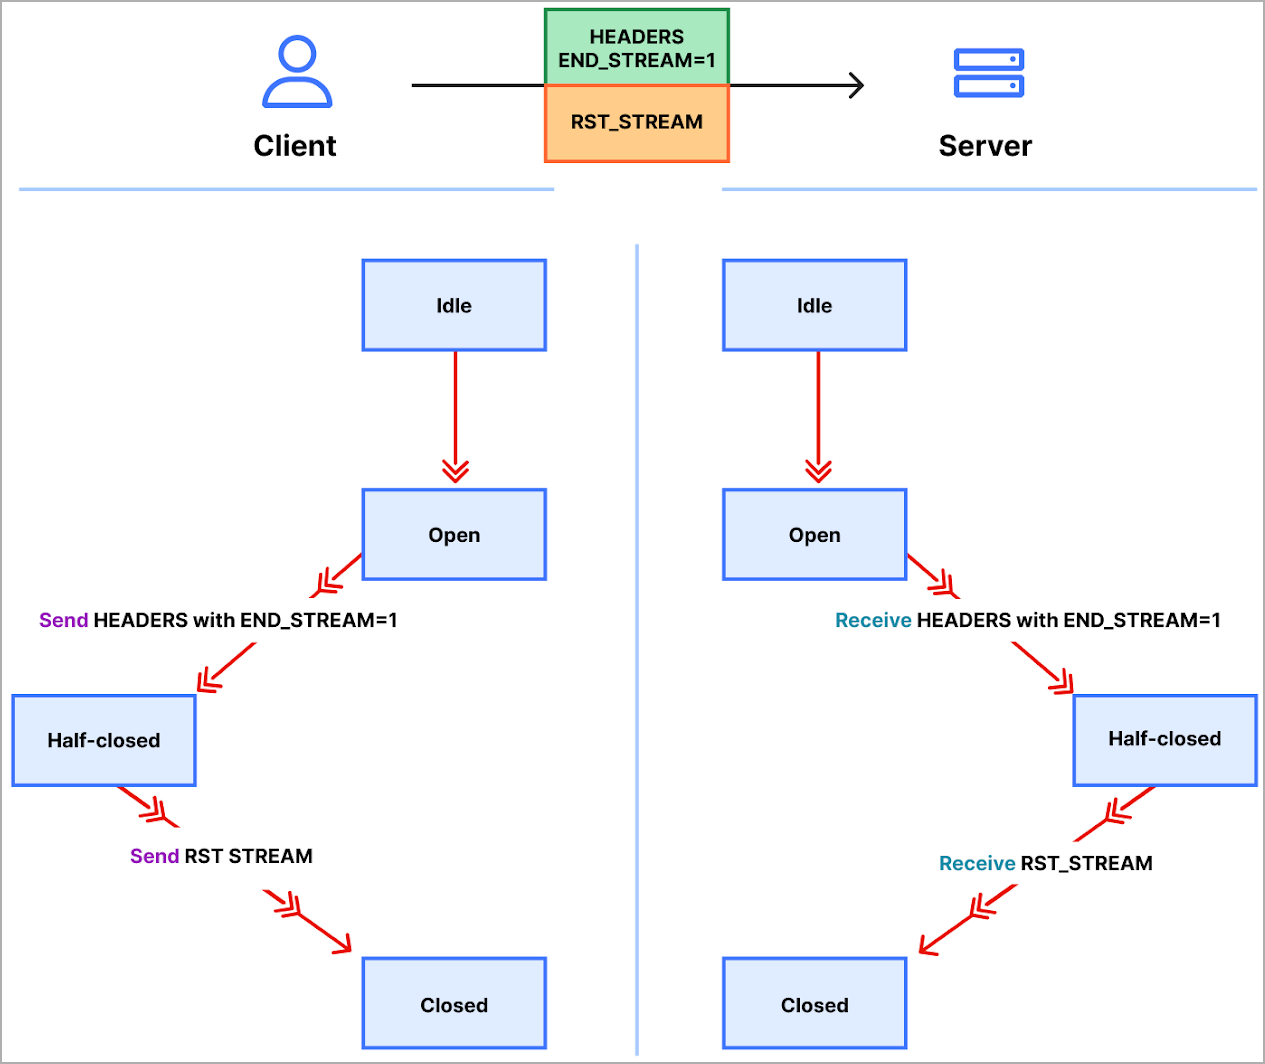
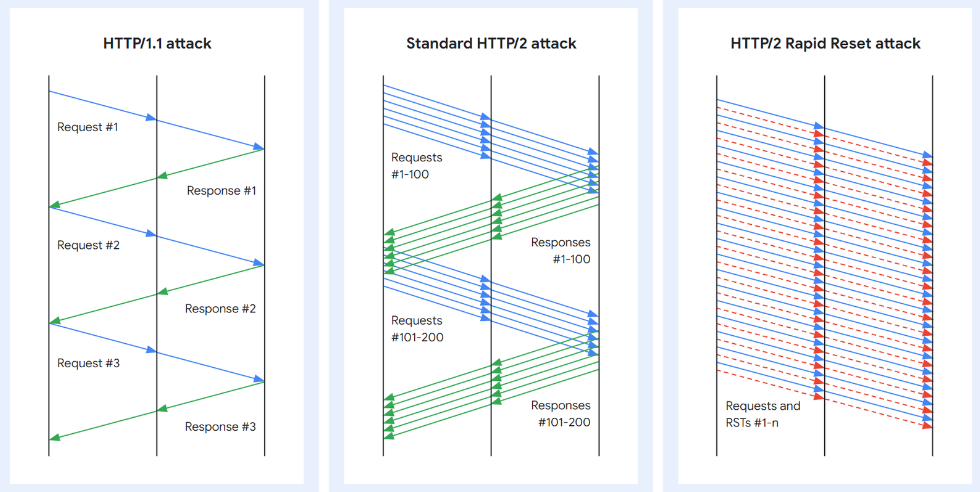
В частности, вектор атаки использует функцию отмены потока в HTTP/2, непрерывно отправляя и отменяя запросы. В результате целевой сервер или веб-приложение перегружается, что приводит к отказу в обслуживании (DoS).

По данным исследователей, киберпреступники задействуют эту брешь с конца августа.


«Проблема в том, что протокол не требует от клиента и сервера согласовывать отмену. При этом клиент может сделать это в одностороннем порядке», — пишет Google в блоге.

«Кроме того, клиент может также ожидать, что отмена произойдёт немедленно, как только сервер получит фрейм RST_STREAM и до того, как обработаются любые другие данные этого TCP-соденинения».

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru