



Российскому бизнесу не хватает надежных и производительных NGFW

Российскому бизнесу не хватает надежных и производительных NGFW

Российскому бизнесу не хватает надежных и производительных NGFW

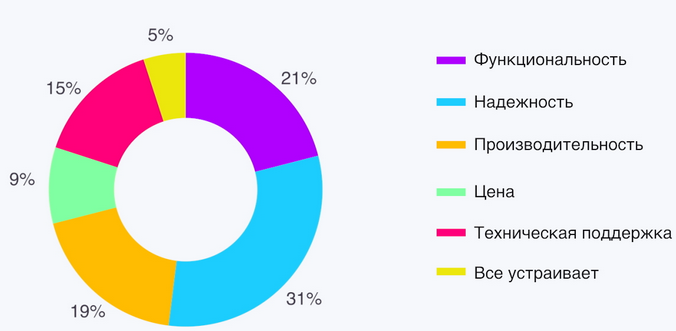
Согласно результатам опроса, проведенного Positive Technologies, россияне при выборе межсетевого экрана нового поколения (NGFW) в основном обращают внимание на функциональность, надежность и производительность.

С уходом зарубежных производителей NGFW с российского рынка бизнес-структурам пришлось рассматривать отечественные аналоги, планировать переход, внедрять их и использовать. У PT тоже имеется такое решение, и, прежде чем выпустить его на рынок, разработчики решили узнать, что важно для потребителей в продуктах такого класса и каких проблем они хотели бы избежать.

Опрос проводился в период с апреля по июль с использованием профильных СМИ и телеграм-каналов. В нем приняли участие порядка 250 ИТ- и ИБ-специалистов российских компаний разного профиля и разной величины.

Как оказалось, NGFW используют 56% опрошенных, иногда вместе с дополнительными системами защиты периметра (классическими файрволами, прокси-серверами, бесплатными инструментами). Чаще всего NGFW можно встретить в ИТ-компаниях, малых и средних кредитно-финансовых организациях, промышленном бизнесе среднего размера.

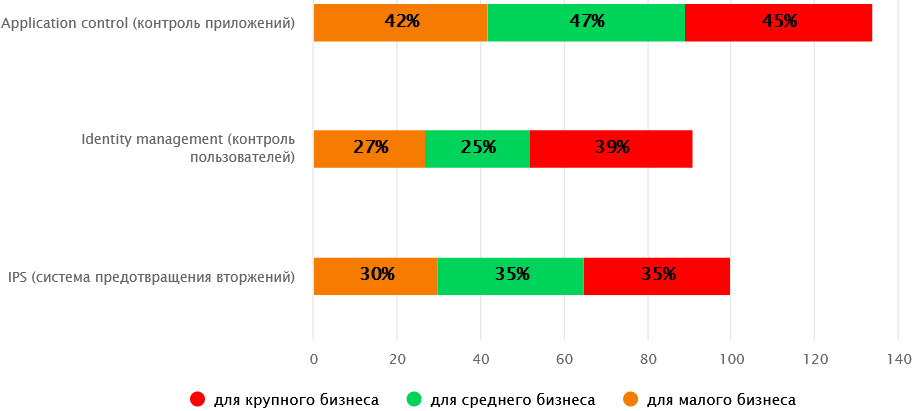
Больше всего в NGFW ценятся такие функции безопасности, как контроль приложений, контроль пользователей и предотвращение вторжений.


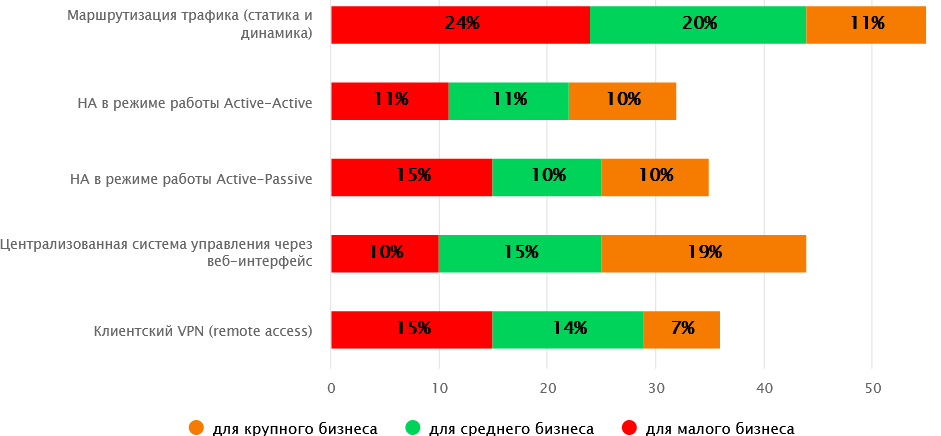
Из ИТ-функций наиболее популярны маршрутизация трафика, централизованное управление и поддержка отказоустойчивой конфигурации.


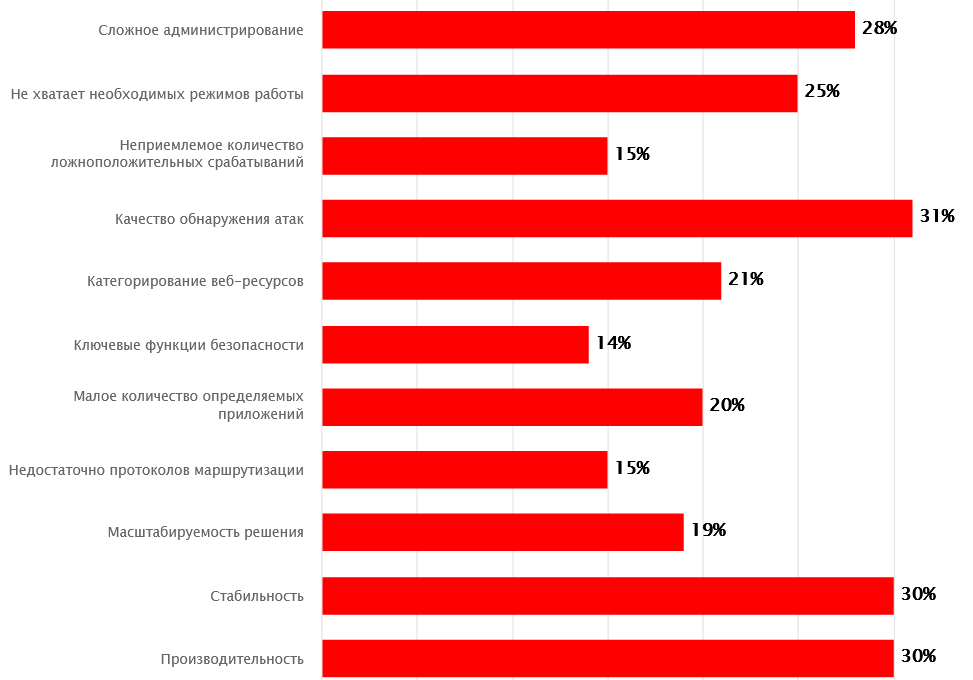
В идеале NGFW, по словам экспертов, должен быть незаметен для обычного пользователя, однако отсутствие проблем отметили лишь 16% участников опроса.

Около трети респондентов пожаловались на низкую производительность, чуть больше недовольны качеством обнаружения сетевых угроз из-за отсутствия коробочной экспертизы. Четверть респондентов не устраивает количество поддерживаемых режимов работы и протоколов маршрутизации, еще столько же — сложность администрирования.


Кроме того, выяснилось, что 75% компаний используют аппаратный межсетевой экран, а 50% — ещё и виртуальные машины. Облачные NGFW пока непопулярны, хотя крупный бизнес уже готовится к переходу, и спрос на такие услуги будет расти. Это означает, что продукт должно поставляться в нескольких формфакторах, чтобы у клиентов был выбор.

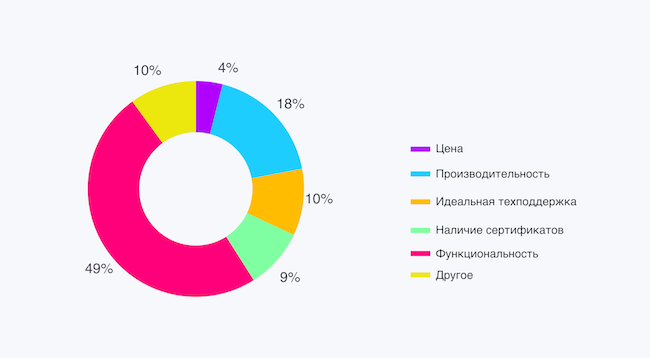
Об NGFW недавно и в очередной раз говорили также в студии AM Live. Опрос, проведенный среди слушателей эфира, показал, что для половины решающим фактором при выборе такого продукта является функциональность.


В российских NGFW, коих уже около двух десятков на рынке, зрителей AM Live меньше всего устраивает надежность, функциональность и производительность.

Подпишитесь на новости

Мошенники используют ChatGPT[.]com для заражения Windows трояном

Знакомый адрес ChatGPT[.]com ещё не гарантирует, что перед вами официальный продукт OpenAI. Исследователи из Huntress обнаружили кампанию, в которой злоумышленники создали пользовательский GPT «Plus 5.6» и через него заманивали людей на сайт с якобы проверкой безопасности.

Название имитировало обозначение модели, а страница действительно находилась на ChatGPT.com.

В некоторых расследованных случаях пользователи попадали туда из рекламного результата Google по запросу «ChatGPT». Доверенный домен и верхняя строчка поиска — убедительная упаковка.

На обращения бот выдавал практически одинаковый ответ: основной сервис якобы испытывает проблемы, поэтому нужно перейти на резервный домен. Ссылка вела на Google Sites, где посетителя встречала поддельная проверка Cloudflare.


Дальше включался ClickFix: человеку предлагали скопировать команду и выполнить её в Windows. Никакой проверки, запуск начинал многоэтапное заражение трояном удалённого доступа. Вредонос позволяет злоумышленнику управлять компьютером, просматривать файлы и экран, использовать камеру и микрофон.

Huntress расследовала не менее 40 инцидентов, связанных с конкретным сайтом этой кампании. При этом только для двух заражений подтверждён вход через вредоносный GPT.

После обращения исследователей первый GPT удалили 25 сентября. Однако уже 27 сентября Huntress обнаружила другой, связанный с той же кампанией.

Главная уловка — доверие к площадке. Пользовательский бот на официальном сайте остаётся контентом стороннего автора.

RSS: Новости на портале Anti-Malware.ru