



Российскому бизнесу не хватает надежных и производительных NGFW

Российскому бизнесу не хватает надежных и производительных NGFW

Российскому бизнесу не хватает надежных и производительных NGFW

Согласно результатам опроса, проведенного Positive Technologies, россияне при выборе межсетевого экрана нового поколения (NGFW) в основном обращают внимание на функциональность, надежность и производительность.

С уходом зарубежных производителей NGFW с российского рынка бизнес-структурам пришлось рассматривать отечественные аналоги, планировать переход, внедрять их и использовать. У PT тоже имеется такое решение, и, прежде чем выпустить его на рынок, разработчики решили узнать, что важно для потребителей в продуктах такого класса и каких проблем они хотели бы избежать.

Опрос проводился в период с апреля по июль с использованием профильных СМИ и телеграм-каналов. В нем приняли участие порядка 250 ИТ- и ИБ-специалистов российских компаний разного профиля и разной величины.

Как оказалось, NGFW используют 56% опрошенных, иногда вместе с дополнительными системами защиты периметра (классическими файрволами, прокси-серверами, бесплатными инструментами). Чаще всего NGFW можно встретить в ИТ-компаниях, малых и средних кредитно-финансовых организациях, промышленном бизнесе среднего размера.

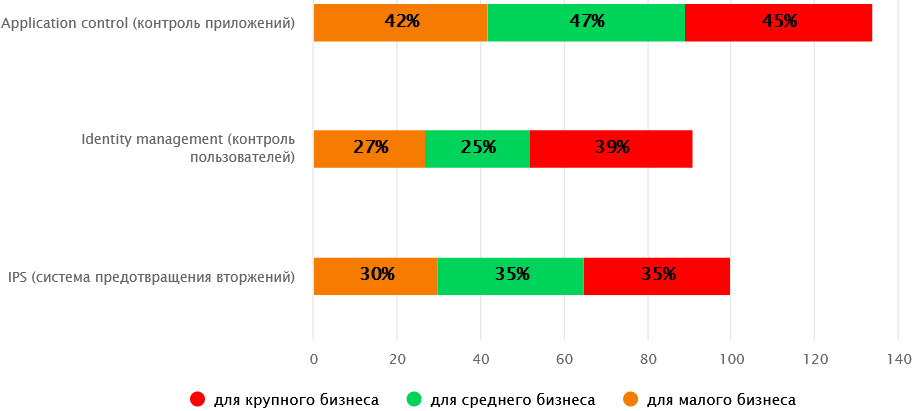
Больше всего в NGFW ценятся такие функции безопасности, как контроль приложений, контроль пользователей и предотвращение вторжений.


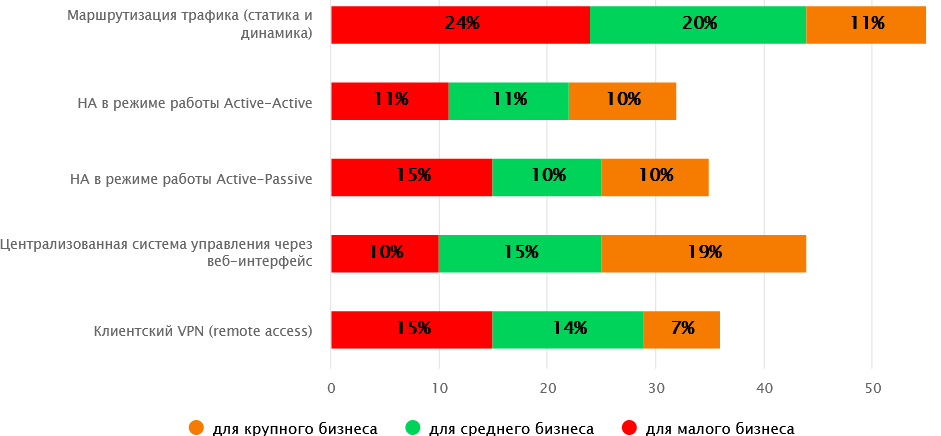
Из ИТ-функций наиболее популярны маршрутизация трафика, централизованное управление и поддержка отказоустойчивой конфигурации.


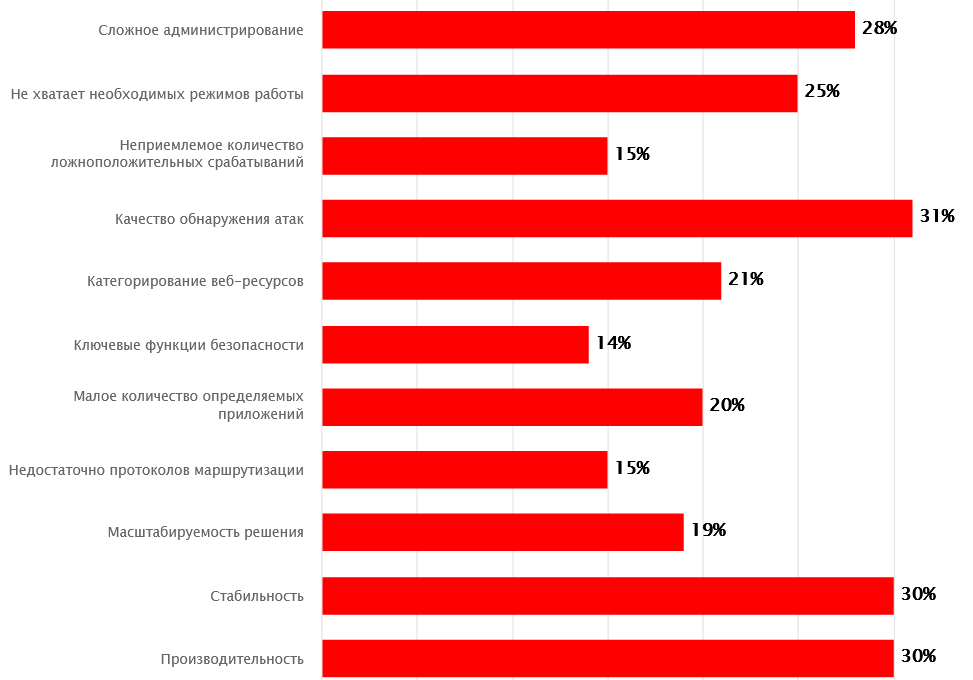
В идеале NGFW, по словам экспертов, должен быть незаметен для обычного пользователя, однако отсутствие проблем отметили лишь 16% участников опроса.

Около трети респондентов пожаловались на низкую производительность, чуть больше недовольны качеством обнаружения сетевых угроз из-за отсутствия коробочной экспертизы. Четверть респондентов не устраивает количество поддерживаемых режимов работы и протоколов маршрутизации, еще столько же — сложность администрирования.


Кроме того, выяснилось, что 75% компаний используют аппаратный межсетевой экран, а 50% — ещё и виртуальные машины. Облачные NGFW пока непопулярны, хотя крупный бизнес уже готовится к переходу, и спрос на такие услуги будет расти. Это означает, что продукт должно поставляться в нескольких формфакторах, чтобы у клиентов был выбор.

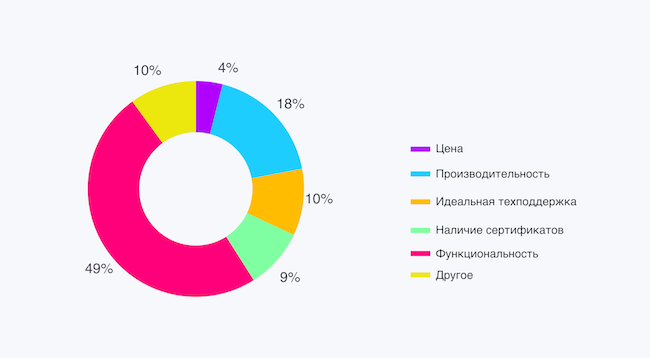
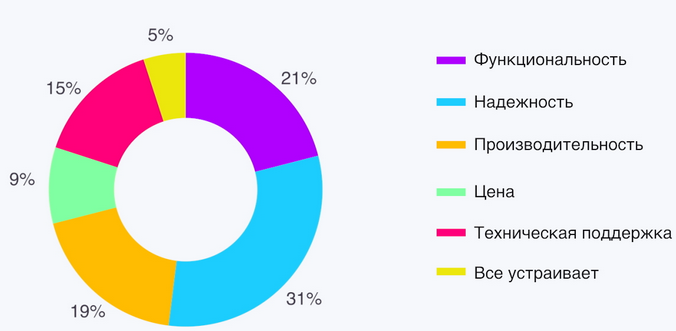
Об NGFW недавно и в очередной раз говорили также в студии AM Live. Опрос, проведенный среди слушателей эфира, показал, что для половины решающим фактором при выборе такого продукта является функциональность.


В российских NGFW, коих уже около двух десятков на рынке, зрителей AM Live меньше всего устраивает надежность, функциональность и производительность.

Подпишитесь на новости

Вредонос SC для WordPress восстанавливает удалённый бэкдор за секунды

Исследователи из Sucuri разобрали заражение WordPress вредоносом SC, который возвращает удалённый бэкдор за считаные секунды. Секрет живучести — минимум восемь взаимосвязанных точек закрепления. Удалили один компонент? Другой запишет его обратно.

SC прячется в настройках PHP, скрытых загрузчиках, файлах темы и плагинах. Часть компонентов запускается ещё до обычных плагинов WordPress. Поэтому чистка через админку здесь быстро превращается в бег по кругу.

Особенно неприятно, что копии вредоносного кода хранятся также в базе данных и, на поддерживающих эту возможность серверах, в общей памяти System V. Можно вычистить файлы с диска, а следующий запрос к сайту снова восстановит заражение из уцелевшего источника.

Сам бэкдор скрывается из списка плагинов, собирает сведения о сайте и сессиях администраторов, может устанавливать дополнительный PHP-код и отключать защитные плагины. Внедряемый JavaScript способен использоваться для кражи платёжных данных в интернет-магазинах.

Команды SC получает через публичные Ethereum RPC-шлюзы и смарт-контракты. Один заблокированный адрес проблему не решает: у вредоноса предусмотрены альтернативные каналы.

Есть и ловушка при очистке. PHP кеширует директиву, запускающую вредоносный загрузчик. Если без подготовки удалить указанный в ней файл, можно сломать обработку PHP-запросов.

Sucuri рекомендует сначала остановить выполнение вредоноса, затем убрать копии из базы и памяти, вредоносные задания и скрытые учётные записи, после чего очистить файлы и сменить скомпрометированные данные доступа.

RSS: Новости на портале Anti-Malware.ru