



В Ubuntu ограничат доступ приложений к user namespace

В Ubuntu ограничат доступ приложений к user namespace

В Ubuntu ограничат доступ приложений к user namespace

В Ubuntu 23.10 появится новая функция защиты от эксплуатации уязвимостей: разработчики решили ограничить доступ непривилегированных пользователей к пространствам имён идентификаторов пользователя (user namespace).

По данным Google, 44% отчетов, поданных в рамках ее программы вознаграждений за выявление уязвимостей в ядре Linux, касаются случаев, когда эксплойт осуществляется путем использования user namespace в обход контейнерной изоляции.

Блокировка непривилегированного доступа к user namespace может нарушить работу таких программ, как Firefox и Google Chrome, поэтому в Ubuntu было решено обеспечить возможность выдавать такое разрешение процессам по выбору. С этой целью в AppArmor-профиль многих затронутых приложений было добавлено новое правило userns, отрабатывающее при выставленном флаге default_allow.

В грядущем выпуске Ubuntu 23.10 опция ограничения доступа к user namespace вначале будет работать как opt-in. После испытания в полевых условиях команда Ubuntu планирует через обновление включить ее по умолчанию.

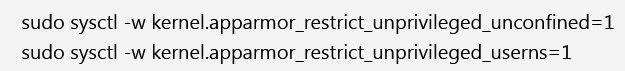
Для активации предлагается использовать следующие команды:


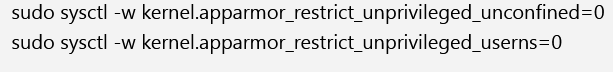
Отключить опцию впоследствии можно будет таким образом:


Уязвимости, связанные с использованием user namespace, объявляются в подсистемах ядра Linux с завидной регулярностью. Эксплойт обычно грозит повышением привилегий, в том числе до root.

Подпишитесь на новости

Фото из Яндекс Диска предложили вытаскивать отдельной утилитой

Облако должно избавлять от возни с файлами. Но иногда для возвращения собственного фотоархива приходится искать отдельную программу. Пользователь Хабра verimash представил инструмент для скачивания фотографий и видео из «Яндекс Диска», включая раздел безлимитной автозагрузки, на фоне проблем с доступностью файлов.

Согласно описанию автора, если оригинал фотографии недоступен, программа пытается получить другую доступную версию изображения.

Здесь важное ограничение: уменьшенная копия может спасти сам снимок, но не вернуть исходное качество.

 

С видео сложнее. Утилита пытается загружать доступные фрагменты, однако итоговый файл может оказаться неполным или повреждённым.

 

Исходный код размещён на GitHub. При этом README описывает текущий вариант как прототип и перечисляет непроверенные элементы работы. Поэтому считать его готовым и гарантированным средством восстановления преждевременно.

Автор советует не удалять содержимое облака после выгрузки: доступ к оригиналам может восстановиться. Напомним, причиной недоступности части данных стали атаки на дата-центры Яндекса.

RSS: Новости на портале Anti-Malware.ru