



В Ubuntu ограничат доступ приложений к user namespace

В Ubuntu ограничат доступ приложений к user namespace

В Ubuntu ограничат доступ приложений к user namespace

В Ubuntu 23.10 появится новая функция защиты от эксплуатации уязвимостей: разработчики решили ограничить доступ непривилегированных пользователей к пространствам имён идентификаторов пользователя (user namespace).

По данным Google, 44% отчетов, поданных в рамках ее программы вознаграждений за выявление уязвимостей в ядре Linux, касаются случаев, когда эксплойт осуществляется путем использования user namespace в обход контейнерной изоляции.

Блокировка непривилегированного доступа к user namespace может нарушить работу таких программ, как Firefox и Google Chrome, поэтому в Ubuntu было решено обеспечить возможность выдавать такое разрешение процессам по выбору. С этой целью в AppArmor-профиль многих затронутых приложений было добавлено новое правило userns, отрабатывающее при выставленном флаге default_allow.

В грядущем выпуске Ubuntu 23.10 опция ограничения доступа к user namespace вначале будет работать как opt-in. После испытания в полевых условиях команда Ubuntu планирует через обновление включить ее по умолчанию.

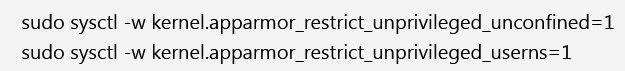
Для активации предлагается использовать следующие команды:


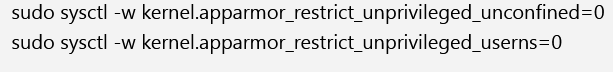
Отключить опцию впоследствии можно будет таким образом:


Уязвимости, связанные с использованием user namespace, объявляются в подсистемах ядра Linux с завидной регулярностью. Эксплойт обычно грозит повышением привилегий, в том числе до root.

Подпишитесь на новости

VPN через VK, MAX и DNS: Rawline собрал разные туннели в одном клиенте

Когда один способ подключения перестаёт работать, начинается перебор приложений: здесь VLESS, там DNS-туннель, отдельно — транспорт через звонки. Разработчик Rawline решил собрать этот набор в одном клиенте для Android, Windows, Linux и macOS. За основу взяты Throne и сетевые ядра sing-box и Xray.

Как устроен проект и какие проблемы безопасности пришлось решать, автор рассказал на Хабре.

Помимо привычных VPN-протоколов, Rawline поддерживает нестандартные транспорты через звонки VK и MAX, WebRTC, DNS и S3. Все подключения представлены обычными профилями, их можно импортировать по ссылке или QR-коду, проверять пинг, объединять в цепочки и настраивать маршрутизацию по приложениям и доменам. Работоспособность конкретного способа при ограничениях придётся проверять на своей сети.


Отдельный акцент — защита от приложений, исключённых из VPN. По словам автора, через незащищённый локальный прокси или прямое обращение к интерфейсу туннеля они могут отправить запрос через VPN и узнать адрес сервера.


В Rawline разработчик убрал лишние прокси-входы, защитил внутренние соединения случайными паролями и добавил проверку принадлежности трафика приложениям. Последняя защита включена по умолчанию на Android 10 и новее.

При проверке также обнаружилась проблема в нескольких транспортных мостах: постороннее приложение могло первым отправить UDP-пакет и перехватить канал. Автор сообщает, что исправил её и добавил тесты. Код и сборки опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru