



Windows-троян ZenRAT распространяется вод видом менеджера паролей Bitwarden

Windows-троян ZenRAT распространяется вод видом менеджера паролей Bitwarden

Windows-троян ZenRAT распространяется вод видом менеджера паролей Bitwarden

Новая вредоносная программа ZenRAT, атакующая пользователей Windows, распространяется под видом менеджера паролей Bitwarden. Попав в систему, троян открывает операторам удалённый доступ и передаёт им данные жертвы.

ZenRAT изучили исследователи из компании Proofpoint. В отчёте специалисты пишут:

«Этот вредонос специализируется именно на атаках пользователей Windows и представляет собой модульный троян, открывающий удалённый доступ к устройству жертвы. Помимо этого, он обладает функциональностью инфостилера».

ZenRAT размещён на фейковых веб-сайтах, которые якобы связаны с разработчиками менеджера паролей Bitwarden. Эксперты пока не выяснили, как именно трафик перенаправляется на эти домены, однако есть предположение, что злоумышленники используют вредоносную рекламу, «чёрный» SEO и фишинговые схемы.


Пейлоад загружается под именем Bitwarden-Installer-version-2023-7-1.exe с домена crazygameis[.]com. В целом это стандартный инсталляционный пакет Bitwarden с добавленной вредоносной составляющей в виде .NET-исполняшки ApplicationRuntimeMonitor.exe.

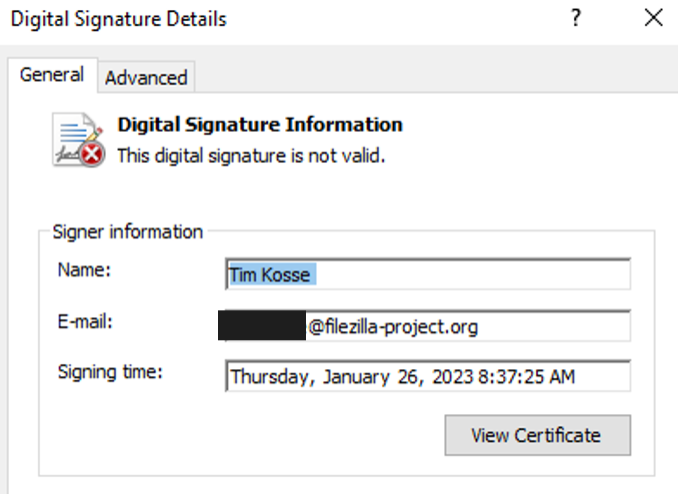
Интересно, что исполняемый файл имеет не только валидную цифровую подпись, но ещё и от известного немецкого девелопера — Тима Коссе, который стоит за разработкой FileZilla.


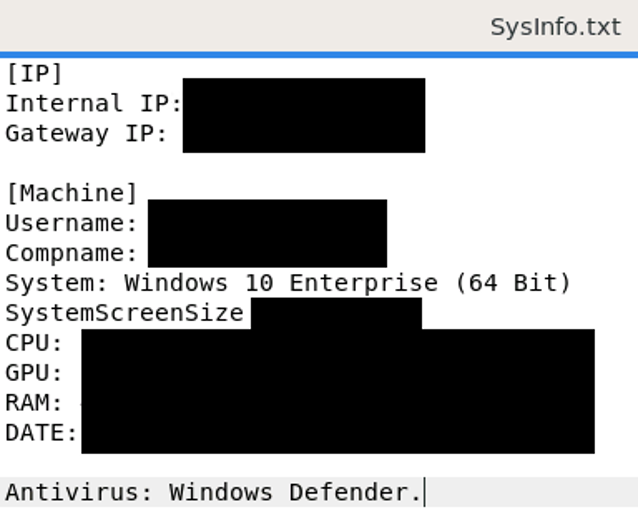
ZenRAT собирает данные о процессоре, видеокарте, версии операционной системы, браузере и установленных программах. Всё это отправляется на командный сервер.

Подпишитесь на новости

Операторы попросили сохранить перерегистрацию зарубежных базовых станций

Российские операторы связи нашли проблему в правилах перехода на отечественные базовые станции: обновление документов на исправное зарубежное оборудование может потребовать его замены. Купить российскую технику в необходимых объёмах, по словам компаний, пока невозможно.

Бумаги обновили, а станцию выбрасываем? Отрасль просит обойтись без такого сценария.

О предложениях операторов сообщил РБК с форума «Спектр-2026». Директор по регуляторным вопросам «ВымпелКома» Константин Зудин рассказал, что компании просят ГКРЧ предусмотреть исключения для перерегистрации уже работающих зарубежных станций.

С 1 января 2028 года устанавливать на сетях разрешается только отечественные базовые станции. Однако, как объясняют операторы, действующие формулировки затрагивают и повторную регистрацию существующего оборудования.

Она требуется при продлении разрешений на частоты, изменении параметров совместного использования сети, перемещении станции и других корректировках. По словам Зудина, речь идёт о тысячах перерегистраций в день.

МегаФон также предупредил о риске массового вывода исправного оборудования из эксплуатации и ухудшения связи.

Минцифры подтвердило получение инициатив. Вопрос обещают проработать и вынести на заседание ГКРЧ до конца 2026 года.

Операторы поддерживают переход на российское оборудование, но просят учитывать объёмы поставок.

RSS: Новости на портале Anti-Malware.ru