



Телеком-провайдеров атакует загадочный Sandman, вооруженный Lua-бэкдором

Телеком-провайдеров атакует загадочный Sandman, вооруженный Lua-бэкдором

Телеком-провайдеров атакует загадочный Sandman, вооруженный Lua-бэкдором

В прошлом месяце в разных странах были зафиксированы атаки неизвестной ранее APT-группы. Мишенью во всех случаях являлись телеком-провайдеры, целью атак, по всей видимости, являлся шпионаж.

Проникнув в корпоративную сеть, злоумышленники, которых в SentinelOne нарекли Sandman, воруют админ-пароли, проводят разведку и взламывают заинтересовавшие их рабочие станции Windows, используя технику pass-the-hash. Внедряемый в системы модульный бэкдор нов и необычен: для его реализации используется компилятор LuaJIT.

Анализ показал, что вредонос, получивший кодовое имя LuaDream, качественно выполнен, получает поддержку и активно развивается. Метки времени компиляции и найденные в коде артефакты говорят о том, что Sandman начали готовиться к августовской кампании более года назад.

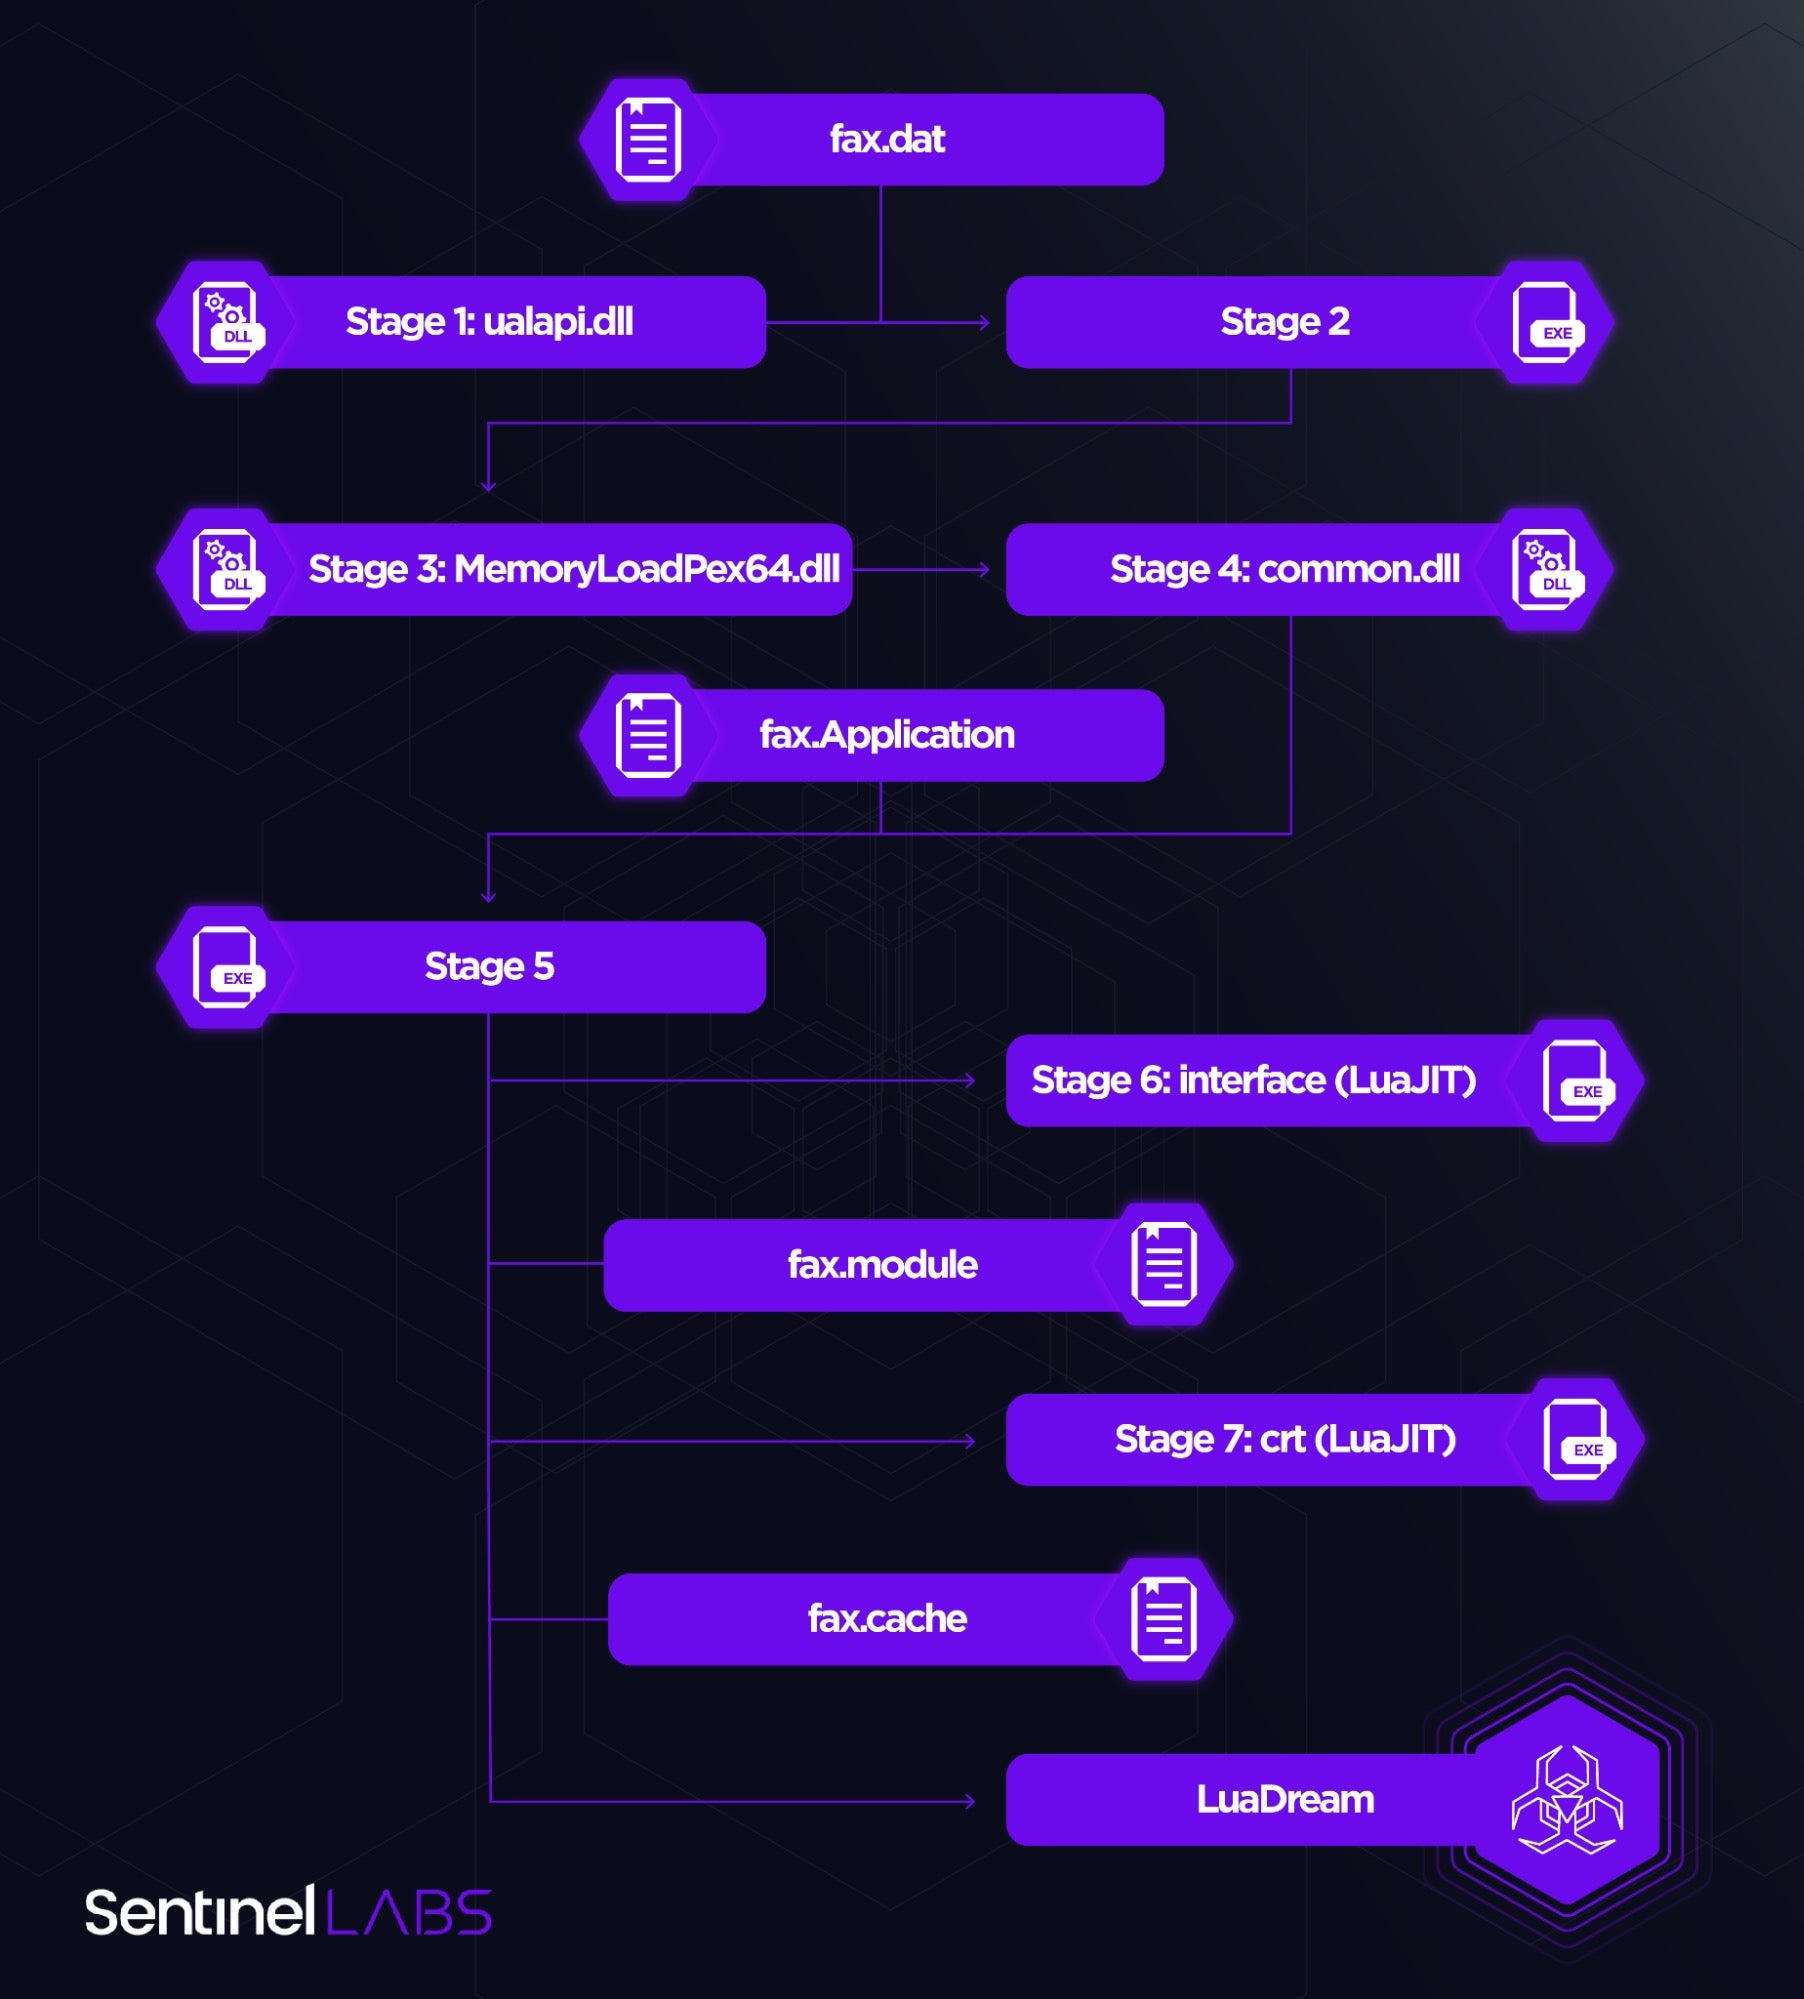
Процесс развертывания LuaDream в системе многоступенчатый, вредоносный код загружается непосредственно в память. В результате факт заражения может долго оставаться незамеченным.


Аналитики насчитали 13 основных компонентов бэкдора и 21 вспомогательный. Первостепенной задачей зловреда является эксфильтрация системных и пользовательских данных; он также осуществляет управление полученными плагинами, расширяющими его функциональность.

Для защиты от обнаружения и анализа вредоносу приданы различные антиотладочные средства. Для C2-коммуникаций вредонос устанавливает контакт с доменом mode.encagil[.]com, используя WebSocket. Дополнительные модули обеспечивают поддержку и других протоколов — TCP, HTTPS, QUIC.

Вредоносные программы на Lua очень редки, за последние десять лет было выявлено лишь несколько таких творений: шпион Flame, бэкдор Dino, тулкит Project Sauron, Linux-червь Shishiga. Исследователи не исключают, что LuaDream является вариантом зловреда DreamLand, упомянутого в отчете Kaspersky об APT-угрозах в I квартале 2023 года.

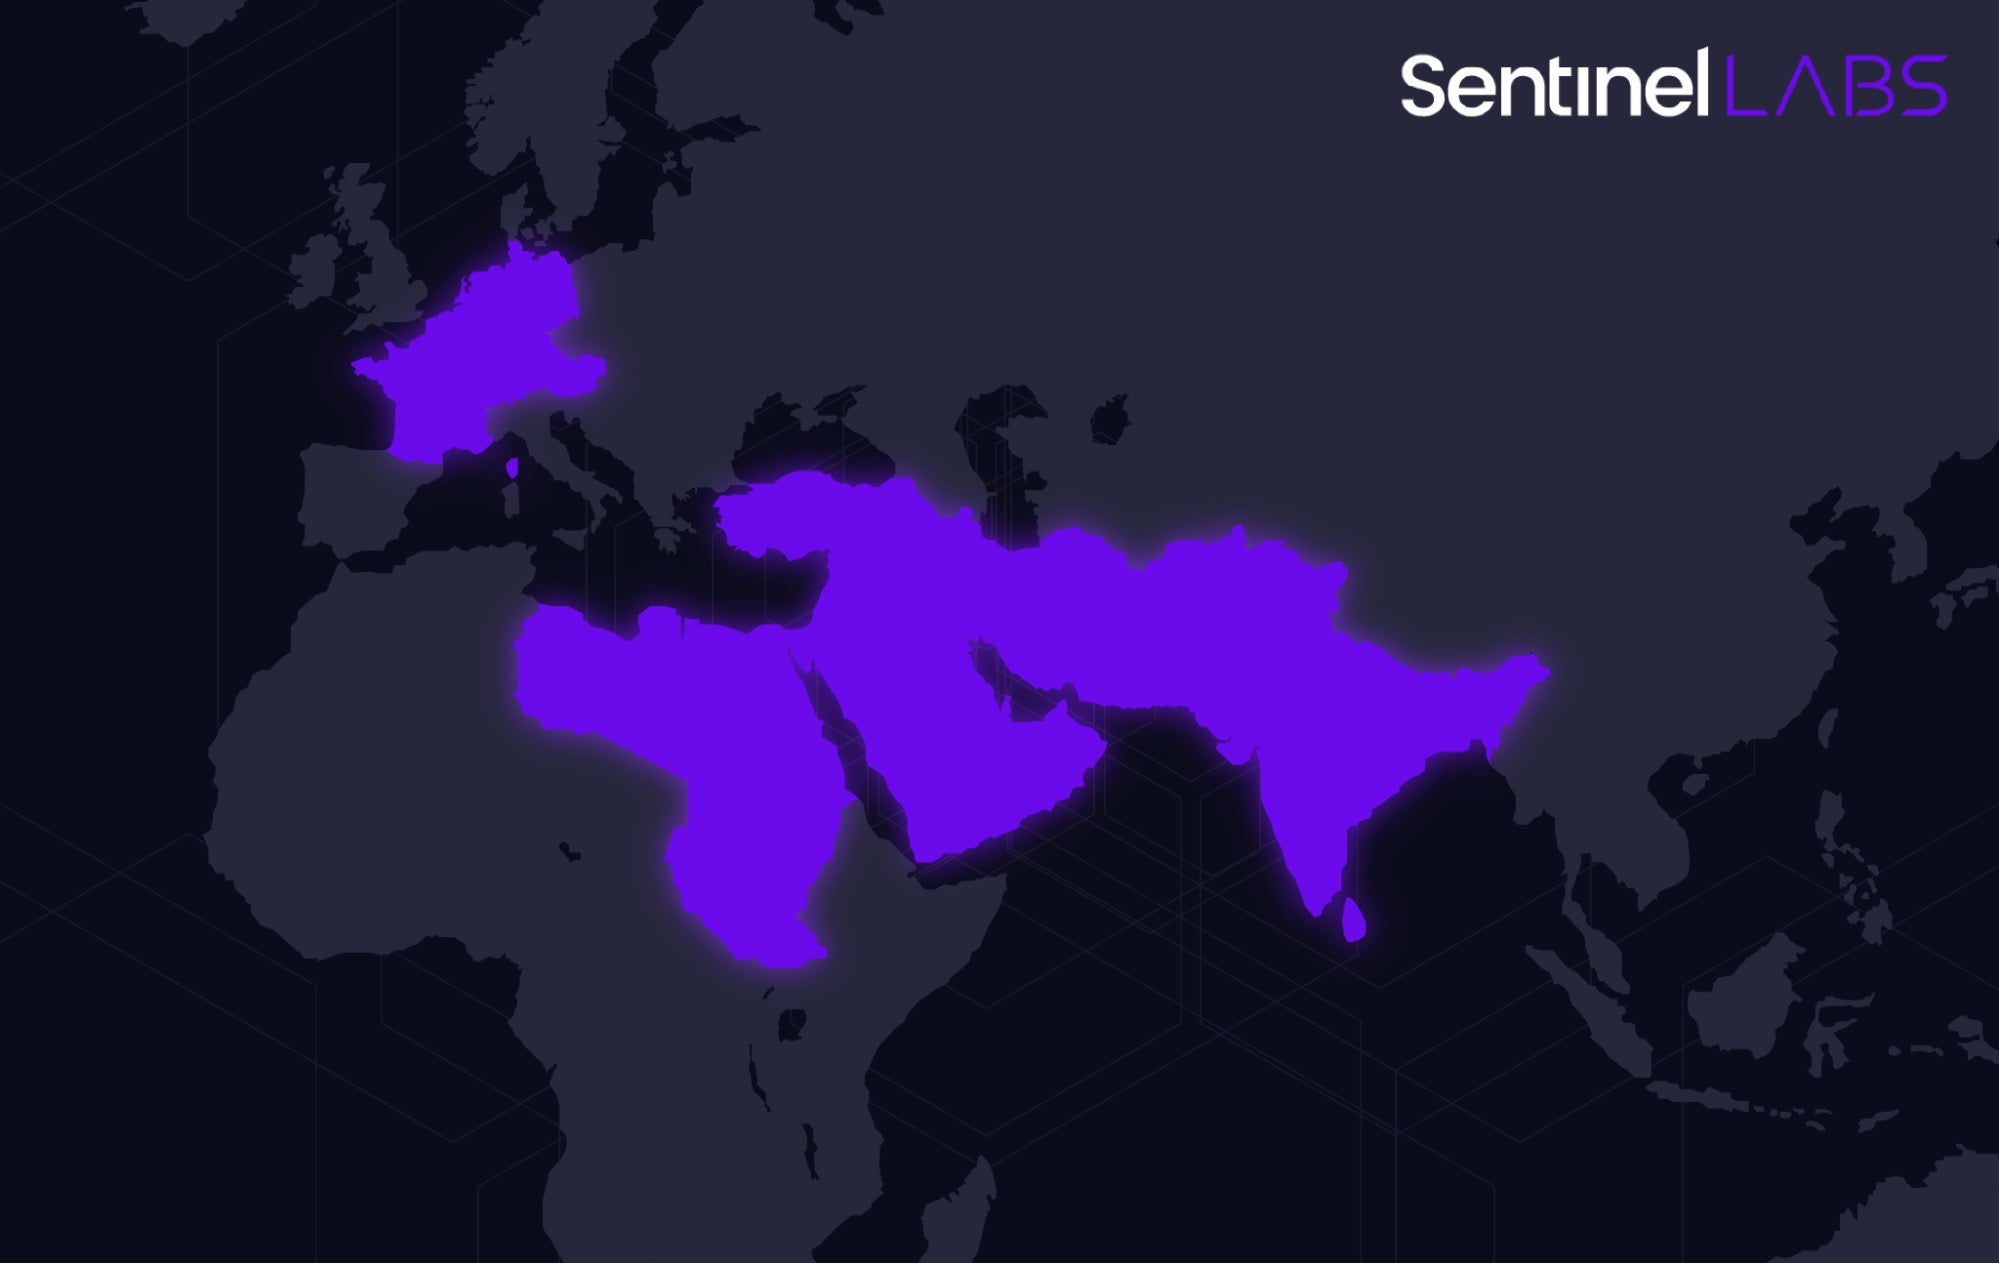
Каким образом Sandman получает первичный доступ к целевым сетям, не установлено. Атаки зафиксированы в Западной Европе, на Ближнем Востоке и в Южной Азии.

Подпишитесь на новости

Apple взялась за интимные ИИ-подделки и грозит разработчикам изгнанием

Apple ужесточила правила App Store против приложений, создающих интимные ИИ-подделки реальных людей без их согласия. Разработчикам придётся предотвращать появление такого контента и удалять его. Иначе приложение рискует отправиться на выход.

Как сообщает 9to5Mac, компания также прямо запретила включать скрытые функции после прохождения проверки.

Именно такой фокус используют некоторые сервисы для раздевания: модераторам показывают безобидную программу, а затем подменяют начинку.

Теперь за подобные трюки можно лишиться не только приложения в магазине, но и участия в Apple Developer Program.

В материале также приводится история Grok от xAI. После угрозы удаления со стороны Apple разработчики чат-бота внедрили защитные меры против подобного контента.

Речь именно об интимных изображениях без согласия человека. Объявлять, что Apple запретила вообще любые дипфейки, было бы перебором. Но авторам придётся адаптироваться, поскольку спрятать функцию от модераторов и спокойно собирать установки теперь ещё рискованнее.

RSS: Новости на портале Anti-Malware.ru