



Телеком-провайдеров атакует загадочный Sandman, вооруженный Lua-бэкдором

Телеком-провайдеров атакует загадочный Sandman, вооруженный Lua-бэкдором

Телеком-провайдеров атакует загадочный Sandman, вооруженный Lua-бэкдором

В прошлом месяце в разных странах были зафиксированы атаки неизвестной ранее APT-группы. Мишенью во всех случаях являлись телеком-провайдеры, целью атак, по всей видимости, являлся шпионаж.

Проникнув в корпоративную сеть, злоумышленники, которых в SentinelOne нарекли Sandman, воруют админ-пароли, проводят разведку и взламывают заинтересовавшие их рабочие станции Windows, используя технику pass-the-hash. Внедряемый в системы модульный бэкдор нов и необычен: для его реализации используется компилятор LuaJIT.

Анализ показал, что вредонос, получивший кодовое имя LuaDream, качественно выполнен, получает поддержку и активно развивается. Метки времени компиляции и найденные в коде артефакты говорят о том, что Sandman начали готовиться к августовской кампании более года назад.

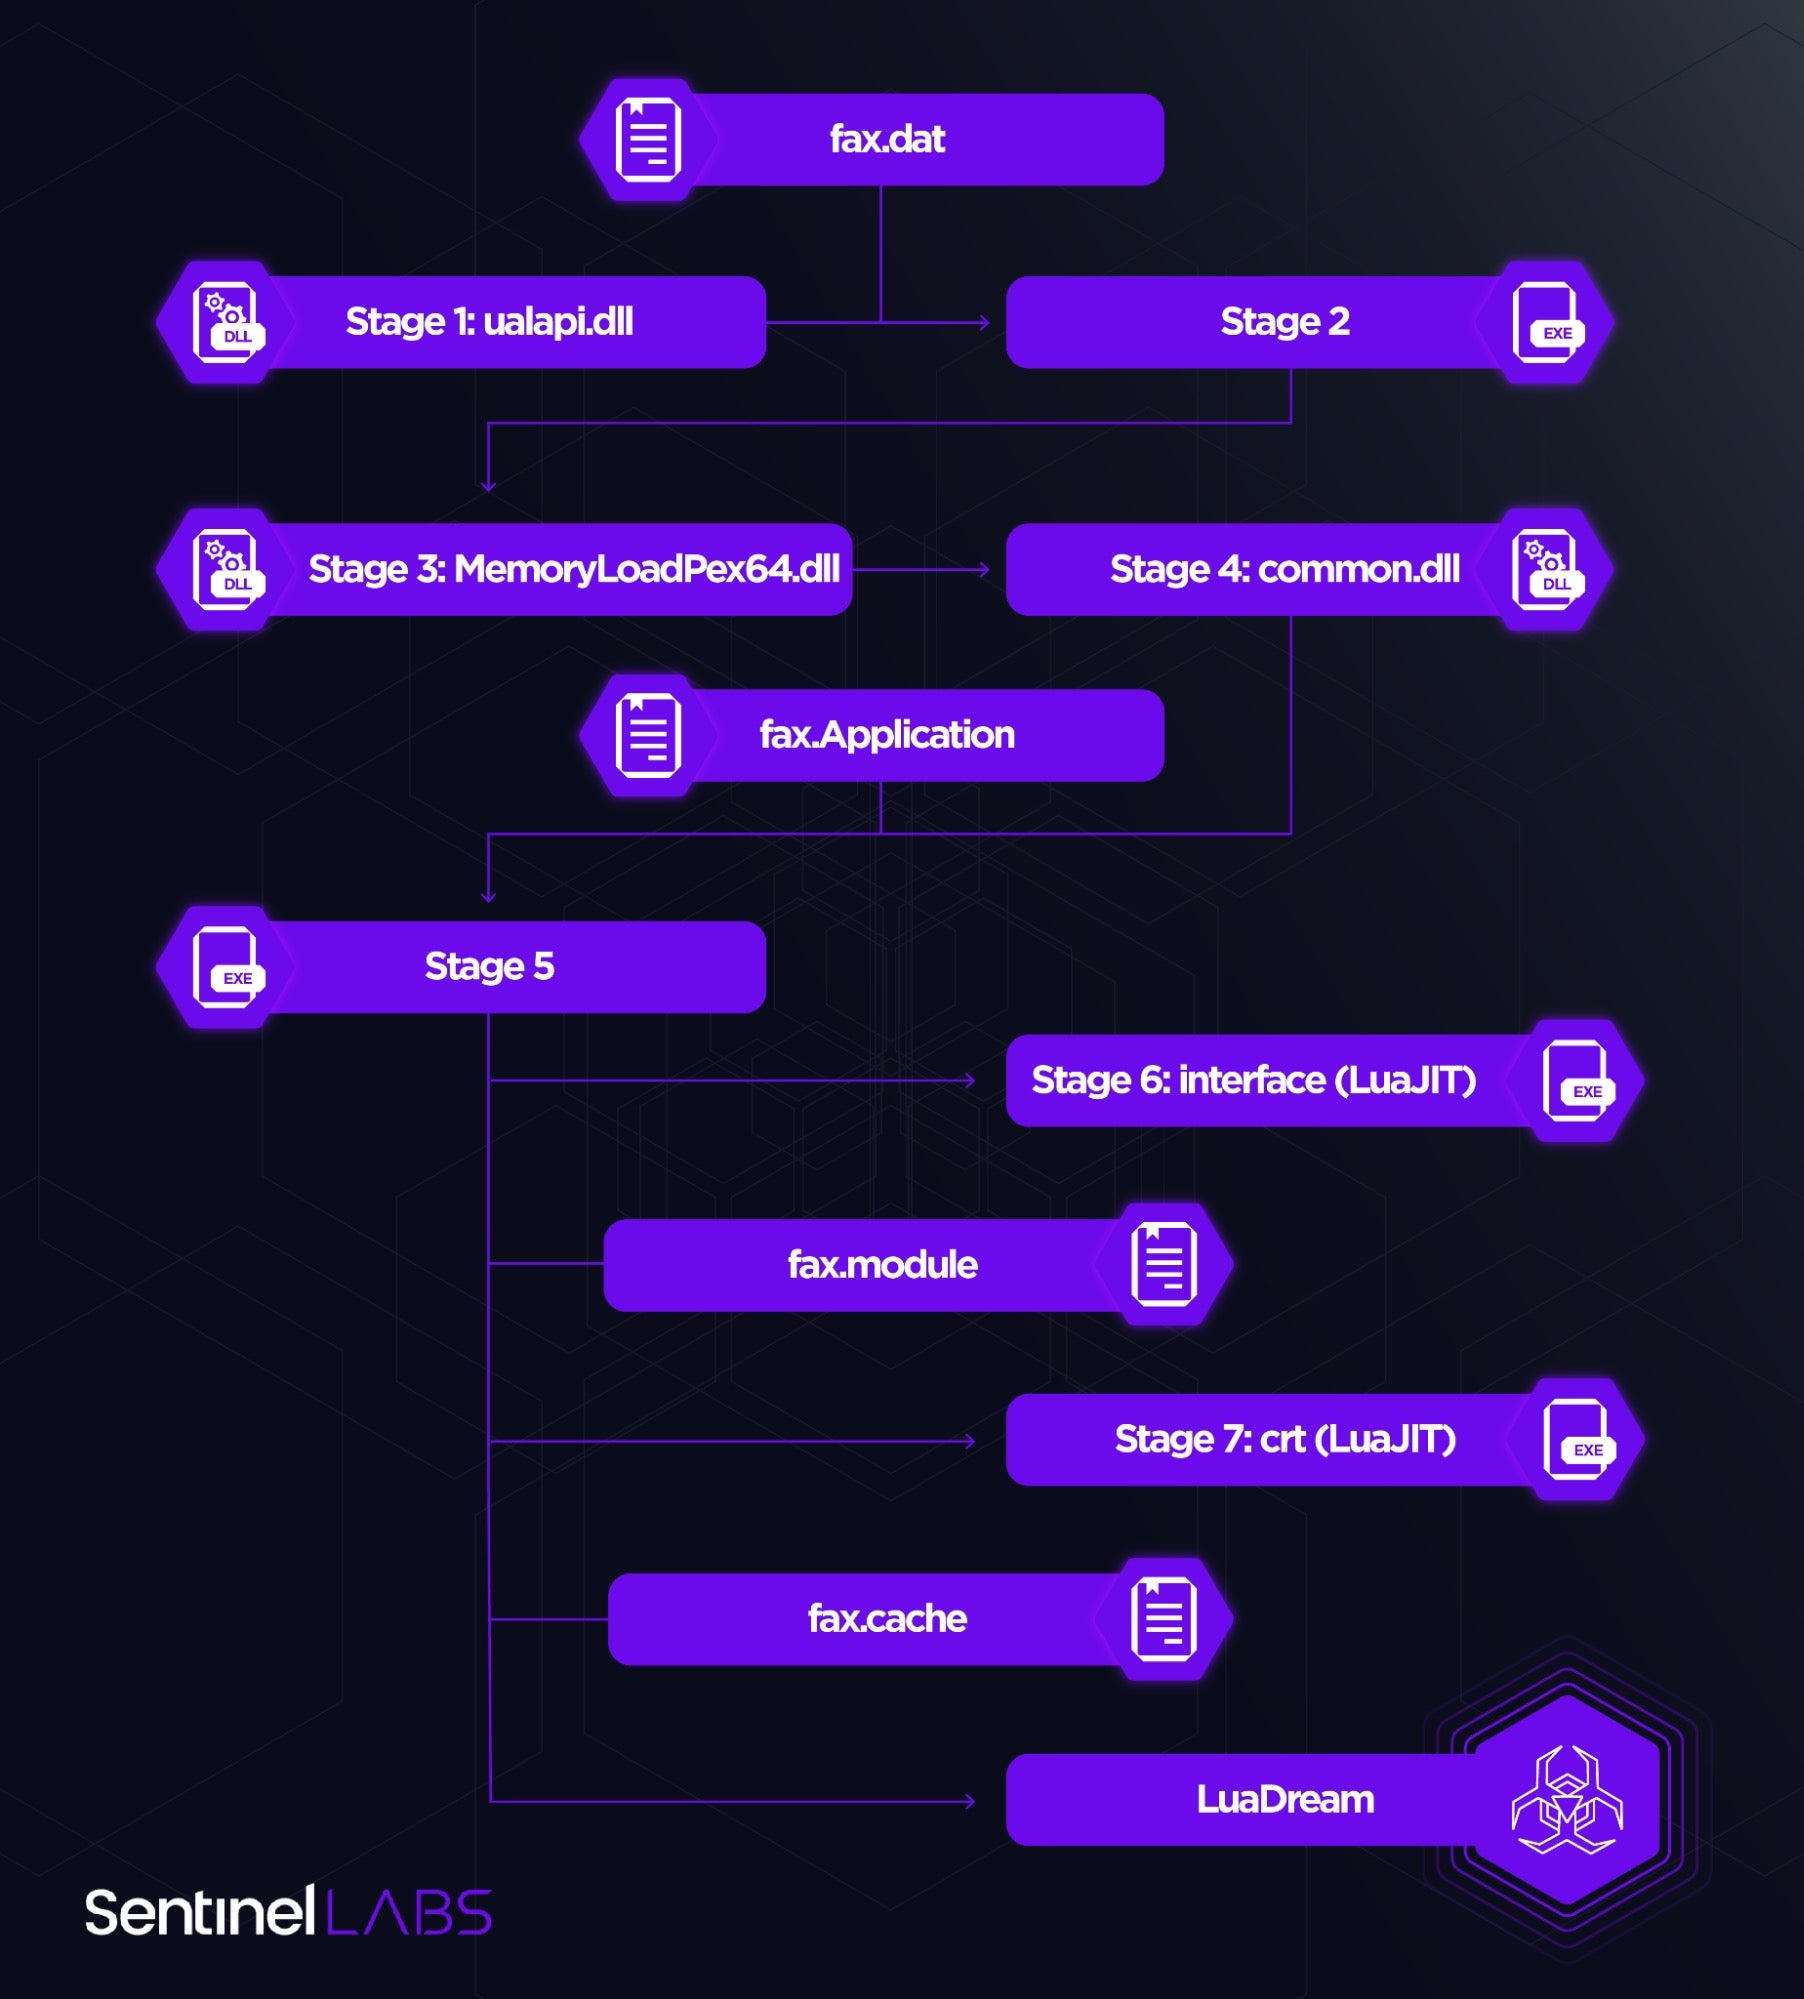
Процесс развертывания LuaDream в системе многоступенчатый, вредоносный код загружается непосредственно в память. В результате факт заражения может долго оставаться незамеченным.


Аналитики насчитали 13 основных компонентов бэкдора и 21 вспомогательный. Первостепенной задачей зловреда является эксфильтрация системных и пользовательских данных; он также осуществляет управление полученными плагинами, расширяющими его функциональность.

Для защиты от обнаружения и анализа вредоносу приданы различные антиотладочные средства. Для C2-коммуникаций вредонос устанавливает контакт с доменом mode.encagil[.]com, используя WebSocket. Дополнительные модули обеспечивают поддержку и других протоколов — TCP, HTTPS, QUIC.

Вредоносные программы на Lua очень редки, за последние десять лет было выявлено лишь несколько таких творений: шпион Flame, бэкдор Dino, тулкит Project Sauron, Linux-червь Shishiga. Исследователи не исключают, что LuaDream является вариантом зловреда DreamLand, упомянутого в отчете Kaspersky об APT-угрозах в I квартале 2023 года.

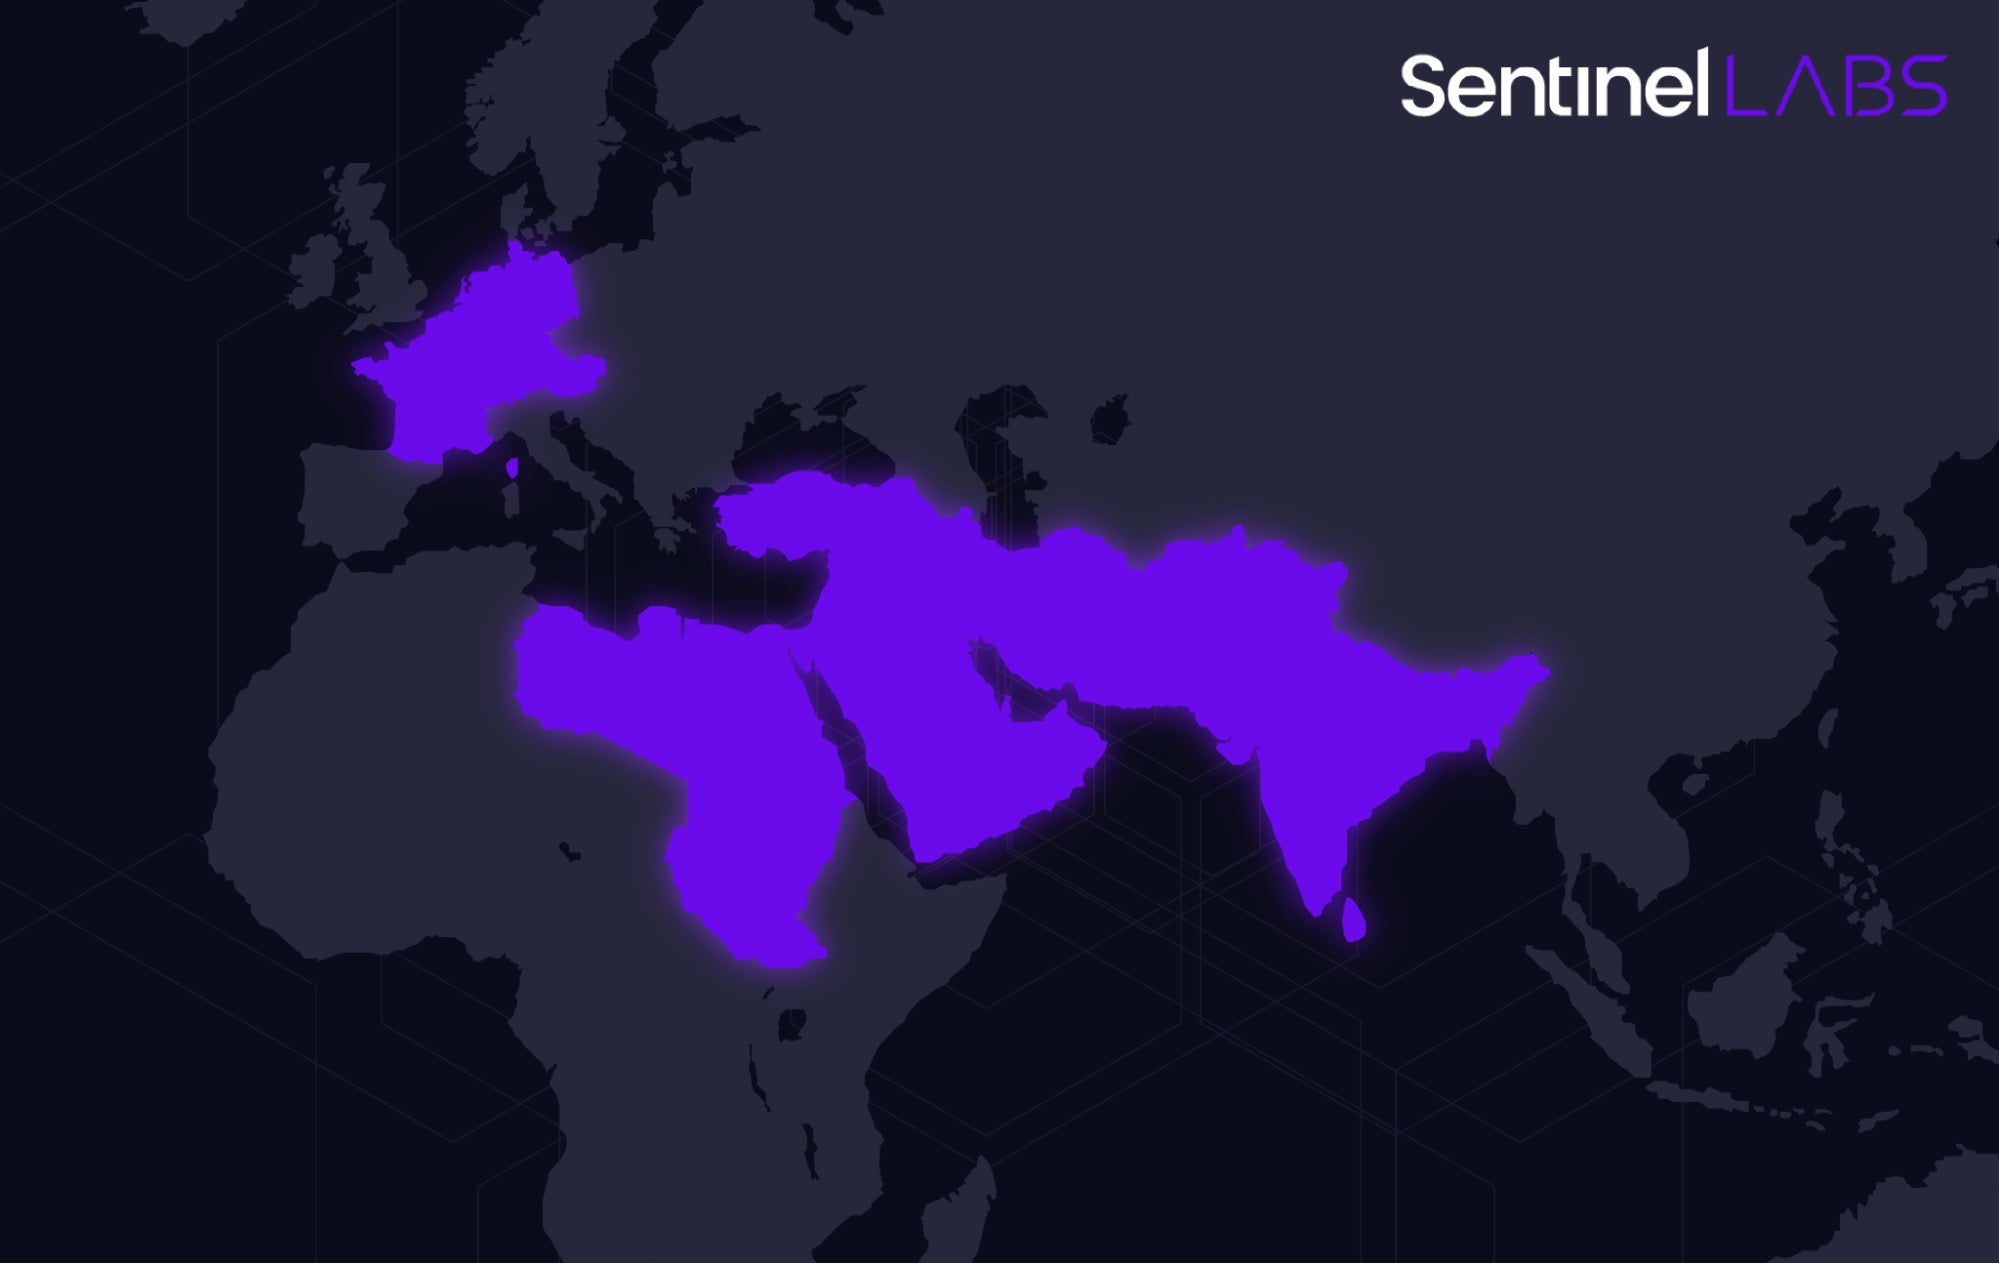
Каким образом Sandman получает первичный доступ к целевым сетям, не установлено. Атаки зафиксированы в Западной Европе, на Ближнем Востоке и в Южной Азии.

Подпишитесь на новости

Bitget выставила россиян за дверь: на вывод криптовалюты дали считаные дни

Криптобиржа Bitget включила Россию, Казахстан и Белоруссию в список запрещённых стран. Ограничения касаются резидентов этих государств. Пользователям предложили закрыть позиции и вывести активы, причём времени на спокойные раздумья оставили немного.

Как пишет «Интерфакс», биржа изменила пользовательское соглашение 16 октября. Затронутым клиентам рассылают персональные инструкции по электронной почте, через приложение и пуш-уведомления.

В уведомлениях указан жёсткий график. С 10:00 мск 18 октября недоступны новые сделки, ордера и подписки. До 10:00 мск 21 октября пользователям предписано закрыть все позиции и вывести активы.

Оставшиеся позиции биржа обещает закрыть автоматически. С того же времени — 10:00 мск 21 октября — вход в аккаунт будет ограничен.

В приведённом сообщении причина решения не раскрывается. Зато последствия вполне конкретные: обслуживание прекращается, сроки обозначены, дальнейшие действия биржа сообщает каждому затронутому пользователю отдельно.

Очередное напоминание, что доступ к криптобирже зависит не только от пароля и баланса, но и от очередной редакции её правил.

RSS: Новости на портале Anti-Malware.ru