



Телеком-провайдеров атакует загадочный Sandman, вооруженный Lua-бэкдором

Телеком-провайдеров атакует загадочный Sandman, вооруженный Lua-бэкдором

Телеком-провайдеров атакует загадочный Sandman, вооруженный Lua-бэкдором

В прошлом месяце в разных странах были зафиксированы атаки неизвестной ранее APT-группы. Мишенью во всех случаях являлись телеком-провайдеры, целью атак, по всей видимости, являлся шпионаж.

Проникнув в корпоративную сеть, злоумышленники, которых в SentinelOne нарекли Sandman, воруют админ-пароли, проводят разведку и взламывают заинтересовавшие их рабочие станции Windows, используя технику pass-the-hash. Внедряемый в системы модульный бэкдор нов и необычен: для его реализации используется компилятор LuaJIT.

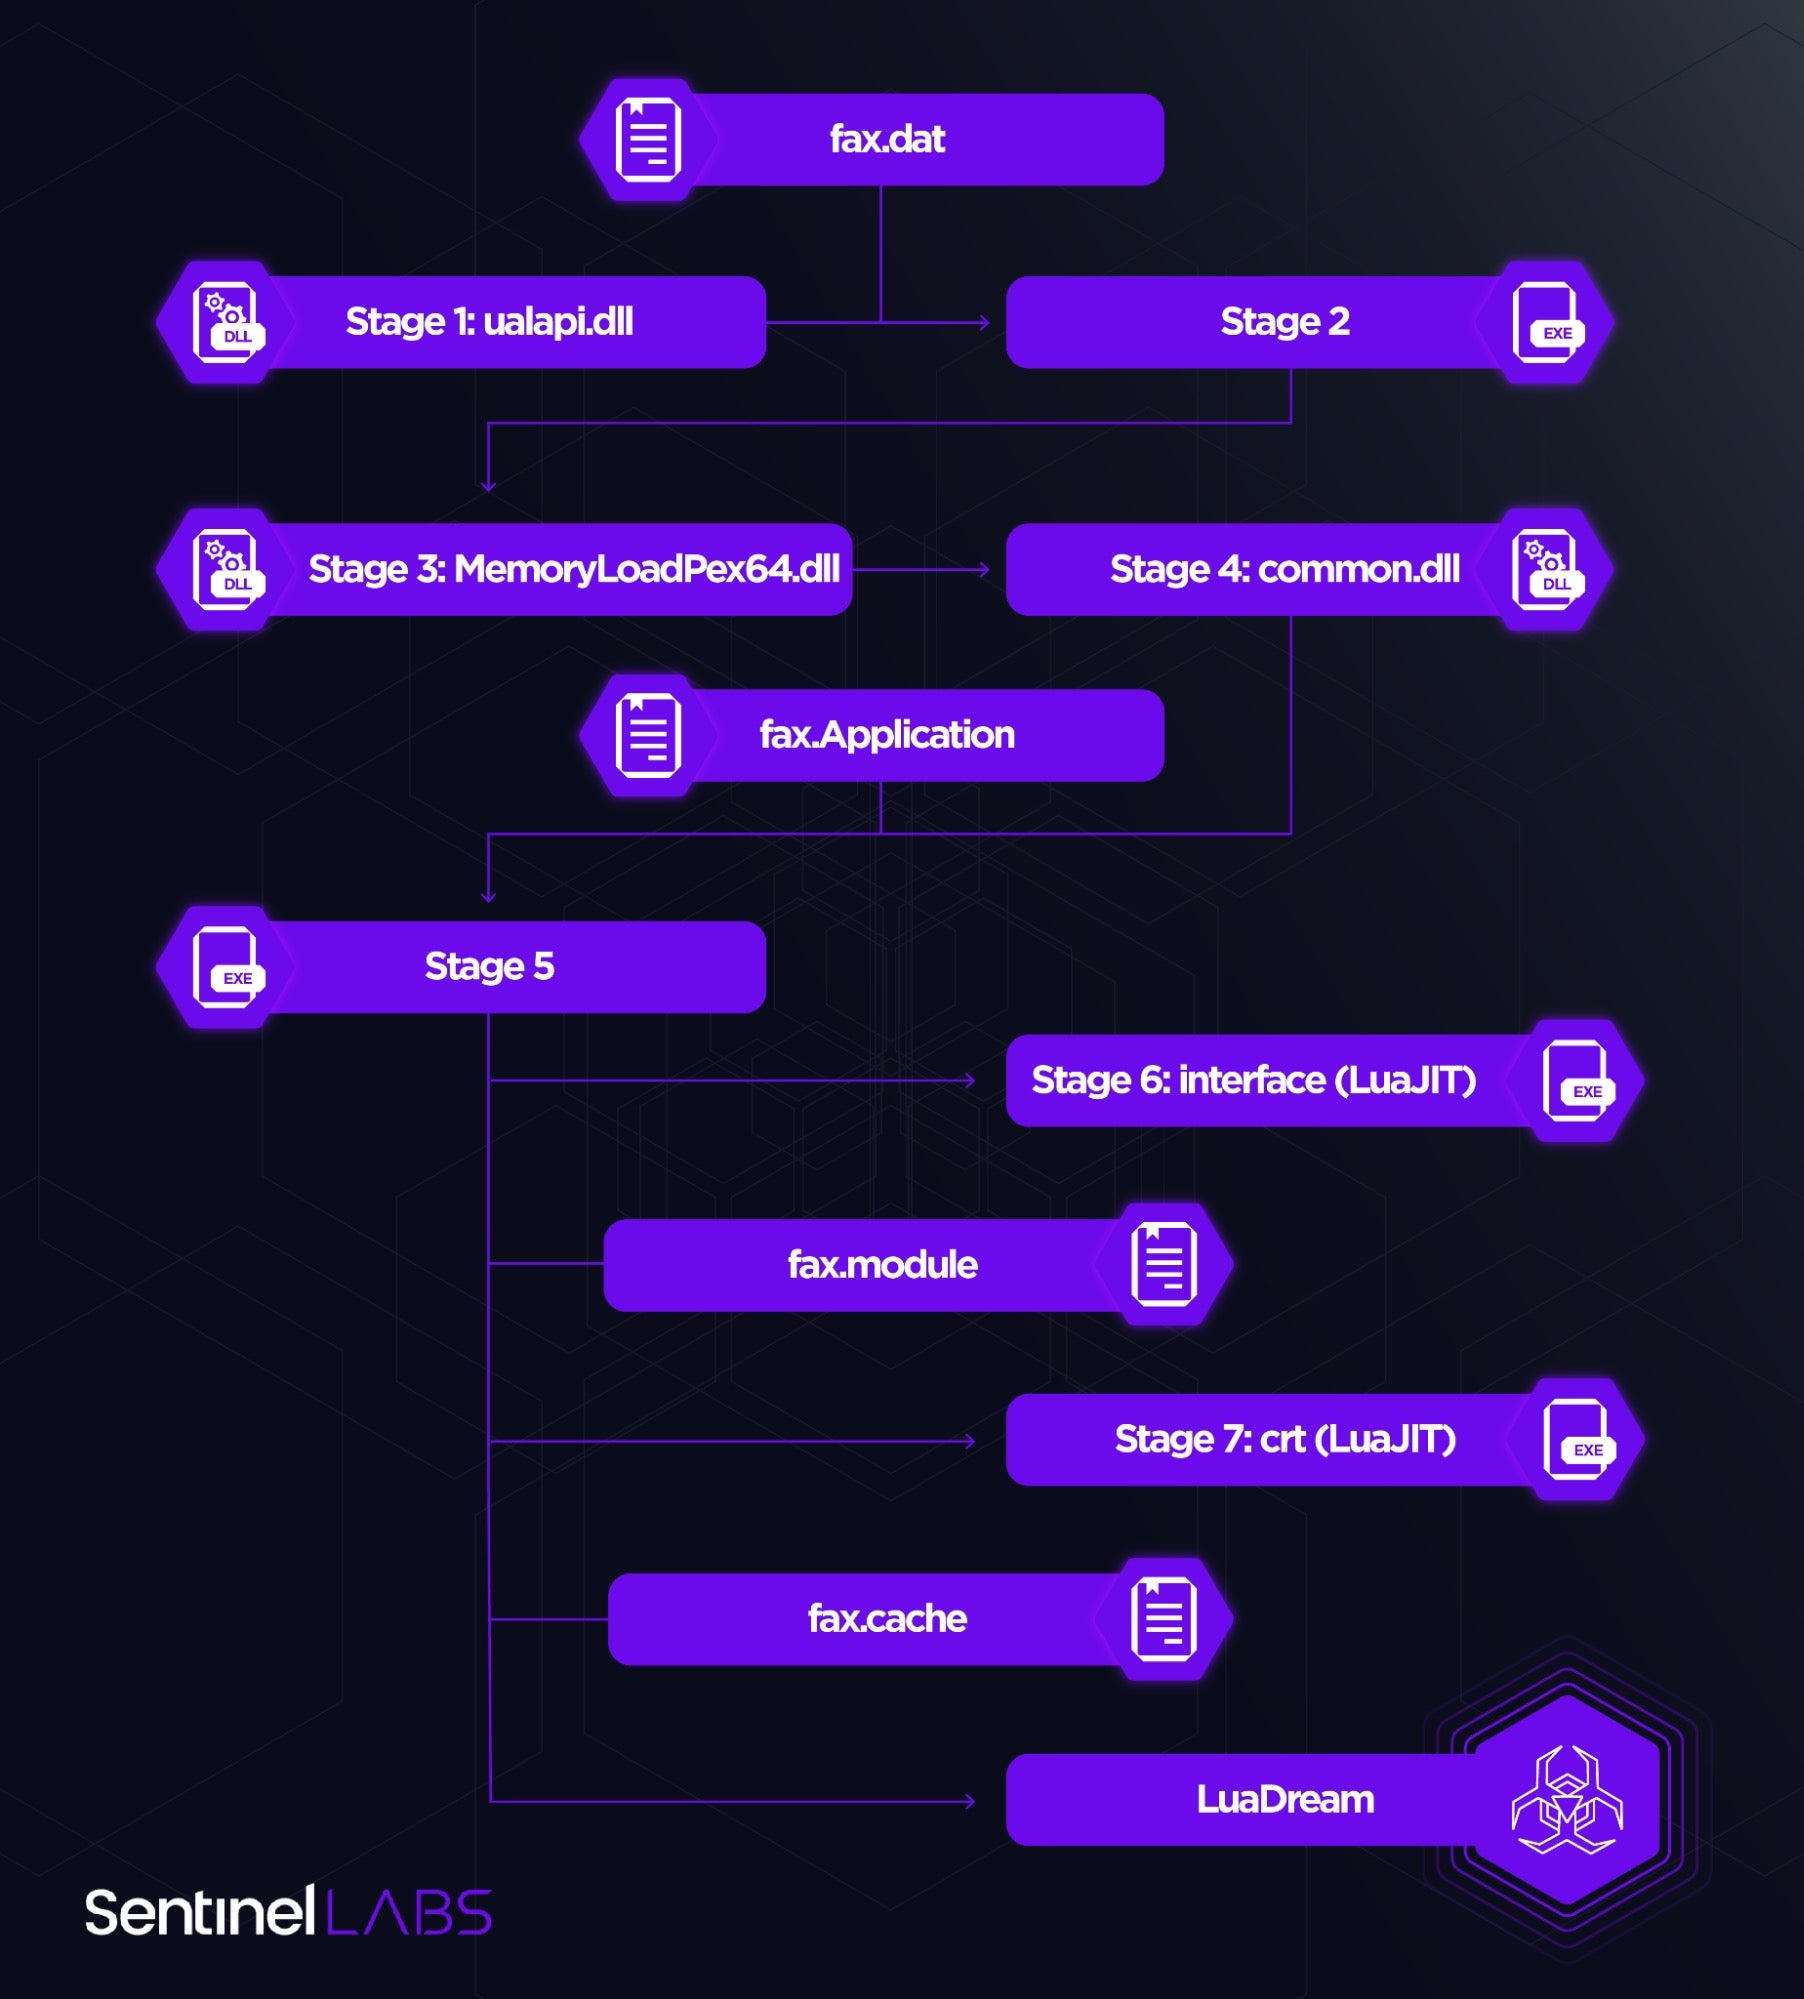
Анализ показал, что вредонос, получивший кодовое имя LuaDream, качественно выполнен, получает поддержку и активно развивается. Метки времени компиляции и найденные в коде артефакты говорят о том, что Sandman начали готовиться к августовской кампании более года назад.

Процесс развертывания LuaDream в системе многоступенчатый, вредоносный код загружается непосредственно в память. В результате факт заражения может долго оставаться незамеченным.


Аналитики насчитали 13 основных компонентов бэкдора и 21 вспомогательный. Первостепенной задачей зловреда является эксфильтрация системных и пользовательских данных; он также осуществляет управление полученными плагинами, расширяющими его функциональность.

Для защиты от обнаружения и анализа вредоносу приданы различные антиотладочные средства. Для C2-коммуникаций вредонос устанавливает контакт с доменом mode.encagil[.]com, используя WebSocket. Дополнительные модули обеспечивают поддержку и других протоколов — TCP, HTTPS, QUIC.

Вредоносные программы на Lua очень редки, за последние десять лет было выявлено лишь несколько таких творений: шпион Flame, бэкдор Dino, тулкит Project Sauron, Linux-червь Shishiga. Исследователи не исключают, что LuaDream является вариантом зловреда DreamLand, упомянутого в отчете Kaspersky об APT-угрозах в I квартале 2023 года.

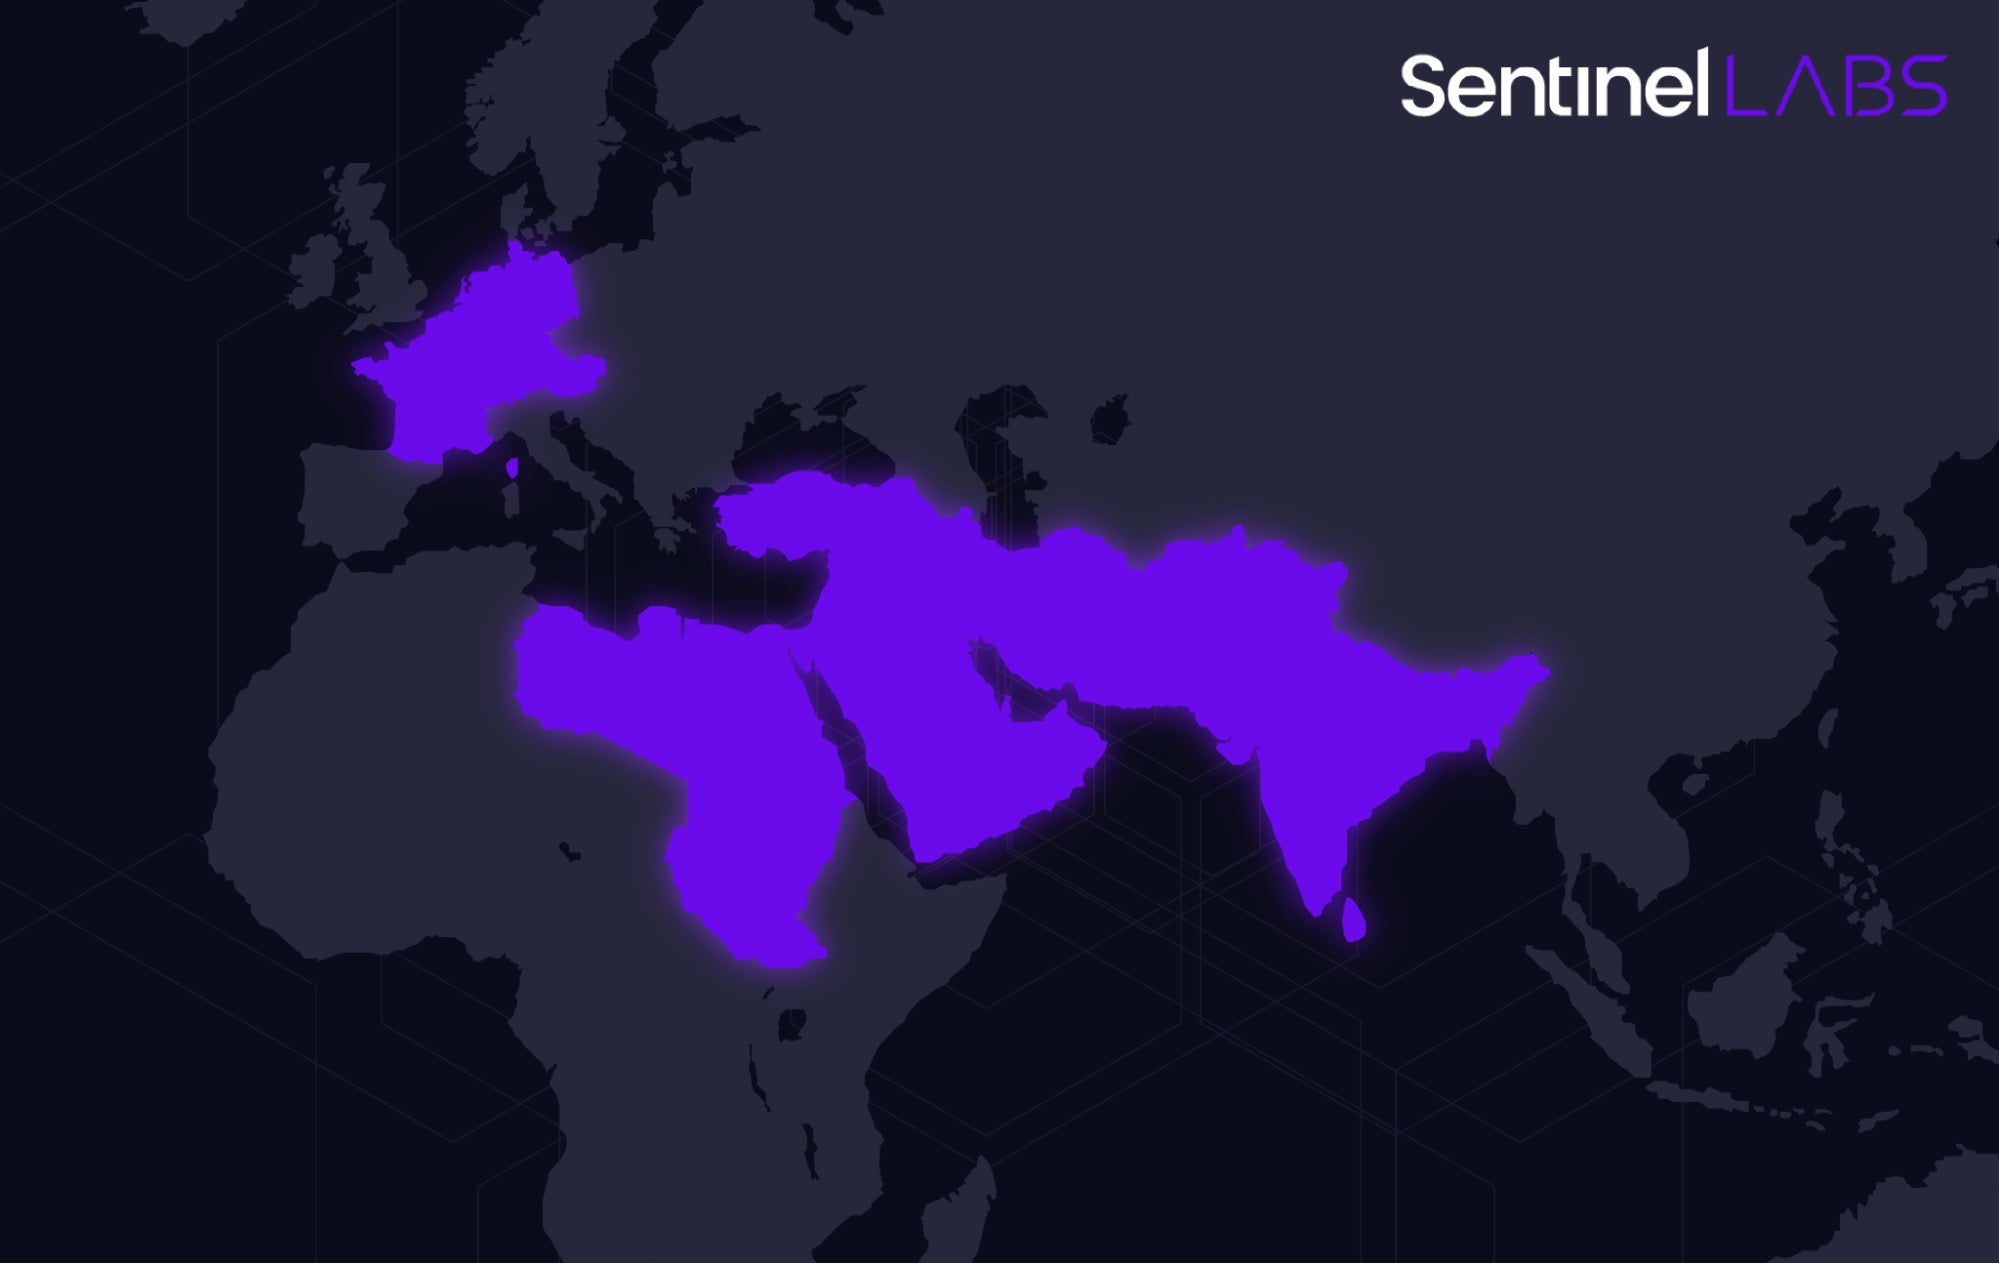
Каким образом Sandman получает первичный доступ к целевым сетям, не установлено. Атаки зафиксированы в Западной Европе, на Ближнем Востоке и в Южной Азии.

Подпишитесь на новости

Женщина в США перекрыла дорогу роботу-доставщику и оказалась в полиции

В Филадельфии задержали женщину, которая перекрывала дорогу роботу-доставщику Uber в знак протеста против замены людей машинами. Кэролин Марвин считает, что такие устройства отбирают работу у курьеров. Свой аргумент она решила предъявить буквально: встала перед роботом и не давала ему ехать.

Как сообщает ABC13, полиция прибыла к рынку Reading Terminal Market после сообщений о конфликтной ситуации.

По версии полицейских, Марвин неоднократно блокировала устройство и игнорировала требования отойти. Ей предъявили обвинение в нарушении общественного порядка.


Сама женщина считает свои действия формой выражения позиции, защищённой свободой слова. И это не первая её встреча с доставщиками на колёсах: раньше она уже останавливала роботов, в том числе во время сентябрьского эпизода, который разошёлся по соцсетям.


Одна из свидетельниц рассказала, что сначала решила, будто робот сбил Марвин. Но та объяснила: она намеренно мешает ему двигаться, поскольку выступает против распространения таких машин.

После задержания отступать протестующая не собирается. Она заявила, что продолжит акции и надеется привлечь внимание к роли роботов и ИИ в повседневной жизни.

RSS: Новости на портале Anti-Malware.ru