



Телеком-провайдеров атакует загадочный Sandman, вооруженный Lua-бэкдором

Телеком-провайдеров атакует загадочный Sandman, вооруженный Lua-бэкдором

Телеком-провайдеров атакует загадочный Sandman, вооруженный Lua-бэкдором

В прошлом месяце в разных странах были зафиксированы атаки неизвестной ранее APT-группы. Мишенью во всех случаях являлись телеком-провайдеры, целью атак, по всей видимости, являлся шпионаж.

Проникнув в корпоративную сеть, злоумышленники, которых в SentinelOne нарекли Sandman, воруют админ-пароли, проводят разведку и взламывают заинтересовавшие их рабочие станции Windows, используя технику pass-the-hash. Внедряемый в системы модульный бэкдор нов и необычен: для его реализации используется компилятор LuaJIT.

Анализ показал, что вредонос, получивший кодовое имя LuaDream, качественно выполнен, получает поддержку и активно развивается. Метки времени компиляции и найденные в коде артефакты говорят о том, что Sandman начали готовиться к августовской кампании более года назад.

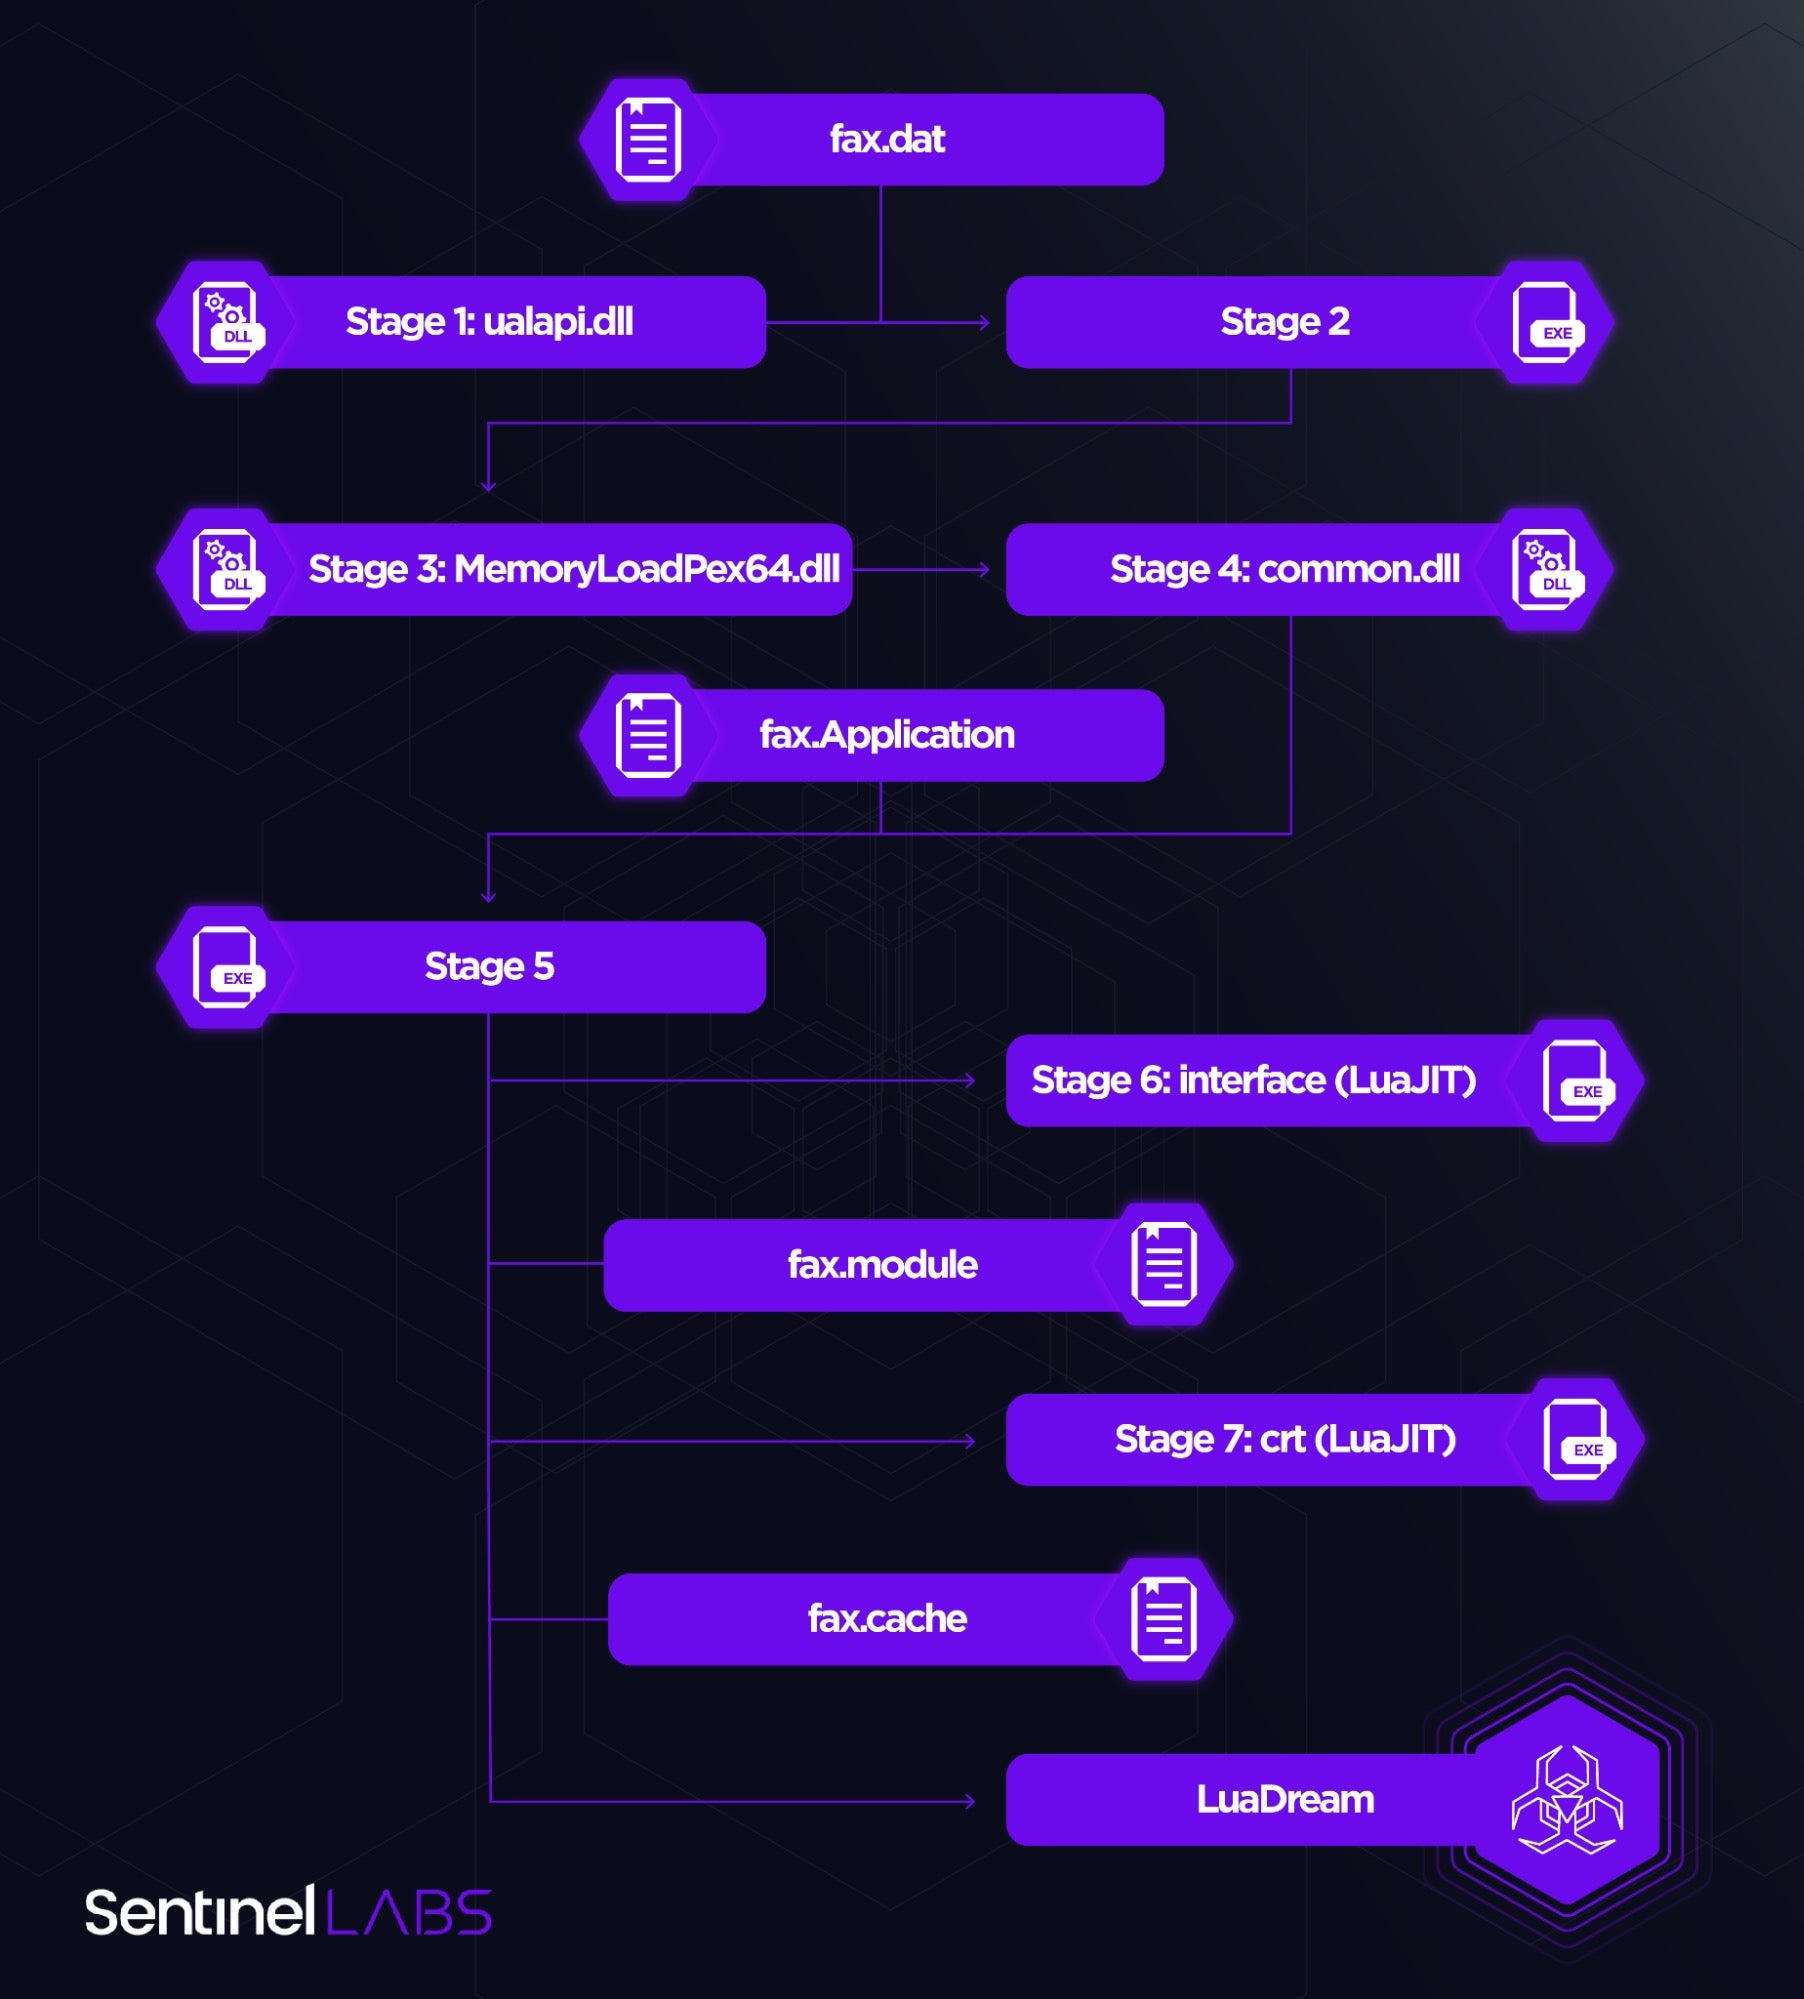
Процесс развертывания LuaDream в системе многоступенчатый, вредоносный код загружается непосредственно в память. В результате факт заражения может долго оставаться незамеченным.


Аналитики насчитали 13 основных компонентов бэкдора и 21 вспомогательный. Первостепенной задачей зловреда является эксфильтрация системных и пользовательских данных; он также осуществляет управление полученными плагинами, расширяющими его функциональность.

Для защиты от обнаружения и анализа вредоносу приданы различные антиотладочные средства. Для C2-коммуникаций вредонос устанавливает контакт с доменом mode.encagil[.]com, используя WebSocket. Дополнительные модули обеспечивают поддержку и других протоколов — TCP, HTTPS, QUIC.

Вредоносные программы на Lua очень редки, за последние десять лет было выявлено лишь несколько таких творений: шпион Flame, бэкдор Dino, тулкит Project Sauron, Linux-червь Shishiga. Исследователи не исключают, что LuaDream является вариантом зловреда DreamLand, упомянутого в отчете Kaspersky об APT-угрозах в I квартале 2023 года.

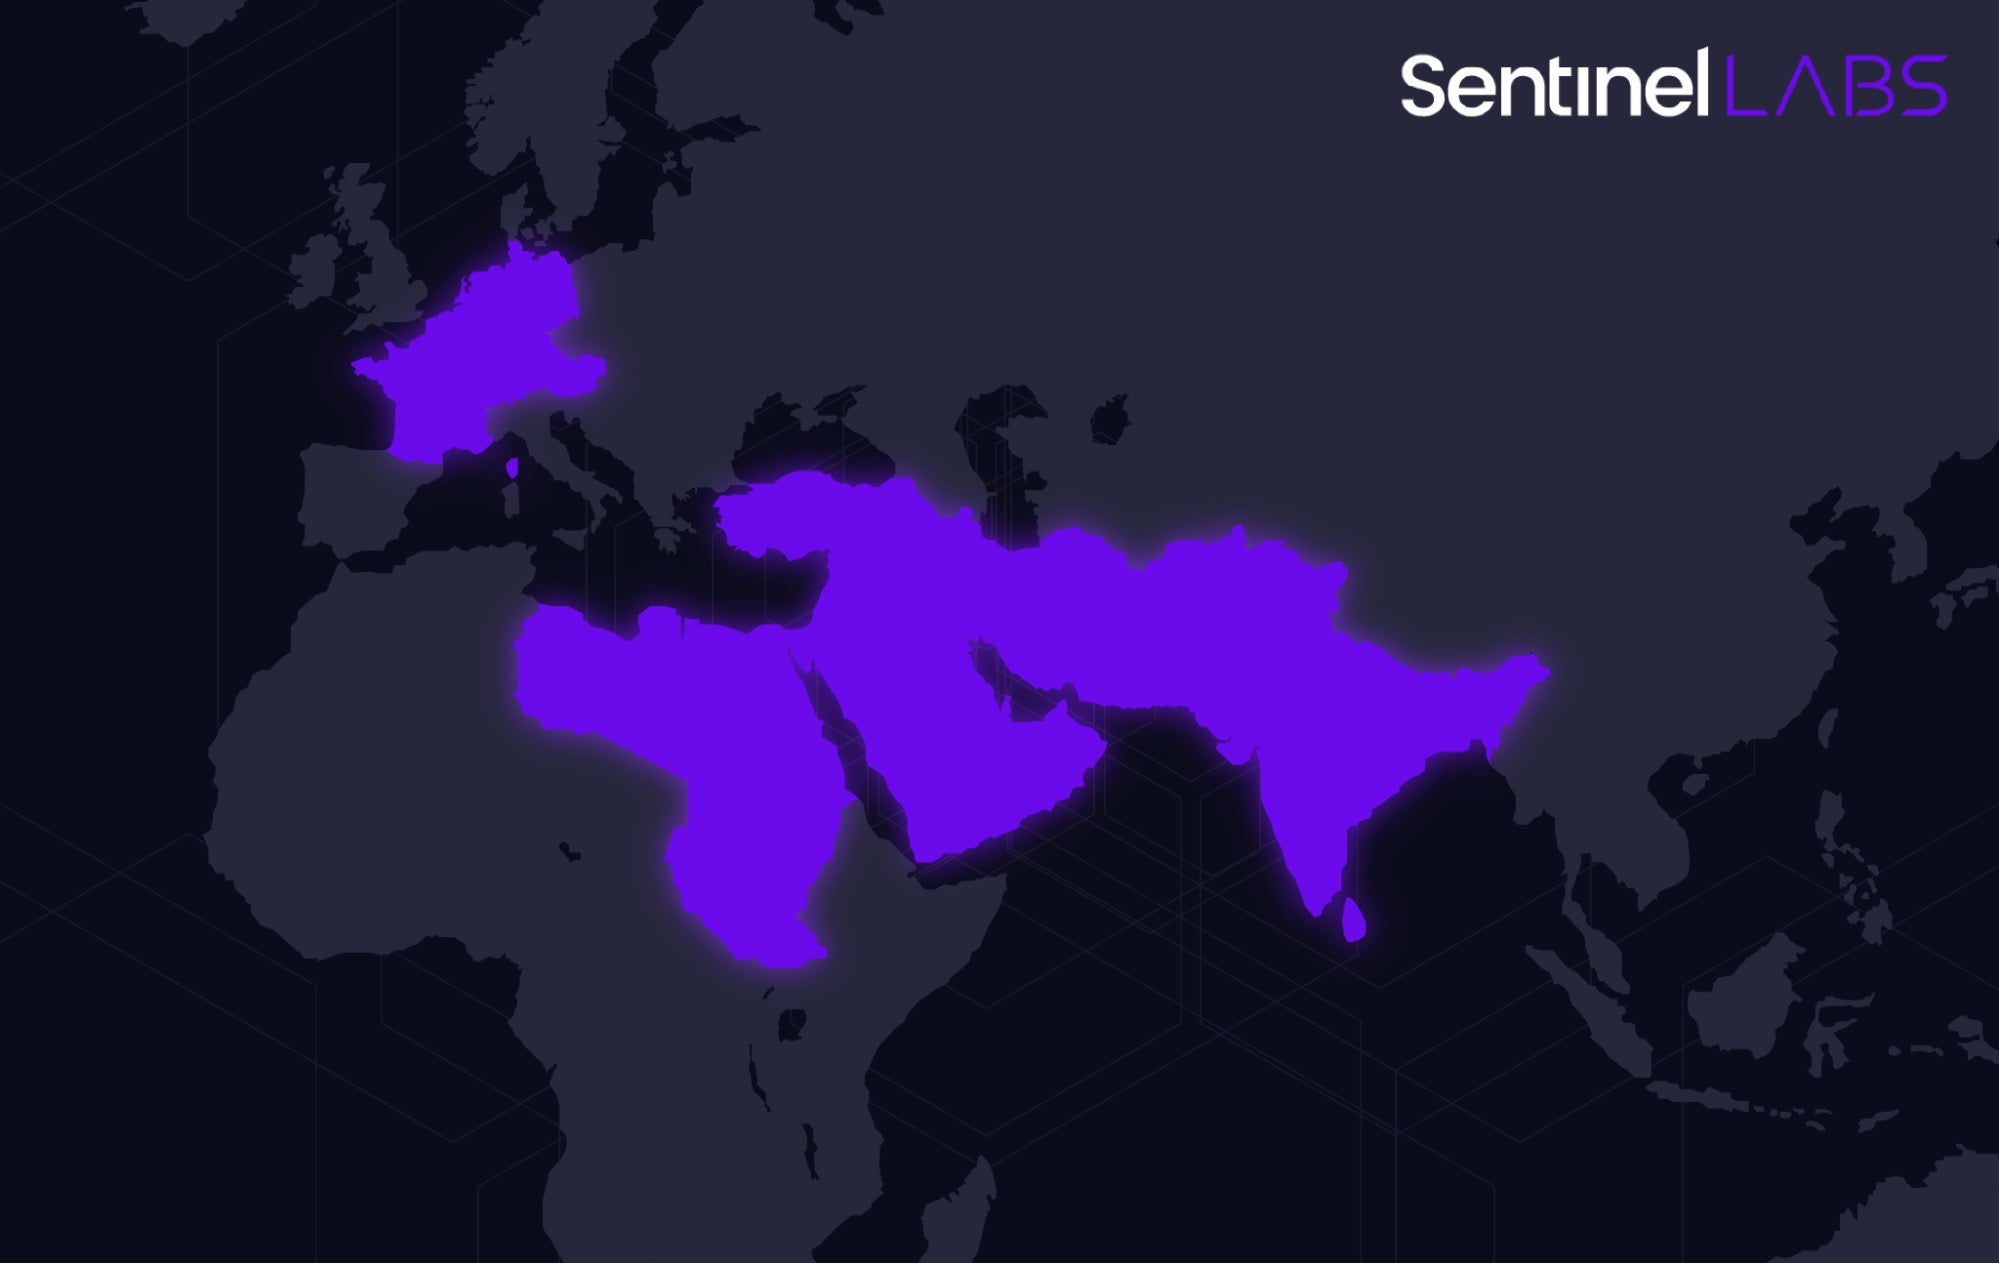
Каким образом Sandman получает первичный доступ к целевым сетям, не установлено. Атаки зафиксированы в Западной Европе, на Ближнем Востоке и в Южной Азии.

Подпишитесь на новости

HTTPS не делает вас невидимкой: на Хабре разобрали работу ТСПУ

Зашифровали соединение, теперь можно выдохнуть? С блокировками этот фокус работает далеко не всегда. На Хабре вышел подробный разбор ТСПУ — технических средств противодействия угрозам. Автор объясняет, как фильтры распознают соединения и почему сайт может зависнуть, даже если содержимое трафика защищено.

В материале пользователя owenewans путь запроса разобран по этапам: от получения IP-адреса через DNS до проверки соединения и передачи ответа.

Базовый принцип прост: для ограничения доступа необязательно читать переписку. Фильтру могут хватить IP-адреса, порта или признаков протокола. При обычном HTTPS без ECH имя сайта также может быть видно в начале TLS-соединения.

Отдельная история — замедление. Согласно описанию автора, система может отбрасывать часть пакетов, заставляя устройства повторять передачу. В результате страница вроде открылась, а видео стоит колом. Интернет формально есть, но пользоваться им практически невозможно.

В статье также объясняется разница между туннелями и средствами анти-DPI. Универсальной кнопки не получается: если закрыт сам IP-адрес, изменение признаков запроса проблему не решит.

RSS: Новости на портале Anti-Malware.ru