



Фишеры просят россиян сдать ПДн и учетки под угрозой удаления аккаунта

Фишеры просят россиян сдать ПДн и учетки под угрозой удаления аккаунта

Фишеры просят россиян сдать ПДн и учетки под угрозой удаления аккаунта

Эксперты «Лаборатории Касперского» фиксируют всплеск фишинговых рассылок, нацеленных на кражу учетных данных имейл по упрощенной схеме. Поддельные письма не содержат ссылок и ориентированы на русскоязычных пользователей.

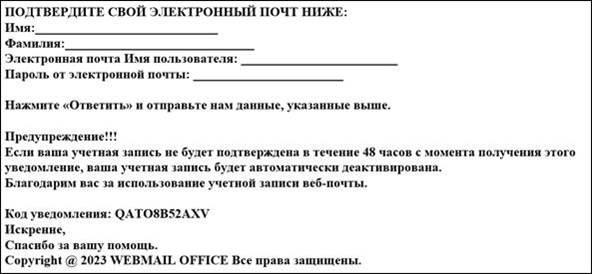
Получателю от имени некоего «центра обмена сообщениями хостинга веб-почты» сообщают об обновлении базы данных, с удалением неиспользуемых аккаунтов. В связи с этим требуется подтвердить активность учетной записи, выслав ПДн, логин и пароль в ответном сообщении.

В тело письма вставлена форма, которую нужно заполнить и отослать в течение 48 часов, в противном случае аккаунт будет деактивирован. Для пущей убедительности злоумышленники иногда ставят темой набор цифр и букв — якобы код уведомления, а в подпись добавляют имитацию свидетельства охраны авторского права, в данном случае неуместную.


«Подобные письма, без фишинговой ссылки, но с местом для заполнения данных, мы видим сейчас исключительно на русском языке, — комментирует эксперт Kaspersky Роман Деденок. — Вероятно, это обусловлено несколькими факторами. Во-первых, злоумышленникам становится всё сложнее создавать фишинговые сайты в доменной зоне .ru. Во-вторых, сделать письмо без ссылки на поддельный ресурс банально дешевле. У пользователей же такие сообщения в некоторых случаях могут вызывать даже меньше подозрений: многие знают, что не стоит кликать на сомнительные ссылки, а здесь этого не просят. К тому же подобные рассылки зачастую тяжелее обнаружить защитными решениями».

Советы от Kaspersky по самозащите от подобных угроз:

  • критически относиться к любым сообщениям в Сети, особенно если вас пугают и просят сделать что-либо быстро;
  • не делиться конфиденциальной информацией с посторонними;
  • для регистрации на общедоступных форумах и в чатах, подписки на почтовую рассылку и другие интернет-услуги использовать «публичный» электронный адрес.

Организациям рекомендуется установить надёжное защитное решение на уровне почтового шлюза. Оно будет автоматически отсеивать спам и вредоносные сообщения, ограждая сотрудников от возможных ошибок.

Подпишитесь на новости

Поток ИИ-слопа вынудил arXiv ввести лимит на новые статьи

Научный конвейер притормозили: с 1 октября arXiv разрешает каждому пользователю отправлять только две новые статьи за календарный месяц. Лимит общий для всех категорий, а отклонённая работа тоже расходует попытку. Написать текст за пару минут теперь недостаточно, придётся выбирать, что отправлять.

В блоге arXiv команда объясняет решение перегрузкой. В сентябре 2026 года репозиторий получил около 40 тысяч статей — вдвое больше, чем двумя годами ранее. Число обращений к сотрудникам и модераторам за месяц приблизилось к 9 тысячам.

Одной из причин называют генеративный ИИ. Он помогает раздувать небольшой результат до полноценной статьи или нарезать одно исследование на несколько публикаций (ту самую тактику салями). Новых выводов немного, зато повторяющегося текста хоть отбавляй.


Использование нейросетей не запрещено: о существенном применении нужно сообщать модераторам, а ответственность остаётся на авторах. Лимит касается всех отправителей, независимо от того, кто набирал текст.


Мера временная, она должна дать модераторам-добровольцам передышку, пока площадка обновляет правила и инструменты. При этом arXiv не проводит полноценное научное рецензирование.

RSS: Новости на портале Anti-Malware.ru