



Фишеры просят россиян сдать ПДн и учетки под угрозой удаления аккаунта

Фишеры просят россиян сдать ПДн и учетки под угрозой удаления аккаунта

Фишеры просят россиян сдать ПДн и учетки под угрозой удаления аккаунта

Эксперты «Лаборатории Касперского» фиксируют всплеск фишинговых рассылок, нацеленных на кражу учетных данных имейл по упрощенной схеме. Поддельные письма не содержат ссылок и ориентированы на русскоязычных пользователей.

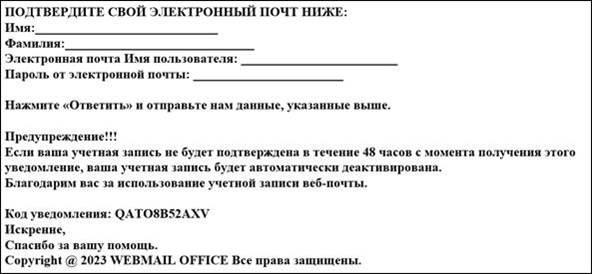
Получателю от имени некоего «центра обмена сообщениями хостинга веб-почты» сообщают об обновлении базы данных, с удалением неиспользуемых аккаунтов. В связи с этим требуется подтвердить активность учетной записи, выслав ПДн, логин и пароль в ответном сообщении.

В тело письма вставлена форма, которую нужно заполнить и отослать в течение 48 часов, в противном случае аккаунт будет деактивирован. Для пущей убедительности злоумышленники иногда ставят темой набор цифр и букв — якобы код уведомления, а в подпись добавляют имитацию свидетельства охраны авторского права, в данном случае неуместную.


«Подобные письма, без фишинговой ссылки, но с местом для заполнения данных, мы видим сейчас исключительно на русском языке, — комментирует эксперт Kaspersky Роман Деденок. — Вероятно, это обусловлено несколькими факторами. Во-первых, злоумышленникам становится всё сложнее создавать фишинговые сайты в доменной зоне .ru. Во-вторых, сделать письмо без ссылки на поддельный ресурс банально дешевле. У пользователей же такие сообщения в некоторых случаях могут вызывать даже меньше подозрений: многие знают, что не стоит кликать на сомнительные ссылки, а здесь этого не просят. К тому же подобные рассылки зачастую тяжелее обнаружить защитными решениями».

Советы от Kaspersky по самозащите от подобных угроз:

  • критически относиться к любым сообщениям в Сети, особенно если вас пугают и просят сделать что-либо быстро;
  • не делиться конфиденциальной информацией с посторонними;
  • для регистрации на общедоступных форумах и в чатах, подписки на почтовую рассылку и другие интернет-услуги использовать «публичный» электронный адрес.

Организациям рекомендуется установить надёжное защитное решение на уровне почтового шлюза. Оно будет автоматически отсеивать спам и вредоносные сообщения, ограждая сотрудников от возможных ошибок.

Подпишитесь на новости

Apple ужесточит выдачу полного доступа к диску на Mac из-за ИИ-агентов

Кнопка «разрешить» может открыть приложению гораздо больше, чем кажется. Apple готовит дополнительные меры контроля полного доступа к диску в macOS — разрешения, которое даёт широкий доступ к личным данным. Чем самостоятельнее становятся ИИ-агенты, тем опаснее выдавать им такие полномочия на автомате.

В заявлении на сайте Apple Developer компания напоминает: полный доступ к диску нужен, в частности, для корректной работы программ резервного копирования. Ради этого он позволяет обходить значительную часть обычных механизмов защиты приватности.

Но некоторые разработчики используют разрешение так, что пользователи могут не осознавать масштаб последствий. По предупреждению Apple, под угрозой оказываются файлы, почта, сообщения и история браузера.

В случае приложений для общения вопрос касается ещё и данных собеседников, они-то доступ чужой программе не выдавали.

Apple обещает добавить меры контроля, чтобы предоставление таких полномочий требовало явно выраженного действия пользователя. Перед этим человек должен понимать, чем рискует. Как именно изменится процедура, в какой версии macOS и когда появятся нововведения, компания пока не раскрывает.

Отдельно Apple связывает необходимость изменений с развитием всё более способных и автономных ИИ-агентов. Удобный помощник с доступом к личной переписке и документам получает серьёзные возможности, и цена ошибки растёт вместе с ними.

RSS: Новости на портале Anti-Malware.ru