



Персональные данные клиентов МТС Банка якобы попали в общий доступ

Персональные данные клиентов МТС Банка якобы попали в общий доступ

Персональные данные клиентов МТС Банка якобы попали в общий доступ

Стало известно о новой крупной утечке: данные клиентов «МТС Банка» якобы попали в руки третьих лиц. Об этом заявил источник, ранее сливавший «Литрес», «СберЛогистику», а также ещё ряд сервисов и проектов.

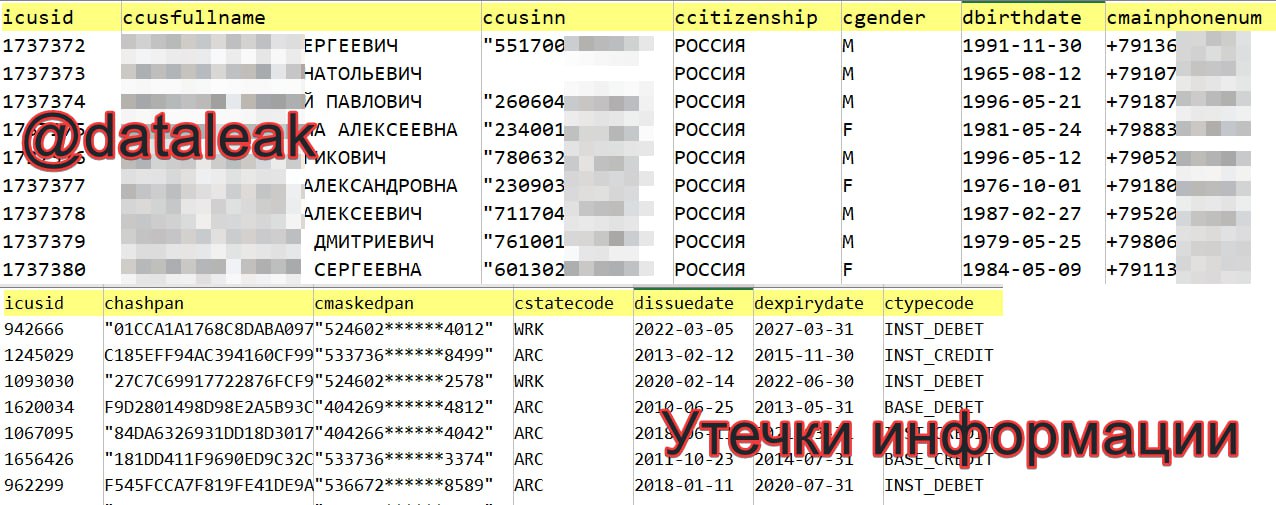
Как пишет телеграм-канал «Утечки информации», в общий доступ выложили в общей сложности три текстовых файла. Первый файл содержит миллион строк, среди которых можно найти следующие сведения:

  • Полные имена;
  • Телефонные номера;
  • Даты рождения;
  • Пол;
  • ИНН;
  • Гражданство.

В другом файле исследователи насчитали ещё больше — 3 095 392 строки, где присутствуют:

  • Первые шесть и последние четыре цифры номеров банковских карт;
  • Даты выпуска и сроки истечения действия карт;
  • Тип карты.

Последний файл состоит из 1,8 млн уникальных номеров телефонов, 50 тыс. уникальных имейлов и идентификаторов.


Ранее этот же источник сообщал об утечке данных сотен тысяч клиентов СберЛогистики и сливе информации читателей с сайта «Литрес».

Представители «МТС Банка» опубликовали комментарий в отношении киберинцидента:

«Представленная в базе информация не позволяет злоумышленникам совершать финансовые операции от лица клиентов банков, их счета вне опасности.

Проверка базы, опубликованной хакерами, показала, что в ней содержатся персональные данные граждан и маскированные номера банковских карт, выпущенных различными российскими банками. Маскирование представляет собой меру защиты, в рамках которой номер банковской карты виден лишь частично.

Наличие в базе карт различных эмитентов указывает на то, что утечка произошла не в каком-либо конкретном банке, а, предположительно, у ретейл-компании либо поставщика цифровых сервисов, которые хранят и обрабатывают платежные данные пользователей именно в таком виде.

Инфраструктура МТС Банка не подвергалась атакам, данные пользователей вне опасности».

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru